
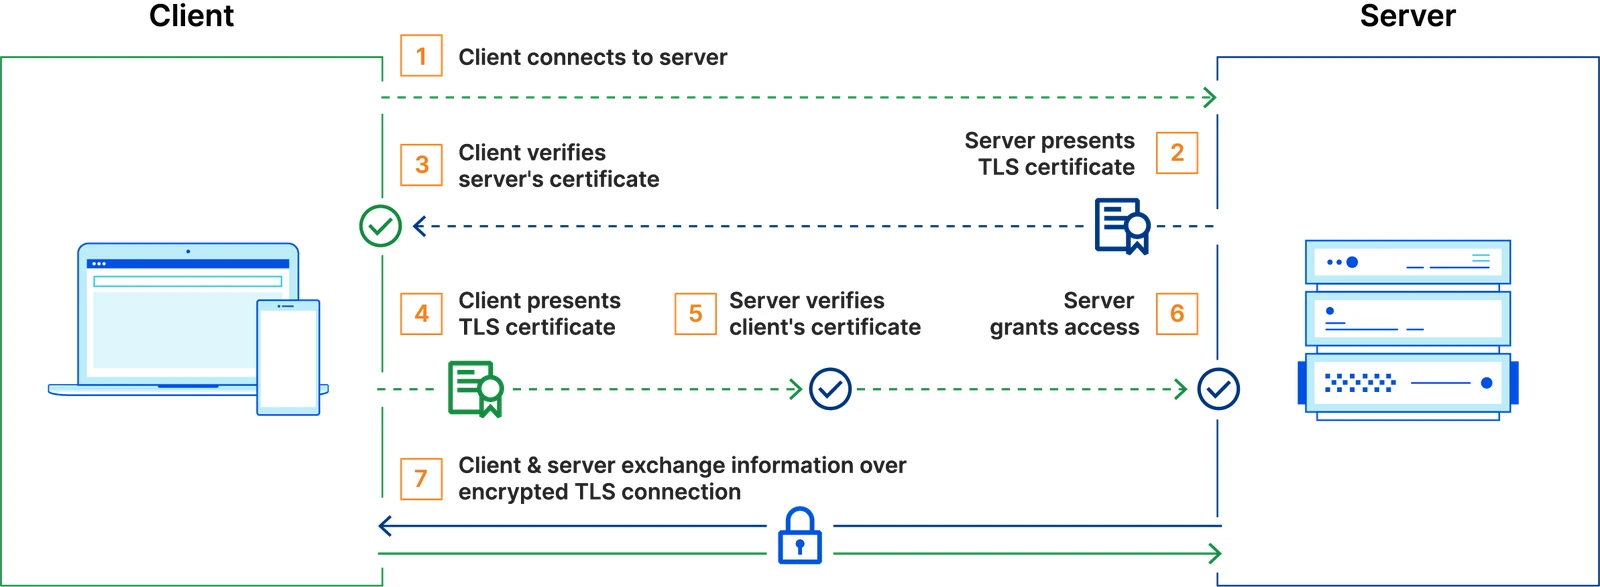
دو طرف باید هویت خود را نشان دهند
در بسیاری از ارتباطهای معمول HTTPS، کلاینت گواهی سرور را اعتبارسنجی میکند. در mTLS، سرور نیز از کلاینت گواهی میخواهد و اثبات در اختیارداشتن کلید متناظر را بررسی میکند. بنابراین اعتماد صرفاً به داشتن یک رشته نام یا آدرس IP تکیه ندارد.
نمودار اصلی منبع، همین تفاوت را نشان میدهد: هر طرف در روند ارتباط نقش احراز هویت دارد. این سازوکار برای ارتباط سرویسها و دستگاههای مدیریتشده مفید است، اما نگهداری مرجع اعتماد، کلید خصوصی و زمان اعتبار گواهی بخشی از همان طراحی است.
هویت معتبر، مجوز نامحدود نیست
پس از شناخت یک سرویس، هنوز باید مشخص شود آن سرویس اجازه کدام عملیات را دارد. سرویس گزارشگیری ممکن است گواهی معتبر داشته باشد، ولی نباید تنها به همین دلیل بتواند اطلاعات حسابها را حذف کند. احراز هویت و اعطای مجوز را در معماری دو تصمیم مستقل در نظر بگیرید.
نمونه طراحی پیشنهادی تحریریه
برای سه سرویس فرضی سفارش، پرداخت و گزارش، هویتهای مجزا تعریف کنید؛ یک گواهی مشترک را بین همه برنامهها پخش نکنید. مسیر صدور و تمدید را خودکار و قابل حسابرسی طراحی کنید و پیش از محیط واقعی، انقضای گواهی و قطع دسترسی به صادرکننده را آزمایش کنید.
یک ماتریس ساده بنویسید: کدام هویت میتواند کدام API و کدام روش درخواست را فراخوانی کند؟ سپس آزمون منفی بسازید؛ گواهی معتبر اما متعلق به سرویس غیرمجاز باید رد شود. گواهی منقضی، مرجع ناشناخته و نام هویت نادرست نیز سناریوهای جداگانهاند.
کلید خصوصی را فراموش نکنید
پیشنهاد ما این است که محل نگهداری و روش تعویض کلیدها پیش از انتخاب ابزار مشخص شود. قرار دادن کلید در ایمیج عمومی یا لاگ تشخیصی میتواند ارزش احراز هویت را از بین ببرد. mTLS لایهای مهم است، اما جایگزین کنترل دسترسی، بهروزرسانی نرمافزار و ثبت رویداد نیست.
طراحی یک رابطه اعتماد دوطرفه
یک مثال روشن، ارتباط سرویس سفارش با سرویس پرداخت است. سفارش باید مطمئن شود به پرداخت واقعی متصل شده و پرداخت نیز باید بداند درخواست از سفارش مجاز آمده است. در TLS معمولی وب، اغلب فقط سرور گواهی ارائه میکند؛ در mTLS طرف مشتری نیز با گواهی و اثبات داشتن کلید خصوصی شناسایی میشود. این سازوکار برای هویت سرویسها مناسب است، اما نقش کاربر نهایی را به تنهایی حمل نمیکند. اگر سفارش از طرف یک کاربر عمل میکند، زمینه کاربر و مجوز عملیات باید در لایه کاربرد نیز بررسی شود.
قبل از صدور نخستین گواهی، نام هویتها را تعیین کنید. استفاده از نام مبهمی مثل client برای چند سرویس، تفکیک رخداد و کنترل مجوز را دشوار میکند. هویت باید به چیزی اشاره کند که سیاست دسترسی درباره آن تصمیم میگیرد؛ مثلاً یک سرویس در یک محیط مشخص. نام ماشین همیشه برابر نام بار کاری نیست، زیرا چند برنامه میتوانند روی یک ماشین اجرا شوند و یک برنامه نیز میتواند میان ماشینها جابهجا شود. این تمایز در محیط کانتینری اهمیت بیشتری پیدا میکند.
گواهی معتبر، مجوز عمومی نیست
فرض کنید همه سرویسها از یک مرجع داخلی گواهی میگیرند. اگر پرداخت هر گواهی امضاشده توسط آن مرجع را برای انتقال وجه بپذیرد، سرویس گزارشگیری نیز ممکن است در سطح اتصال معتبر شناخته شود. راهحل این است که پس از اعتبارسنجی رمزنگاری، شناسه گواهی استخراج و با سیاست مجاز برای همان مسیر و عمل مقایسه شود. هویت گزارشگیری ممکن است برای خواندن آمار مجاز باشد ولی برای ثبت پرداخت مجاز نباشد. این تصمیم را نمیتوان از صرف امضای مشترک نتیجه گرفت.
سیاست باید رفتار نبود هویت را هم روشن کند. اگر سرور گواهی مشتری را اختیاری درخواست کند و سپس همه درخواستها را بپذیرد، داشتن گزینه mTLS در پیکربندی الزام احراز هویت ایجاد نکرده است. در آزمایش، یک مشتری بدون گواهی، یکی با مرجع ناشناخته و یکی با گواهی معتبر ولی هویت نامجاز بسازید. سه شکست مورد انتظار در مراحل متفاوت رخ میدهند. جدا ثبت کردن آنها نشان میدهد کنترل اتصال و کنترل مجوز هر دو واقعاً فعالاند.
محل پایان اتصال را بشناسید
ممکن است پراکسی جلوی برنامه گواهی مشتری را بررسی کند و نتیجه را در header به برنامه بدهد. در این حالت برنامه باید فقط از مسیر پراکسی قابل دسترسی باشد و header هویت ورودی از بیرون حذف یا بازنویسی شود. اگر مهاجم بتواند مستقیم به برنامه برسد و همان header را بفرستد، اعتماد به متن header جایگزین اثبات رمزنگاری شده است. نقشه شبکه و سیاست دسترسی باید این مسیر مستقیم را ببندند. نام header به خودی خود هیچ خاصیت امنیتی ندارد.
اگر ارتباط پراکسی تا برنامه نیز mTLS دارد، هویتی که برنامه در اتصال میبیند ممکن است هویت خود پراکسی باشد، نه مشتری اولیه. انتقال هویت اولیه در این معماری یک قرارداد جدا است. باید معلوم باشد چه مؤلفهای آن را تأیید کرده و چه تغییرهایی مجاز است. این تفکیک هنگام عیبیابی بسیار مفید است: شکست گواهی مشتری در لبه با شکست گواهی پراکسی در شبکه داخلی یک حادثه واحد نیست، حتی اگر هر دو برای کاربر خطای اتصال نشان دهند.
چرخه عمر کلید و گواهی
کلید خصوصی باید در اختیار همان طرفی باشد که هویت را اثبات میکند. کپی کردن یک کلید میان همه نمونهها مدیریت اولیه را آسان میکند، ولی تشخیص منشأ استفاده و پاسخ به افشا را دشوارتر میسازد. بسته به معماری، هویت سرویس میتواند مشترک باشد اما صدور و تحویل اعتبارنامه برای هر نمونه جدا انجام شود. کلیدها را در مخزن کد، تصویر کانتینر یا گزارش اشکالزدایی قرار ندهید. دسترسی خواندن به فایل کلید عملاً امکان استفاده از آن هویت را ایجاد میکند.
گواهی کوتاهعمر دامنه زمانی سوءاستفاده را کاهش میدهد، اما وابستگی به تمدید خودکار ایجاد میکند. پیش از کوتاه کردن عمر، مسیر تمدید را هنگام قطع شبکه، توقف مرجع صدور و اختلاف ساعت آزمایش کنید. برنامه ممکن است فایل تازه را بدون بارگذاری مجدد نبیند یا connection pool نشست قدیمی را مدت زیادی نگه دارد. مشاهده تاریخ فایل کافی نیست؛ یک اتصال جدید برقرار کنید و سریال گواهی ارائهشده را بررسی کنید. برای هر مرحله تمدید، مالک و هشدار قابل اقدام داشته باشید.
تعویض مرجع اعتماد بدون قطعی ناخواسته
تعویض ریشه یا مرجع میانی نیازمند ترتیب است. معمولاً باید ابتدا اعتماد به مرجع تازه در مصرفکنندگان توزیع شود، سپس گواهیهای تازه صادر و استفاده شوند و در پایان اعتماد قدیمی پس از پایان دوره لازم برداشته شود. حذف زودهنگام مرجع قبلی میتواند نمونههای هنوز بهروزنشده را قطع کند. از طرف دیگر، نگه داشتن بیپایان آن سطح اعتماد را بزرگتر از نیاز باقی میگذارد. فهرست مصرفکنندگان و وضعیت مهاجرت باید دقیق باشد.
در سناریوی افشای کلید، انتظار برای انقضای طبیعی همیشه کافی نیست. روش ابطال یا حذف هویت از سیاست باید با قابلیت واقعی مشتری و سرور سازگار باشد؛ نباید فرض کرد همه پیادهسازیها فهرست ابطال را خودکار دریافت میکنند. کوتاه کردن عمر گواهی، لغو دسترسی کاربردی و قطع نشستهای مرتبط میتوانند لایههای مکمل باشند. راهنمای رخداد باید توضیح دهد چه چیزی فوراً مسدود میشود و چه اتصالاتی تا چه زمانی ممکن است باقی بمانند.
آزمایشگاه پیشنهادی با معیار روشن
دو سرویس کوچک آزمایشی بسازید که یکی فقط پاسخ وضعیت میدهد و دیگری آن را فراخوانی میکند. یک مرجع اختصاصی آزمایشگاه ایجاد کنید و برای هر سرویس هویت متفاوتی بدهید. ابتدا اتصال سالم را ثبت کنید. سپس نام مقصد را عمداً اشتباه کنید، گواهی مشتری را حذف کنید و گواهی صادرشده از مرجع دیگری ارائه دهید. هدف دیدن پیام خطای دقیق در هر لایه است، نه صرفاً رسیدن به یک شکست کلی. هیچ کلید واقعی سازمان را وارد این آزمایش نکنید.
پس از صحت اتصال، سیاستی بگذارید که فقط یک شناسه مشتری اجازه فراخوانی داشته باشد. یک مشتری دوم با گواهی کاملاً معتبر باید در لایه مجوز رد شود. این آزمایش ساده شکاف رایج بین «گواهی پذیرفته شد» و «عملیات مجاز است» را نشان میدهد. در گزارش، هویت تأییدشده، عمل درخواستی و نتیجه تصمیم را ثبت کنید، ولی کلید خصوصی یا محتوای حساس درخواست را وارد لاگ نکنید. لاگ تصمیم برای پاسخ به رخداد ارزش بیشتری از چاپ کامل همه دادهها دارد.
عیبیابی بر اساس مرحله شکست
اگر اتصال پیش از رسیدن به برنامه قطع میشود، زنجیره، مرجع اعتماد، نام مقصد، ساعت و کاربرد مجاز گواهی را بررسی کنید. اگر اتصال برقرار است ولی پاسخ منع دسترسی دریافت میشود، توجه را به استخراج هویت و سیاست مسیر ببرید. اگر فقط برخی نمونهها خطا دارند، نسخه trust bundle، زمان آخرین تمدید و نحوه reload را مقایسه کنید. تغییر همزمان همه گواهیها معمولاً تشخیص را سختتر میکند؛ نمونه سالم و خراب را کنار هم تحلیل کنید.
mTLS در برابر شنود و جعل هویت اتصال کمک میکند، اما برنامه آسیبپذیرِ دارای هویت معتبر همچنان میتواند درخواست نامناسب بفرستد. کنترل ورودی، محدودیت نرخ، حداقل مجوز و ثبت عملیات همچنان لازماند. همچنین گواهی کاربران انسانی، دستگاهها و سرویسها چرخه عمر یکسانی ندارند؛ سیاست خروج کارمند با سیاست حذف یک replica متفاوت است. طراحی موفق آن است که این تفاوتها را پیش از گسترش پوشش روشن کند و هویت را به تصمیم دقیق و قابل بازبینی وصل سازد.
انتخاب دامنه صدور
برای سرویسهای داخلی لازم نیست همان مرجع و همان سیاست گواهی وب عمومی را به کار ببرید. دامنه اعتماد داخلی میتواند محدودتر و نامگذاری آن متناسب با بار کاری باشد. با این حال، مرجع خصوصی نیز نیازمند کنترل دسترسی به صدور، حفاظت کلید و ثبت درخواستهاست. هر فردی که بتواند گواهی برای هویت پرداخت صادر کند، در عمل بر بخشی از امنیت پرداخت اثر دارد. پس نقش مدیر صدور را با نقش مصرفکننده عادی گواهی یکی نگیرید. هنگام بازبینی، به جای شمردن گواهیها، مسیر گرفتن هویت حساس را بررسی کنید: چه درخواست و چه تأییدی لازم است، اعتبارنامه به کجا تحویل میشود و چگونه میتوان صدور نامناسب را کشف کرد. این بررسی ساده ریسکهایی را نشان میدهد که در آزمون اتصال سالم دیده نمیشوند.


