
Scope
This original IROSG guide covers مدل اجرای container و تفاوت آن با virtualization using the cited primary documentation.
Core model
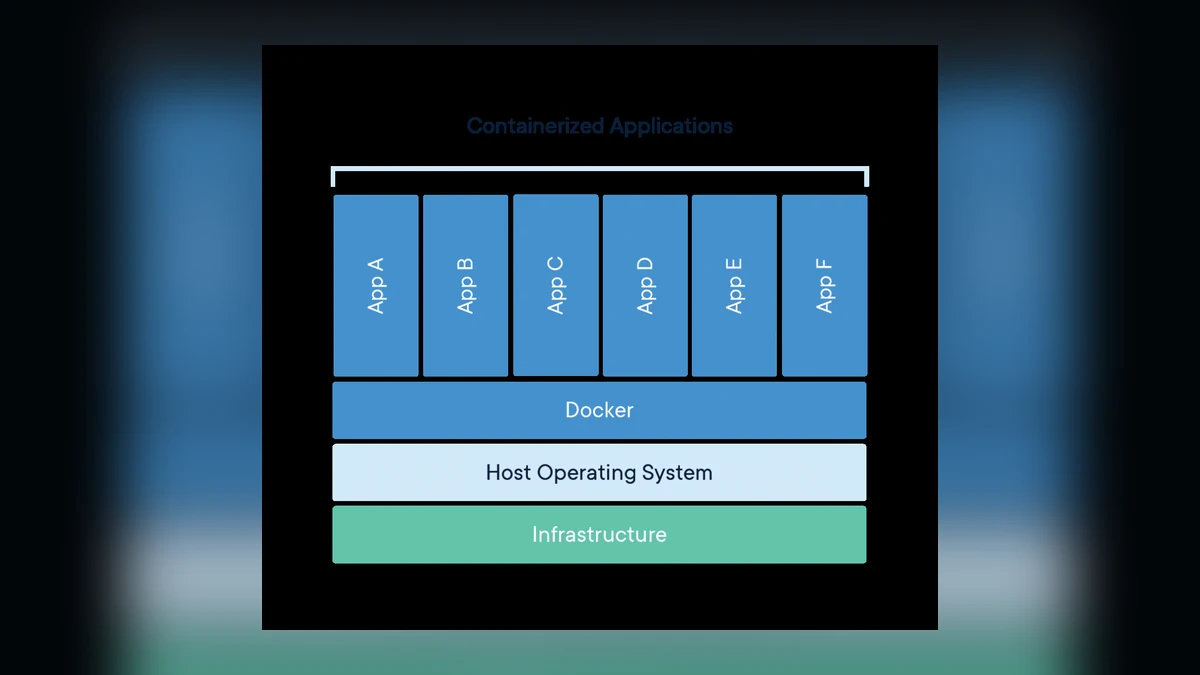
Container معمولاً kernel میزبان را share میکند و با namespaceها دید process، network، mount و user را جدا میکند؛ cgroup نیز مصرف منابع را محدود و اندازهگیری میکند. Image لایههای filesystem و metadata اجرای application را حمل میکند.
Practical workflow
docker inspect، /proc، nsenter و cgroup filesystem را کنار CLI معمولی Docker ببینید. این مشاهده کمک میکند بفهمید container daemon جادو نمیکند؛ primitiveهای Linux را orchestrate میکند.
Failure modes
Container boundary را معادل VM boundary ندانید. kernel مشترک، privilege اضافی، mount حساس یا socket Docker میتواند isolation را بهشدت ضعیف کند.
Lab
یک container اجرا کنید، PID داخل و خارج را مقایسه کنید، network namespace را پیدا کنید، memory limit بگذارید و رفتار process هنگام عبور از limit را ثبت کنید.
Production method
Capture a baseline, change one variable at a time, test positive and negative paths, keep evidence, and rehearse rollback before broad rollout.


