
Scope
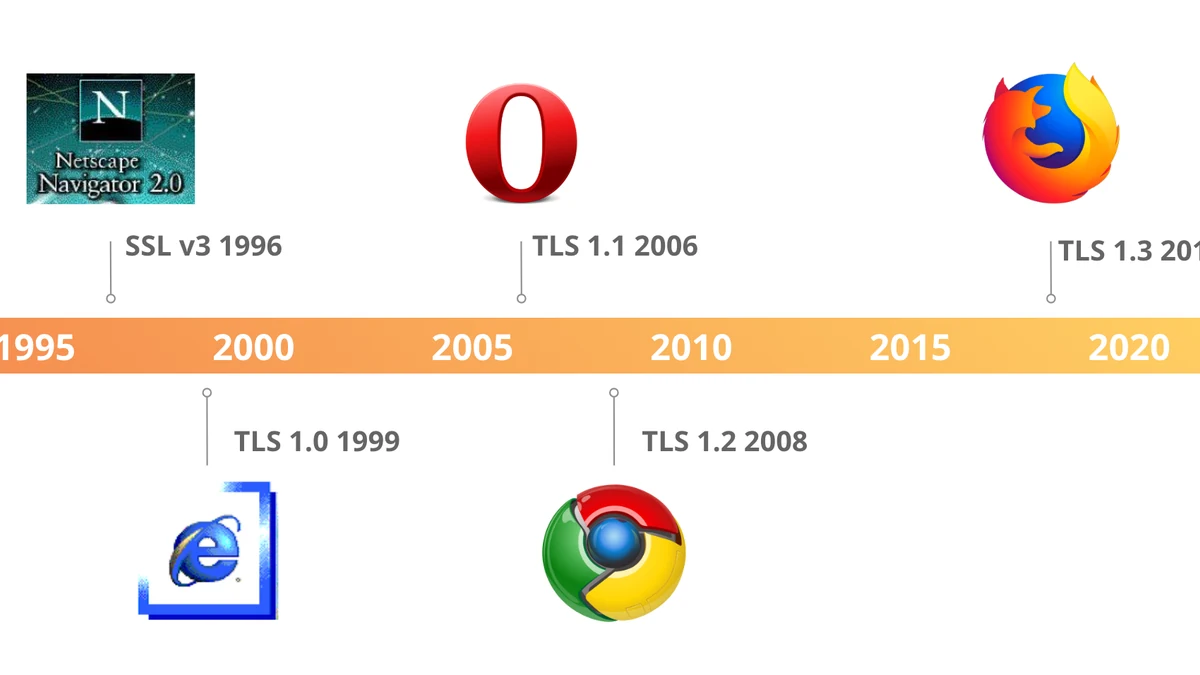
This original IROSG guide covers Handshake و مدل اعتماد TLS 1.3 using the cited primary documentation.
Core model
TLS 1.3 handshake را سادهتر و الگوریتمهای قدیمی را حذف کرده است. client و server روی پارامترها توافق میکنند، server هویت خود را با certificate chain اثبات میکند و key exchange کلیدهای موقتی جلسه را میسازد.
Practical workflow
openssl s_client، curl -v و browser devtools را برای دیدن SNI، ALPN، certificate chain و protocol version استفاده کنید. expiry تنها failure نیست؛ hostname و chain نیز باید معتبر باشند.
Failure modes
TLS termination روی proxy مرز رمزنگاری را جابهجا میکند. اگر upstream plaintext است، فرض end-to-end encryption غلط است. همچنین wildcard certificate مجوز اعتماد به headerهای proxy نیست.
Lab
یک server آزمایشی با certificate معتبر/نامعتبر بسازید، handshake را با openssl ببینید و hostname mismatch، expired cert و protocol mismatch را جدا تست کنید.
Production method
Capture a baseline, change one variable at a time, test positive and negative paths, keep evidence, and rehearse rollback before broad rollout.


