
رفتن به محتوا
IROSG.
تازه‌ها

AWS هشدار داد: کلید برخی CAهای eMudhra قابل بازسازی بوده است

AWS در بولتن 2026-150-AWS درباره ضعف entropy در کلیدهای هشت CA واسط eMudhra و لزوم حذف اعتماد به زنجیره‌های آسیب‌پذیر هشدار داده است.

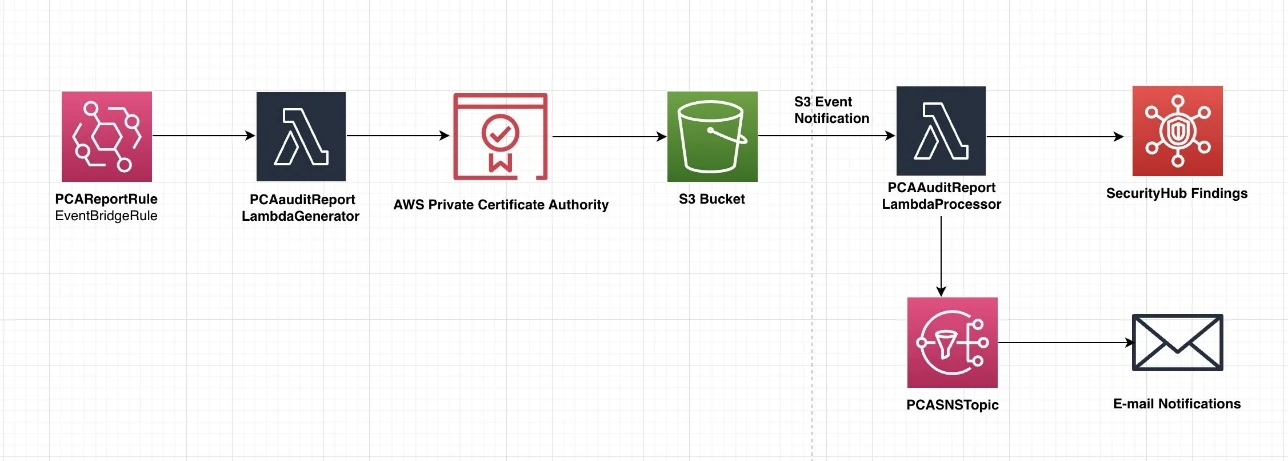
تصویر مرتبط با خبر AWS هشدار داد: کلید برخی CAهای eMudhra قابل بازسازی بوده است

معرفی

این گزارش از منبع رسمی منتشرکننده خلاصه شده و نکته‌های عملیاتی IROSG از ادعای منبع جدا نگه داشته شده‌اند.

نکته 1

کلید خصوصی برخی CAهای واسط eMudhra با تصادفی‌بودن ناکافی تولید شده و بازیابی آن از نظر عملی ممکن شده است.

نکته 2

ریسک اصلی برای trust storeهایی است که هنوز به این intermediateها اعتماد می‌کنند؛ پیامد می‌تواند جعل گواهی و رهگیری TLS باشد.

نکته 3

تیم زیرساخت باید trust bundleهای سیستم‌عامل، container image و SDKها را inventory و به‌روزرسانی کند.

برداشت عملیاتی IROSG

قبل از هر تغییر Production، نسخه، وابستگی، سطح دسترسی، rollback و observability را بررسی کنید. منبع رسمی همین صفحه مرجع اصلی جزئیات است.


TRACEABLE KNOWLEDGE

منابع و مطالعهٔ بیشتر

01
منبع رسمیhttps://aws.amazon.com/security/security-bulletins/2026-150-aws/
02
منبع تصویری رسمی مرتبطhttps://aws.amazon.com/blogs/security/automating-aws-private-ca-audit-reports-and-certificate-expiration-alerts/

آخرین بررسی تحریریه:

IROSG / EDITORIAL

خبرها و معرفی مشاهیر با نگارش مستقل و ذکر منبع تهیه شده‌اند. اعتبار و مجوز تصاویر در بخش منابع همین صفحه نگه‌داری می‌شود تا متن زیر عکس‌ها شلوغ نشود. داده‌های مرجع CVE با اعتباردهی به منابع اصلی ارائه می‌شوند.

سیاست تألیف و حقوق تصاویر ↗

ادامهٔ کشف.

تازه‌ها ↗
