
خلاصه در ۶۰ ثانیه
- Cloudflare از integration عمیقتر Gateway و Data Loss Prevention با Developer Platform خبر داده است.
- هدف عبور از actionهای ثابت و امکان افزودن منطق سفارشی در مسیر policy است.
- این مدل قدرت بیشتری به تیم امنیت میدهد، اما code review، testing و governance policy را مهمتر میکند.
اصل خبر چیست؟
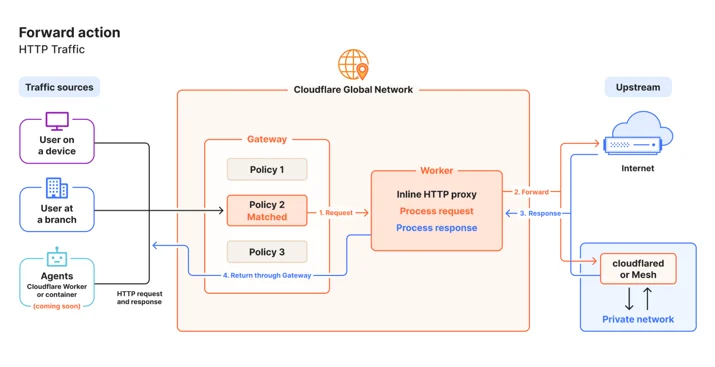
Firewall و Secure Web Gateway معمولاً با ruleهای declarative شناخته میشوند: match کن، allow یا block کن. Cloudflare میخواهد بخشی از این مرز را قابل برنامهریزی کند؛ یعنی جایی که policy نیاز به context، transformation یا تصمیمی فراتر از action ثابت دارد، بتوان منطق application-like وارد مسیر کرد.
این گزارش ترجمهٔ خطبهخط منبع نیست؛ تحریریهٔ IROSG اطلاعات اعلامشده را از منبع رسمی استخراج کرده و آن را با زبان فارسی روان، context فنی و نکات عملی بازنویسی کرده است. لینک منبع اصلی در انتهای صفحه قرار دارد تا هر ادعا قابل پیگیری باشد.
چرا مهم است؟
تیم امنیت میتواند use caseهایی را پیاده کند که قبلاً نیاز به proxy سفارشی یا appliance جدا داشتند. از طرف دیگر، مرز بین Security Policy و Application Code کمرنگتر میشود و ownership باید روشن باشد.
برای تصمیم عملی، چهار سؤال را کنار خبر نگه دارید: این تغییر دقیقاً روی کدام دارایی یا workflow ما اثر دارد؟ چه چیزی قبل و بعد قابل اندازهگیری است؟ اگر feature یا نسخهٔ جدید شکست خورد مسیر بازگشت چیست؟ و کدام بخش خبر «اعلام سازنده» است که هنوز باید در محیط واقعی یا منبع مستقل تأیید شود؟ همین چهار سؤال جلوی تبدیل خبر فناوری به هیجان بیعمل را میگیرد.
از دید فنی چه چیزی تغییر میکند؟
نزدیکشدن Gateway/DLP به Workers به این معناست که policy میتواند از primitiveهای Developer Platform استفاده کند. این جذاب است چون exceptionها و workflowهای خاص سازمان را پوشش میدهد؛ اما همزمان سطح attack و failure تازهای میسازد: کد policy باید versioned، tested و observable باشد.
چه تیمهایی باید توجه کنند؟
Zero Trust، Network Security، DLP، Platform Engineering و تیمهایی که policyهای داده/مرور وب پیچیده دارند.
برای تیم فنی، ارزش خبر وقتی ایجاد میشود که به owner و asset مشخص وصل شود. اگر هیچ سرویس، repository، endpoint، workstation یا فرایند شما با این تغییر تماس ندارد، شاید بهترین تصمیم فقط ثبت خبر و بازبینی بعدی باشد.
قبل از اقدام چه کنیم؟
قبل از production یک repository و CI برای policy code بسازید، test case مثبت و منفی تعریف کنید، latency budget تعیین کنید و fail-open/fail-closed را صریح مشخص کنید. deployment policy باید rollback سریع داشته باشد.
روش پیشنهادی IROSG برای خبرهای محصولی ساده است: اول منبع اصلی و release note را بخوانید؛ بعد inventory محیط خودتان را استخراج کنید؛ آزمایش را روی کوچکترین دامنهٔ معنادار اجرا کنید؛ metric موفقیت و failure را قبل از آزمایش بنویسید؛ و فقط وقتی evidence دارید rollout را بزرگ کنید. اگر تغییر برگشتناپذیر است، backup و recovery test بخشی از rollout است نه کاری برای بعد.
یک سناریوی عملی برای آزمایش
یک محیط کوچک انتخاب کنید که شکست آن به کاربر واقعی آسیب نزند. قبل از تغییر، نسخهها، تنظیم مؤثر، زمان پاسخ، خطاها و یک نمونهٔ سالم از رفتار سیستم را ثبت کنید. سپس فقط یک متغیر مرتبط با همین خبر را عوض کنید و نتیجه را با baseline مقایسه کنید. اگر feature امنیتی است، یک تست منفی هم اجرا کنید تا مطمئن شوید چیزی که نباید مجاز باشد واقعاً رد میشود. اگر ابزار توسعه یا platform است، علاوه بر موفقشدن build یا deploy، زمان بازگشت، کیفیت log و امکان توضیح failure را هم بسنجید. در پایان نتیجه را با سه برچسب «آمادهٔ استفاده»، «نیازمند آزمایش بیشتر» یا «فعلاً نامناسب» ثبت کنید و دلیل تصمیم را کنار evidence نگه دارید.
چیزی که تیتر نمیگوید
قابل برنامهریزی بودن بهمعنی مناسببودن کد برای هر rule نیست. بسیاری از policyها بهتر است declarative و ساده بمانند؛ custom code را فقط برای نیاز واقعی وارد کنید.
چه چیزی را دنبال کنیم؟
Observability، versioning و محدودیتهای execution در این مدل تعیین میکنند آیا استفاده در scale راحت است یا نه.
در روزهای بعد از انتشار، changelog، issue tracker، advisoryها و تجربهٔ production معمولاً جزئیاتی را آشکار میکنند که در launch post دیده نمیشود. بنابراین یک تصمیم «فعلاً نه» میتواند بهاندازهٔ adoption فوری حرفهای باشد؛ به شرطی که زمان بازبینی و معیار تغییر تصمیم ثبت شود.
جمعبندی IROSG
ابزار قدرتمندی است، اما دقیقاً به همین دلیل باید مثل software production مدیریت شود، نه مثل یک checkbox در پنل امنیت.
در IROSG تلاش میکنیم خبر را از «چه چیزی معرفی شد؟» یک مرحله جلوتر ببریم و بپرسیم «برای معماری، امنیت و عملیات واقعی چه معنایی دارد؟». اگر منبع رسمی بعداً اطلاعات تازهای منتشر کند، این تحلیل باید با evidence جدید بازبینی شود.


