
از یک عامل به همکاری چند عامل
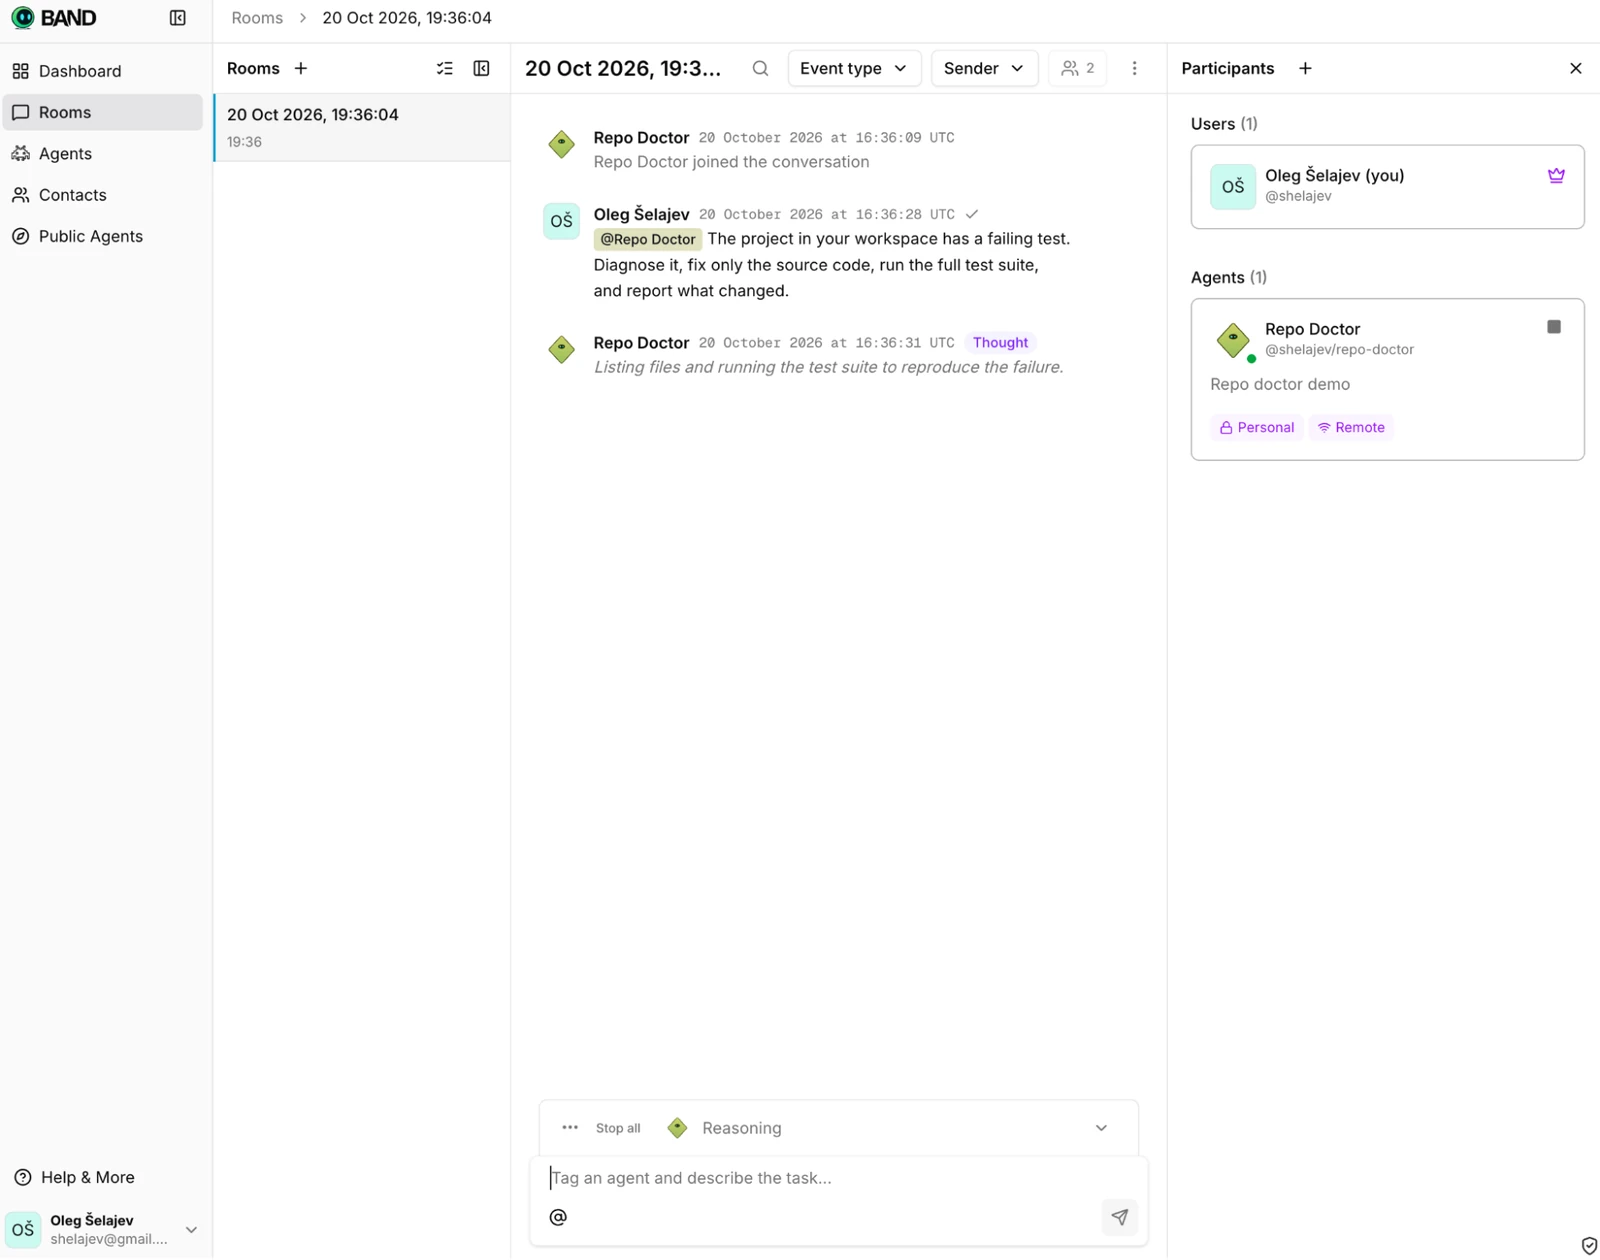
Docker در مطلب تازه خود ترکیب BAND و Docker Sandboxes را برای همکاری عاملهای هوش مصنوعی معرفی کرده است. هر عامل همچنان در محیط جداشده خود کار میکند، اما میتواند با هویت مشخص وارد یک فضای همکاری شود، پیام دریافت کند و نتیجه کار را با دیگر عاملها به اشتراک بگذارد.
نمونه ارائهشده از ارتباط خروجی برای اتصال محیط عامل به فضای تیمی استفاده میکند. در این الگو، هماهنگی پیامها از دسترسی مستقیم و نامحدود عاملها به ماشین یکدیگر جداست. تصاویر همین مطلب، جریان تعامل و تقسیم کار را نشان میدهند.
مرز امنیتی کجاست؟
ایزولهبودن محیط اجرا به معنی قابلاعتمادشدن همه پیامهای دریافتی نیست. دستور مخرب میتواند در محتوای ابزار، مخزن کد یا پاسخ یک عامل دیگر ظاهر شود. سطح دسترسی ابزارها و اطلاعات حساس باید همچنان محدود و قابل بازبینی باشد.
سناریوی پیشنهادی تحریریه
برای شروع، یک عامل را مسئول خواندن مستندات و عامل دیگر را مسئول آزمون در یک مخزن آزمایشی قرار دهید. هیچکدام نباید کلید انتشار محیط واقعی را داشته باشند. خروجی قابلقبول را از پیش تعریف کنید: تغییر کوچک، آزمون ثبتشده و بازبینی انسانی پیش از ادغام. افزودن عضو به تیم نباید بهطور ضمنی دسترسی او به همه اسرار یا همه پروژهها را فعال کند.


