
چه چیزی در Code Review گیتهاب تغییر کرده است؟
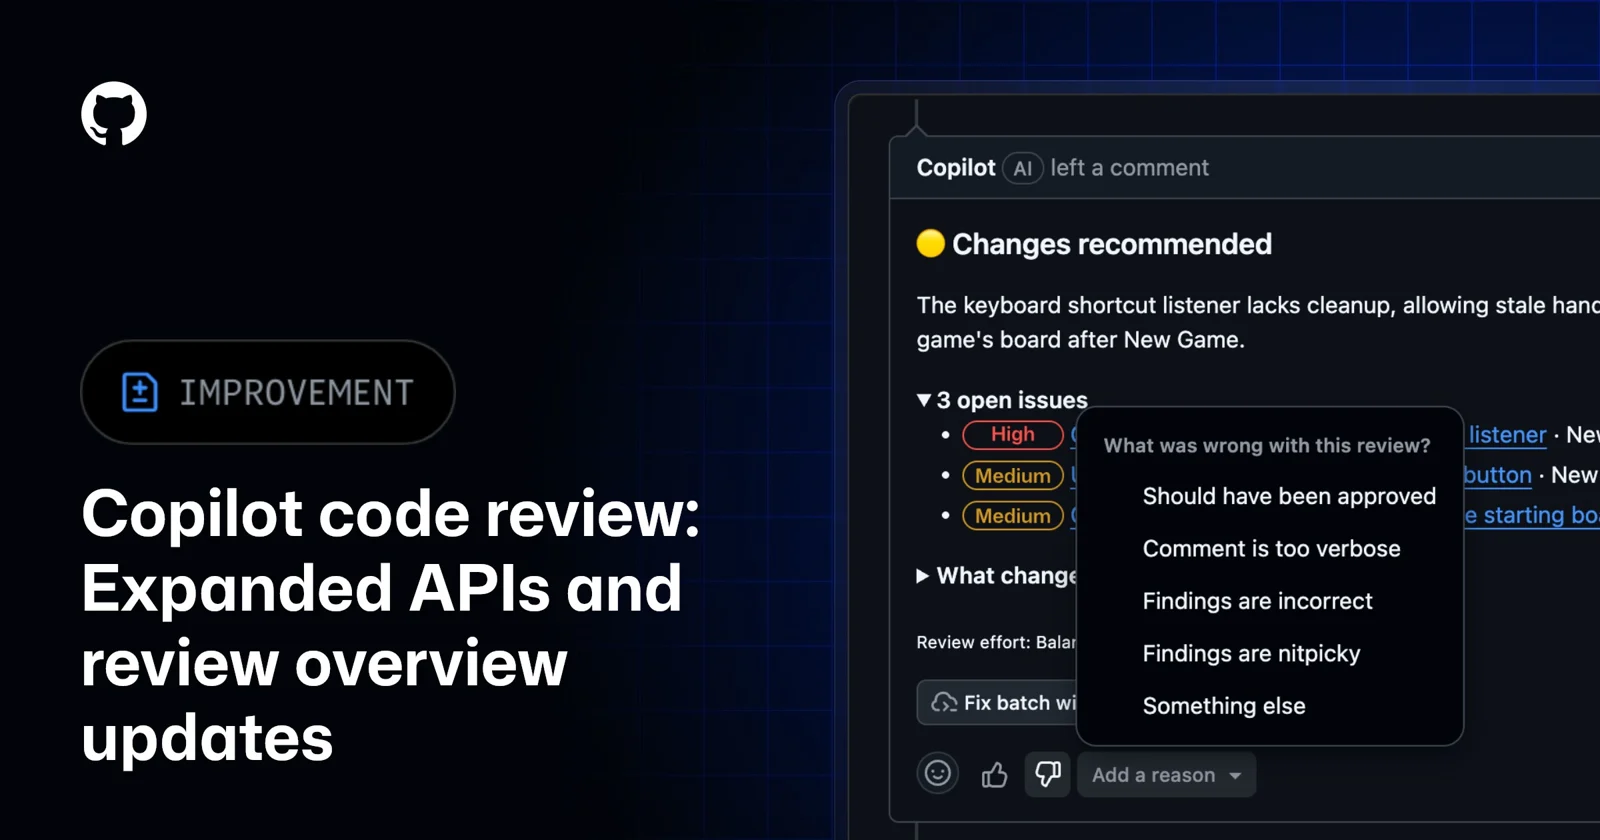
گیتهاب در ششم نوامبر ۲۰۲۶ مجموعهای از تغییرات برای Copilot Code Review منتشر کرد که بخشی از آن به مدیریت از طریق API مربوط میشود. مدیران سازمان و مخزن میتوانند برخی سیاستهای بازبینی را از مسیرهای رسمی REST و GraphQL بخوانند یا تغییر دهند؛ در کنار آن نمای خلاصه بازبینی فشردهتر شده و انتساب نظرها به عامل هوش مصنوعی شفافتر است. این خبر به معنی جایگزین شدن همه بازبینیهای انسانی نیست. هدف عملی قابلیت، کنترل بهتر بازبینی در مقیاس تعداد زیاد مخزن و کاهش کار دستی تنظیمات تکراری است. هر سازمان باید از ابتدا مشخص کند کدام مخزنها با بازبینی خودکار سازگارند، کدام فایلها محرمانهاند و چه کسی حق تغییر سیاستها را دارد.
تفاوت سطح Enterprise، Organization و Repository
سیاست بازبینی در یک مجموعه بزرگ نرمافزاری معمولاً در چند سطح تعریف میشود. مطابق اعلامیه رسمی گیتهاب، مدیر Enterprise میتواند فعال بودن قابلیت برای سازمانها را تعیین کند یا اختیار آن را به مدیر سازمان بسپارد. مدیر Organization میتواند تنظیمات پیشفرض از جمله سطح تلاش بازبینی و پیکربندی Runner را تنظیم کند. مدیر Repository نیز درباره تلاش بازبینی و استفاده از دستورالعمل اختصاصی و ابزار MCP در محدوده مجاز تصمیم میگیرد. نکته مهم این است که سیاست سطح بالاتر نباید از سطح پایینتر دور زده شود. برای پیادهسازی صحیح باید جدول مالکیت تنظیمات و روش ثبت تغییرات وجود داشته باشد؛ در غیر این صورت API فقط راه تازهای برای ایجاد ناسازگاری بین مخزنها خواهد شد.
نقش REST و GraphQL در اتوماسیون
وقتی سازمان صدها Repository دارد، تغییر دستی تنظیمات تکتک مخزنها هم پرهزینه است و هم احتمال خطا دارد. REST و GraphQL امکان خواندن وضعیت و ثبت تغییر با ابزارهای مدیریتی را فراهم میکنند، اما نحوه احراز هویت و مجوز هر Endpoint اهمیت ویژهای دارد. در یادداشت GitHub تصریح شده که بعضی Endpointهای سطح Enterprise و Organization از GitHub App و Fine-grained Personal Access Token پشتیبانی نمیکنند؛ در مقابل Endpointهای مخزن با مجوز Administration مناسب قابل استفادهاند. بنابراین نباید فرض کرد یک توکن واحد همه عملیات را مجاز میکند. اسکریپت خودکار باید از پیش سطح دسترسی خود را اعلام کند، خطاهای ۴۰۳ را درست ثبت کند و تغییرات موفق را با شناسه درخواست و زمان قابل ممیزی نگه دارد.
انتساب صریح خروجی Copilot
یکی از بهبودهای اعلامشده امکان تشخیص بازبینیها و نظرهای Copilot از طریق فیلدهای انتساب مشخص است. این ویژگی برای داشبوردهای کیفیت نرمافزار اهمیت دارد، چون اگر نظر عامل با نظر بازبین انسانی یکسان شمرده شود، تحلیل کارایی ابزار نادرست خواهد بود. داده انتساب باید همراه با شناسه Pull Request، نسخه تغییر، زمان و وضعیت نهایی ذخیره شود. همچنین وقتی یک نظر به مهارت، سرور MCP یا دستورالعمل سفارشی ارجاع میدهد، بهتر است نسخه همان منبع نیز ثبت شود؛ زیرا نتیجه ممکن است بعداً با تغییر سیاست متفاوت باشد. این اطلاعات کمک میکند تیم بفهمد دلیل هشدار چه بوده است، ولی به خودی خود صحت فنی هر هشدار را اثبات نمیکند.
سنجش سطح تلاش بازبینی
در تجربه جدید، سطح تلاش بازبینی قابل مشاهده و در تنظیمات API قابل مدیریت است. این قابلیت ممکن است برای پروژههایی با حساسیت متفاوت مفید باشد. برای مثال مخزن نمونه آموزشی نیاز به بررسی سنگین همه تغییرات ندارد، اما سرویس پرداخت یا ماژول احراز هویت به سیاست سختگیرانهتری نیازمند است. با این حال «تلاش بیشتر» همیشه مساوی کشف قطعی نقص نیست. معیار ارزیابی باید کیفیت هشدار، نرخ موارد اشتباه، زمان صرفشده برای پاسخ و تغییر در نرخ باگ پس از انتشار باشد. مدیر تیم نباید صرفاً یک مقدار عددی را در همه مخزنها اعمال کند؛ بهتر است دستهبندی بر اساس اهمیت دارایی، زبان برنامهنویسی و سابقه خطا انجام شود.
شفاف شدن فایلهای بررسینشده
گیتهاب بخش Files not reviewed را در نمای خلاصه جدید یکپارچه کرده و دلیل کنار گذاشته شدن فایلها را کنار نام آنها نمایش میدهد. این تغییر برای تصمیم امنیتی اهمیت دارد، چون نبود هشدار از سمت عامل نباید به معنی بازبینی شدن تمام فایلها تلقی شود. اگر فایل تنظیمات CI یا سیاست امنیتی از بررسی کنار گذاشته شده باشد، مسئول مخزن باید بداند چرا. پیشنهاد عملی ایجاد یک کنترل در فرایند ادغام است که تعداد فایلهای بررسینشده در تغییرات حساس را نمایش دهد. همچنین تیم میتواند محدودیت فایل بزرگ، زبان پشتیبانینشده یا استثنای محتوایی را به صورت جدا ثبت کند. شفافیت درباره دامنه بررسی، بهتر از تولید حس امنیت کاذب است.
حالتهای بازبینی و مدلهای متعدد
یکی از نکات انتشار جدید این است که بازبینی Balanced اکنون از سه مدل بازبین و یک مدل ترکیبکننده یافتهها استفاده میکند. از نظر مفهومی چنین معماری میتواند دیدگاههای مستقلتری درباره یک تغییر فراهم آورد، اما همچنان ممکن است خطاهای مشترک یا سوءبرداشت از زمینه پروژه وجود داشته باشد. همچنین نمیتوان از تعدد مدلها نتیجه گرفت کیفیت در همه زبانها و چارچوبها یکسان است. ارزیابی منصفانه باید نمونههای واقعی از مخزن سازمان را با نتیجه بازبینی انسانی مقایسه کند. موضوعهایی مانند سیاست دسترسی، race condition و تغییر رفتار تجاری نیازمند زمینهای هستند که ممکن است در Diff کوتاه کامل دیده نشود. سامانه باید به بازبین امکان رد کردن یا اصلاح توضیح عامل را بدهد.
کنترل بازبینی Pull Requestهای رباتی
اعلامیه به اصلاح رفتار بازبینی درخواستهای ادغامی مربوط به Bot اشاره میکند. در بعضی تنظیمات که درخواست بازبینی با مجوز خارجی محدود میشود، برنامههای متعلق به خود سازمان، GitHub Actions و Dependabot میتوانند با شرایط پرداخت و سیاست مناسب درخواست بازبینی کنند. این تغییر برای زنجیره تأمین نرمافزار مهم است؛ بسیاری از تغییرات وابستگی و Workflow توسط رباتها ایجاد میشوند. با این حال اجرای خودکار چند عامل پشت سر هم ممکن است باعث ایجاد چرخه درخواست و هزینه پیشبینینشده شود. بهتر است تعریف شود چه رباتی اجازه درخواست بازبینی دارد، چه نوع تغییراتی نیازمند تأیید انساناند و در چه شرایطی بازبینی خودکار باید متوقف شود.
اطلاع از مصرف اعتبار در نشست بازبینی
GitHub در نشستهای عامل بازبینی اطلاعات مربوط به AI Credits مصرفشده را نشان میدهد. این موضوع میتواند به مدیر کمک کند هزینه را کنار ارزش عملی بررسی کند. اگر یک مخزن کوچک با درخواستهای ادغام پرتعداد هر بار بازبینی پرهزینه اجرا کند، ممکن است به بودجه نامتناسبی برسد. در مقابل، بازبینی عمیق یک تغییر حساس احتمالاً توجیه بیشتری دارد. اما هزینه فقط یک ستون گزارش است؛ نباید صرفاً به دلیل ارزانتر بودن، کنترل انسانی مورد نیاز حذف شود. معیار مناسب هزینه به ازای هشدار معتبر و هزینه به ازای نقصی است که پیش از تولید اصلاح شده است. همچنین سیاست نگهداری گزارش مالی باید از نمایش اطلاعات محرمانه مخزن به افراد غیرمجاز جلوگیری کند.
تابآوری در برابر خطای موقت
از اصلاحهای تازه، تلاش مجدد خودکار برای بازبینیهای شکستخورده یا دارای Timeout است. گیتهاب گفته در چنین شرایطی یک بار Retry انجام میشود و در صورت لزوم ممکن است مدل واجد شرایط دیگری انتخاب گردد. این کار میتواند تعداد بازبینیهای از دسترفته را کاهش دهد، ولی لازم است وضعیت نهایی در Pipeline روشن باشد. برای نمونه اگر عامل دو بار شکست خورد، آیا Merge متوقف میشود یا بازبینی انسانی لازم است؟ پاسخ باید طبق حساسیت پروژه و سیاست سازمان تعریف شود. همچنین تفاوت نتیجه موفق و نتیجه ناقص باید در API و داشبورد قابل تشخیص باشد. مخفی کردن خطاهای سرویس زیر یک نشان سبز میتواند به تصمیم ادغام اشتباه منجر شود.
محدود کردن دسترسی MCP و دستورالعمل سفارشی
یکی از قابلیتهای اشارهشده، مدیریت استفاده از Custom Instructions و ابزارهای MCP در بازبینی است. این ابزارها میتوانند اطلاعات معماری و سبک کدنویسی را به عامل اضافه کنند، اما از نظر امنیتی مرز اعتماد تازهای ایجاد میشود. سرور MCP متصل نباید بدون ضرورت اجازه خواندن رازهای تولید، تغییر زیرساخت یا ارسال داده به مقصد بیرونی داشته باشد. فایل دستورالعمل سفارشی نیز میتواند در مخزن توسط افراد متعدد ویرایش شود و نباید آن را بهطور خودکار معادل سیاست امنیتی سازمان دانست. برای استقرار بهتر است فهرست ابزارهای مجاز، سطح دسترسی، ثبت فراخوانی و روش لغو اتصال مشخص باشد. آزمون تزریق دستور در فایل مخزن نیز باید جزئی از ارزیابی باشد.
بازبینی خودکار و اصل چهار چشم
در بسیاری از سامانههای حساس، تغییر مهم باید علاوه بر نویسنده توسط فرد دیگری تأیید شود. Copilot میتواند نقص احتمالی را یادآوری کند، ولی مسئولیت نهایی استقرار و پذیرش ریسک به انسان و فرایند سازمانی مربوط است. اگر یک عامل کد تولید کند و عامل دیگری همان کد را بررسی کند، استقلال واقعی بازبینی باید سنجیده شود؛ وابستگی هر دو به اطلاعات یکسان ممکن است باعث تکرار اشتباه شود. برای تنظیمات حساس مانند کنترل مجوز، رمزنگاری و مهاجرت دیتابیس، پیشنهاد میشود بازبینی انسانی همچنان الزامی بماند. سازمان میتواند از خروجی Copilot بهعنوان نظر تکمیلی استفاده کند و به کمک آن فهرست سؤالهای بازبین را غنیتر سازد، نه اینکه امضای تأیید را حذف کند.
راهنمای استقرار آزمایشی در سازمان
برای شروع، سه مخزن نمونه با سطح حساسیت متفاوت انتخاب کنید. پیش از فعال کردن API، وضعیت دسترسی مدیران و نسخه تنظیمات فعلی را ثبت کنید. سپس قابلیت را در سطح مجاز روشن کنید و چند درخواست ادغام با خطاهای شناختهشده و تغییرات سالم بسازید. نتایج را در چهار محور بررسی کنید: کشف نقص واقعی، هشدار کاذب، فایلهای بررسینشده و زمان پاسخ. در مرحله بعد سیاست تلاش بازبینی و استفاده از دستورالعملها را برای هر دسته مخزن آزمایش کنید. اگر MCP به سرویس جانبی متصل است، گزارش فراخوانیها و سطح داده انتقالی را نیز نگه دارید. پس از آزمون، تنها مخزنهایی را وارد مرحله تولید کنید که مالک مسئول و روش پشتیبان بازبینی دارند.
سنجش کیفیت به جای شمارش نظرها
زیاد بودن تعداد Commentهای هوش مصنوعی لزوماً به معنای کیفیت بالاتر نیست. ممکن است عامل در هر Pull Request چند توصیه سبک نگارش تولید کند، در حالی که یک نقص مجوزدهی مهم را نبیند. شاخص مناسب باید میان Bug، Security و پیشنهادهای سلیقهای تفکیک ایجاد کند و بسنجد کدام توصیه واقعاً اصلاح شده است. همچنین باید مشخص شود نویسنده تغییر را پذیرفته، با دلیل رد کرده یا بعداً به آن بازمیگردد. با بررسی روند چند هفتهای میتوان فهمید آیا بازبینی موجب کاهش باگ تولید شده یا فقط زمان چرخه را افزایش داده است. گزارش باید بازبین انسانی، تست خودکار و عامل را کنار هم بسنجد تا اثر هر کدام قابل مشاهده باشد.
ملاحظات حریم خصوصی و داده
بازبینی کد ممکن است به فایلهایی دسترسی داشته باشد که شامل داده واقعی مشتری، کلید آزمایشی یا توضیح معماری داخلی هستند. پیش از فعالسازی گسترده باید سیاست استفاده از سرویس، تنظیمات استثنای محتوا و محدوده ارسال داده بررسی شود. در مخزنهای عمومی شرایط متفاوتی از مخزنهای خصوصی سازمانی وجود دارد. تیم نباید فرض کند چون کد برای یک Reviewer ارسال شده، همه اطلاعات آن برای هر ابزار متصل مجاز است. بهتر است اسکن اسرار و حذف داده حساس در CI پیش از آغاز بازبینی اجرا شود. همچنین گزارشهای ذخیرهشده از نظر دسترسی و مدت نگهداری مدیریت شوند. استفاده مسئولانه از AI در توسعه به همان اندازه کدنویسی، نیازمند مدیریت داده است.
تفاوت تغییرات نوامبر با وعدههای عمومی هوش مصنوعی
این بهروزرسانی مشخصاً درباره کنترل API، انتساب نظرها، شفافیت دامنه بازبینی و بهبود تابآوری است. از اعلامیه نمیتوان نتیجه گرفت هوش مصنوعی دیگر خطای امنیتی تولید نمیکند یا همه سناریوهای ادغام را بینیاز از انسان میسازد. نقل دقیق قابلیتها مهم است تا تیم برای پروژه خود انتظار نادرست نسازد. همچنین نام سطوح اشتراک و مجوز باید مطابق مستندات جاری گیتهاب بررسی شود؛ در خبر اولیه دسترسی برای برنامههای Copilot Pro، Pro+، Max، Business و Enterprise اعلام شده است. در محیط سازمانی ممکن است سیاست حساب و مالکیت مخزن قابلیت واقعی را محدود کند. بنابراین باید فرق ویژگی معرفیشده و ویژگی فعال برای حساب خاص را روشن نگه داشت.
جمعبندی و اقدامات پیشنهادی
بهبودهای ششم نوامبر ۲۰۲۶ Copilot Code Review برای سازمانهایی مفید است که تعداد زیادی مخزن و سیاست بازبینی دارند. انتساب واضحتر نظرها، نمایش فایلهای کنار گذاشتهشده و مدیریت API میتواند ممیزی و یکپارچگی عملیات را افزایش دهد. اما مزیت واقعی زمانی به دست میآید که دسترسیها محدود باشند، نتیجه ناقص با موفقیت اشتباه نشود و بازبینی انسانی در تغییرات مهم حفظ گردد. اقدام پیشنهادی برای مدیر فنی عبارت است از تهیه موجودی مخزنها، تعریف سیاست سطح سازمان، آزمون اتصال API در محیط نمونه، بررسی هزینه و کیفیت نظرها و ثبت معیار توقف استقرار. منبع اصلی این تحلیل اعلامیه GitHub Changelog در تاریخ ششم نوامبر و مستندات رسمی Code Review است.


