
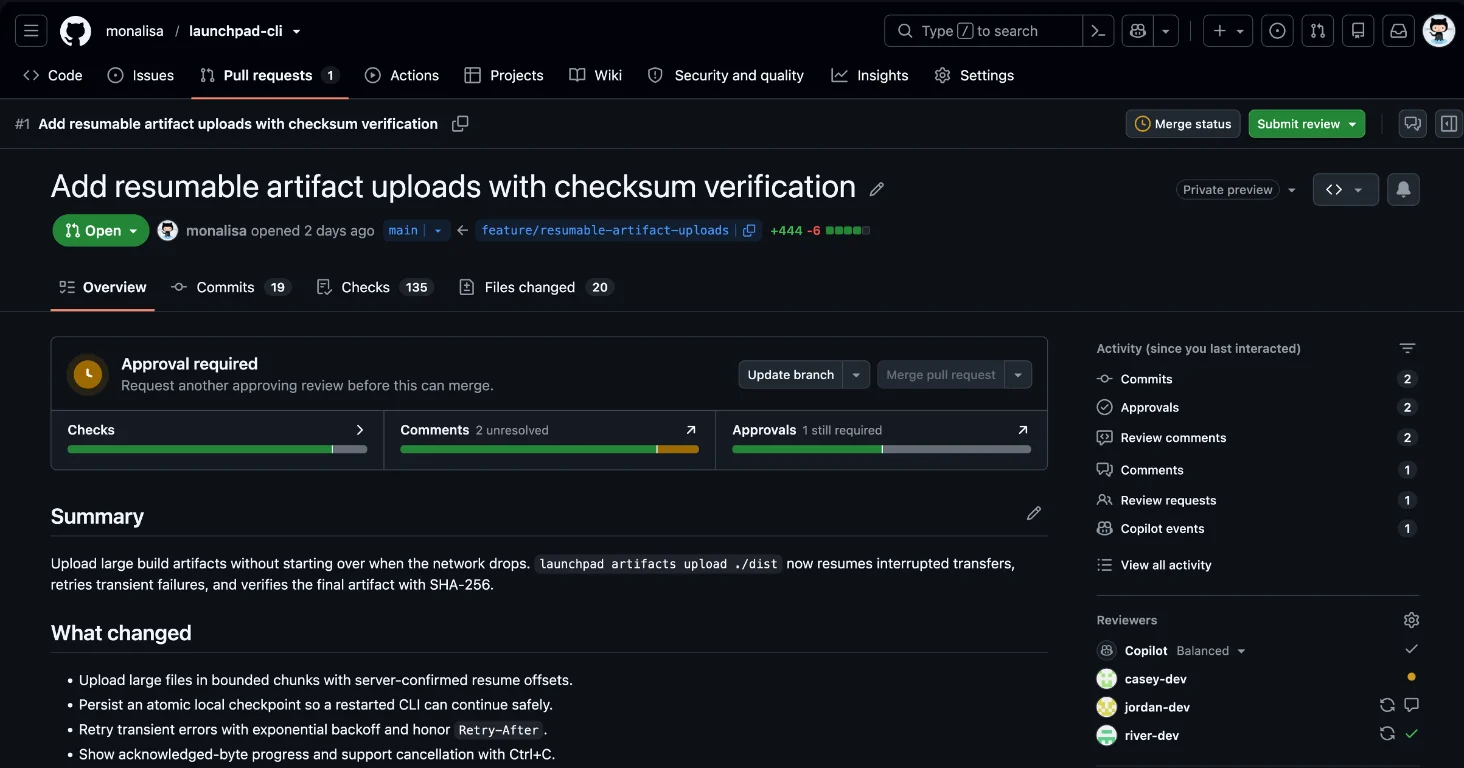
چکیده و موضع تحلیلی
گیتهاب در ۵ نوامبر ۲۰۲۶ صفحهٔ جدید Pull request Overview را بهصورت public preview و با عضویت اختیاری معرفی کرد. مسئلهای که خود اعلامیه برجسته میکند ساده اما پرهزینه است: در یک pull request طولانی، برای فهمیدن اینکه چه چیزی جلوی پیشرفت را گرفته باید از میان کامنتها و رویدادهای timeline عبور کرد و بعد هم در merge box تصمیم بعدی را پیدا کرد. طراحی تازه میکوشد این نقطهٔ تصمیم را به خلاصهای فشرده از آمادگی ادغام تبدیل کند و مسیر رسیدن از خلاصه به جزئیات را کوتاهتر کند.
این تغییر، قابلیت جدیدی برای دور زدن review، جایگزین branch protection یا تضمینکنندهٔ کیفیت کد نیست. اعلامیه فقط از بهبود نمای صفحه، فیلترها، مرتبسازی و اقدامهای در دسترس سخن میگوید؛ صفحهٔ مستندات رسمی نیز pull request را سازوکاری برای پیشنهاد، گفتوگو و ادغام تغییرات معرفی میکند و بخشهای ساخت، بررسی و ادغام را از هم جدا نگه میدارد. بنابراین در این گزارش، هر جا از «امنیت» یا «حاکمیت» صحبت میشود، منظور نتیجهٔ تحلیلی این چیدمان است، نه ادعای گیتهاب دربارهٔ یک کنترل امنیتی تازه.
چه چیزی رسماً عرضه شده است؟
در اعلامیهٔ رسمی، قابلیت با عنوان «صفحهٔ نمای کلی pull request جدید در پیشنمایش عمومی» آمده است. وضعیت آن پیشنمایش عمومی است، نه انتشار عمومی پایدار (GA). ورود به آن با انتخاب دکمهٔ «✨ Try the Overview page» در header انجام میشود؛ همان منو در دورهٔ preview امکان برگشت به نمای کلاسیک را هم فراهم میکند. گیتهاب نوشته است rollout در طول آخر هفته ادامه دارد و preview را زود باز کرده تا کاربران آن را روی pull requestهای خود امتحان کنند و دربارهٔ مسیر بعدی بازخورد بدهند. این عبارات دو نتیجهٔ قابل اتکا دارند: دسترسی ممکن است مرحلهای باشد و تجربهٔ فعلی پایان طراحی محسوب نمیشود.
در نتیجه، نباید برچسب «جدید» را با «GA» یکی گرفت. در صفحهٔ منبع، هیچ اعلامی دربارهٔ عمومیشدن نهایی، حذف نمای کلاسیک، تعهد به ثبات API، یا تغییر در قواعد merge وجود ندارد. همچنین برای این قابلیت CVE یا امتیاز CVSS اعلام نشده است. از نظر گزارشدهی مسئولانه، نسبتدادن چنین امتیازی به یک تغییر تجربهٔ کاربری، هم بیمبناست و هم مرز میان آسیبپذیری و قابلیت را مخدوش میکند.
سازوکار تجربهٔ جدید
۱) خلاصهٔ آمادگی بهجای جستوجوی طولانی
نقطهٔ شروع طراحی، merge box است؛ همان بخشی که توسعهدهنده برای دیدن امکان حرکت pull request به جلو به آن مراجعه میکند. گیتهاب میگوید آن را فقط بالاتر نیاورده، بلکه بازطراحی کرده تا همان اطلاعات را در کمتر از نصف فضا نشان دهد. خلاصهٔ readiness، وضعیت ادغام و اقدامهای بعدی در دسترس را در بالای صفحه قرار میدهد. این دو نکته مهماند: «فشردهسازی» به معنی حذف منبع اطلاعات نیست و «بالاترآمدن» به معنی تأیید خودکار نیست.
این خلاصه از سیگنالهای پشتیبانِ checks، comments و approvals تصویری متراکم میسازد. کاربر میتواند از خلاصه به جزئیاتی که به گام بعدی مربوط است برود: بررسی check ناموفق، دیدن اینکه چه کسی هنوز باید تأیید کند، یا بازکردن کامنت مرتبط. اگر شاخه باید بهروز شود، خلاصه میتواند کار لازم برای جلو رفتن، مانند update branch، را در همان مسیر نشان دهد؛ سپس کاربر بررسی میکند که آیا pull request آمادهٔ ادغام است و فقط وقتی شروط برقرارند ادغام میکند. این ترتیب، ارائهٔ اطلاعات و انجام اقدام را به هم نزدیک میکند، اما خودش شرط تازهای برای مجوز ادغام ایجاد نمیکند.
۲) تمرکز روی گفتوگو
preview فیلترهای All، Unresolved و Mine را برای باریککردن مکالمه معرفی میکند. فیلتر unresolved برای پیدا کردن گفتوگوهای حلنشده و سؤالهای باز مفید است؛ فیلتر mine کامنتهایی را که خود کاربر نوشته جدا میکند تا پیگیری بازخورد شخصی سریعتر باشد. این فیلترها نمایشیاند: بر اساس متن اعلامیه نمیتوان گفت کامنت را resolve میکنند، نظر reviewer را تأیید میکنند یا الزام branch protection را تغییر میدهند.
مرتبسازی کامنتها نیز میتواند از جدید به قدیم انجام شود. این گزینه برای pull requestی که پس از چند دور تغییر دوباره فعال شده، مسیر رسیدن به آخرین واکنش را کوتاه میکند. بااینحال، جدیدترین پیام لزوماً مهمترین پیام نیست. تصمیم بازبینی ممکن است به زنجیرهای از یک سؤال قدیمی، تغییر کد و پاسخ نهایی وابسته باشد. بنابراین sort جدید یک ابزار کشف و پیمایش است، نه سیاستی برای جایگزینکردن مطالعهٔ زمینه.
در بالای سمت راست نیز خلاصهٔ activity برای یافتن review commentها، review requestها و بهروزرسانیهای دیگر ارائه میشود. از header میتوان draft را ready for review کرد یا pull request را بست؛ خود اعلامیه تصریح میکند که اقدامهای در دسترس به permission کاربر بستگی دارد. پس رابط تازه باید وضعیت مجوز را با سیاست repository اشتباه نگیرد: دیدهشدن یک دکمه، بهتنهایی به معنای اختیار ادغام یا تغییر قواعد نیست.
معماری مفهومی و مسیر داده
این قابلیت را میتوان بدون نسبتدادن معماری داخلی اعلامنشده، در چهار لایه فهم کرد. لایهٔ نخست، دادههای موجود در pull request است: checkها، کامنتها، تأییدها، درخواستهای review و رویدادهای فعالیت. لایهٔ دوم، خلاصهسازی رابط است که این سیگنالها را در readiness summary و activity summary کنار هم میگذارد. لایهٔ سوم، ناوبری به جزئیات است؛ کاربر از یک علامت یا شمارنده به check شکستخورده، کامنت مرتبط یا reviewer باقیمانده میرود. لایهٔ چهارم، اقدامهای وابسته به مجوز است، مانند بهروزرسانی شاخه، آمادهکردن draft برای review یا بستن pull request.
مدل تهدید و ریسکهای حاکمیتی
ریسک اول: اشتباهگرفتن وضوح با اعتماد
خلاصهٔ فشرده ممکن است احساس «آمادهبودن» ایجاد کند، در حالی که approval، check و گفتوگوی unresolved هر کدام معنای متفاوتی دارند. یک تیم ممکن است با دیدن وضعیت سبز، بررسی محتوایی را تمامشده فرض کند؛ یا با دیدن یک review request، آن را معادل approval بداند. طراحی جدید این سیگنالها را نزدیک میکند، اما بهصراحت نگفته است که آنها را به یک معیار واحد تبدیل میکند. کنترل کاهشدهنده، تعریف روشن مسئولیت reviewer و خواندن جزئیات سیگنالهای حساس است.
ریسک دوم: پنهانشدن زمینه در فیلتر
Unresolved و Mine برای تمرکز عالیاند، اما هر دو زیرمجموعهای از مکالمه را نشان میدهند. اگر reviewer فقط Mine را ببیند، بازخورد دیگران ممکن است از میدان دید خارج شود؛ اگر فقط جدیدترین کامنتها را بخواند، دلیل شکلگیری تصمیم قدیمی را از دست میدهد. این تهدید فنیِ اثباتشده از سوی گیتهاب نیست، بلکه پیامد قابل پیشبینی هر فیلتر و sort در کار گروهی است. رویهٔ امن این است که ابتدا نمای کامل را برای ساختن زمینه ببینید و سپس فیلتر را برای پیگیری استفاده کنید.
ریسک سوم: تغییر شاخه و دوبارهاعتبارسنجی
اعلامیه update branch را نمونهای از اقدام برای رفع مانع میداند. تغییر شاخه میتواند باعث شود تیم دوباره checkها و review را بررسی کند؛ اما صفحهٔ منبع نمیگوید دقیقاً چه سیاستی پس از بهروزرسانی اعمال میشود. نباید از وجود دکمه نتیجه گرفت که همهٔ تأییدها حفظ میشوند، باطل میشوند یا دوباره محاسبه میگردند. این رفتار باید از قواعد واقعی repository و مستندات همان محیط تأیید شود. در فرآیند حساس، بعد از هر تغییر شاخه، commit مورد بررسی، checkهای لازم و وضعیت approval را دوباره کنترل کنید.
ریسک چهارم: preview و ناپایداری روند
هر preview میتواند در چیدمان، نامگذاری یا رفتار تغییر کند؛ خود گیتهاب هم آن را نقطهٔ شروع و تجربهٔ تمامنشده توصیف کرده و امکان برگشت به classic overview را گذاشته است. برای تیمی که آموزش، اسکرینشات، runbook یا تست پذیرش دارد، این یعنی نباید روی مختصات UI بهعنوان قرارداد پایدار حساب کند. کنترل مناسب، آموزش بر پایهٔ مفهومهاست: کجا وضعیت check را ببینیم، چگونه reviewer باقیمانده را پیدا کنیم و چه کسی مجاز به merge است؛ نه اینکه صرفاً «روی فلان دکمه در فلان نقطه» کلیک شود.
یک مثال قانونی و قابل حسابرسی
فرض کنید تیمی یک pull request برای تغییر عادی در یک سرویس دارد. نویسنده شاخه را باز میکند و در Overview جدید ابتدا readiness summary را میبیند. یک check ناموفق است، یک گفتوگو unresolved باقی مانده و یک reviewer هنوز باید نظر بدهد. نویسنده به جای ادغام، از summary به check شکستخورده میرود، علت را بررسی میکند، شاخه را اصلاح و update میکند. سپس فیلتر Unresolved را برای یافتن سؤال باز و فیلتر Mine را برای دیدن پاسخهای خودش به کار میگیرد. برای رسیدن به آخرین واکنش، comments را newest-to-oldest مرتب میکند، اما برای تصمیم نهایی به نمای کامل و زنجیرهٔ بحث هم برمیگردد.
بعد از آن، reviewer مسئول تغییرات جدید را میخواند و در صورت کافیبودن بررسی، approval خود را در همان فرآیند ثبت میکند. نویسنده activity summary را برای اطمینان از review requestها و رویدادهای تازه میبیند. تنها پس از آنکه checkها، گفتوگوهای لازم و approvalهای موردنیاز مطابق سیاست repository هستند، فرد دارای permission ادغام را انجام میدهد. این سناریو نشان نمیدهد Overview خودش قانونی را اعمال میکند؛ نشان میدهد چگونه میتوان از آن برای اجرای منظم یک قانون از پیش تعریفشده استفاده کرد. اگر pull request draft باشد، از header میتوان آن را ready for review کرد، مشروط به permission و آمادهبودن تغییر برای review.
کاربردهای عملی در سازمان
تیمهای پرحجم
در تیمی که pull requestهای زیادی همزمان باز است، هزینهٔ اصلی همیشه خواندن کد نیست؛ پیدا کردن وضعیت و گام بعدی هم زمان میبرد. readiness summary میتواند نقطهٔ شروع triage روزانه باشد: هر عضو ابتدا مانع را میبیند، سپس به جزئیات همان مانع میرود. برای جلوگیری از شتابزدگی، این خلاصه باید ورودی صف پیگیری باشد، نه مجوز خودکار ادغام.
بازبینی تغییرات حساس
در تغییرات امنیتی، دادهای یا زیرساختی، فشردگی صفحه مزیت ناوبری دارد اما جایگزین تخصص دومین reviewer، بررسی diff و کنترل checkها نیست. سازمان میتواند از summary برای شناسایی سریع مانع استفاده کند و از checklist داخلی برای تأیید مالکیت، دامنهٔ تغییر، آزمونها و sign-off بهره ببرد. این فرایند اضافهکاری بیدلیل نیست؛ منبع رسمی فقط از نمایش سیگنالها و اقدامهای بعدی حرف میزند و تضمین کیفیت موضوعی نمیدهد.
محدودیتهای واقعی preview
اول، این قابلیت فقط در همان صفحهای که معرفی شده توصیف شده است؛ اعلامیه اندازهگیری کاهش زمان، نرخ خطا یا افزایش کیفیت review ارائه نمیکند. بنابراین ادعای درصدی دربارهٔ بهرهوری یا امنیت قابل تأیید نیست. دوم، rollout طی آخر هفته ادامه دارد و preview opt-in است؛ تجربهٔ همهٔ کاربران الزاماً همزمان یکسان نیست. سوم، خود گیتهاب میگوید این آغاز مسیر است و از کاربران میخواهد بگویند چه چیزی آسانتر شده، کجا context از دست میرود و چه چیزی آنان را به نمای کلاسیک برمیگرداند.
چکلیست امن برای پذیرش سازمانی
۱. وضعیت را برچسب بزنید: در runbook و آموزش بنویسید این قابلیت public preview و opt-in است، نه GA.
۲. گروه آزمایشی تعیین کنید: آن را ابتدا روی pull requestهای کمریسک و کاربران داوطلب امتحان کنید و مسیر بازگشت به نمای کلاسیک را آموزش دهید.
۳. معیار را جدا کنید: readability و سرعت یافتن مانع را اندازه بگیرید، اما آن را با معیار پذیرش امنیتی یا مجوز merge یکی نکنید.
۴. منبع تصمیم را مشخص کنید: checkها، approvalهای لازم، گفتوگوی مرتبط و permission واقعی را بررسی کنید؛ summary را فقط نمای فشرده بدانید.
۵. زمینه را حفظ کنید: پس از استفاده از Unresolved، Mine یا newest-first، یک مرور از All و threadهای مرتبط انجام دهید.
۶. پس از update branch بازبینی کنید: commit بررسیشده، checkهای فعلی و وضعیت approval را دوباره با سیاست repository تطبیق دهید.
۷. تفکیک وظایف را بنویسید: نویسنده، reviewer و فرد مجاز به ادغام را از هم متمایز کنید؛ نمایش یک اقدام در header را برابر اختیار merge ندانید.
۸. شواهد را ثبت کنید: برای تغییرات حساس، لینک pull request، نتیجهٔ check، reviewهای ثبتشده و تصمیم نهایی را در فرآیند حسابرسی نگه دارید؛ به تصویر summary اکتفا نکنید.
۹. بازخورد بدهید: دشواریها، از دسترفتن context و دلیل برگشت به classic overview را از مسیر feedback معرفیشده در اعلامیه گزارش کنید.
۱۰. ادعا را محدود نگه دارید: تا زمانی که گیتهاب GA یا رفتار دقیق دیگری اعلام نکرده، دربارهٔ ثبات نهایی، تعهد عملکردی یا CVSS عددسازی نکنید.
نتیجهگیری
Overview جدید مسئلهای واقعی در کار روزمرهٔ pull request را هدف میگیرد: فاصلهٔ میان انبوه گفتوگو و تصمیم دربارهٔ گام بعدی. readiness summary، نمایش فشردهٔ checks/comments/approvals، فیلترهای All/Unresolved/Mine، مرتبسازی جدیدترین کامنتها و activity summary میتوانند پیمایش را منطقیتر کنند. امکان آمادهکردن draft برای review یا بستن pull request نیز از header در اختیار کاربرانی قرار میگیرد که permission لازم را دارند.
اما خبر دقیقتر از خود فهرست قابلیتها، وضعیت عرضه است: این یک public preview اختیاری با rollout در حال ادامه است و کاربر میتواند در همین دوره به نمای کلاسیک برگردد. پس معیار موفقیت سازمانی نباید «آیا کارت سبز دیده شد؟» باشد؛ باید «آیا تیم با حفظ context، نقشها، checkها و approvalهای موردنیاز تصمیم قابل حسابرسی گرفت؟» باشد. بهترین استفاده از این preview آن است که آن را لایهٔ مشاهده و هدایت بدانیم، نه مرجع مستقل اعتماد. تا زمان اعلام GA و مستندات صریحتر، پذیرش مرحلهای، fallback، مرور کامل مکالمه و رعایت permissionها راه محتاطانهتری برای بهرهگیری از آن است.
در چارچوب مستندات رسمی نیز pull request برای پیشنهاد، گفتوگو و ادغام تغییرات توضیح داده شده و راهنماها ساختن، review کردن و merge کردن را پوشش میدهند. این زمینه نشان میدهد که Overview در لایهٔ همکاری قرار دارد و نباید آن را با خودِ تغییر کد یا با سیاست مستقل کنترل دسترسی یکی دانست.


