
خبر دقیقاً چیست و چه چیزی تغییر کرده است؟
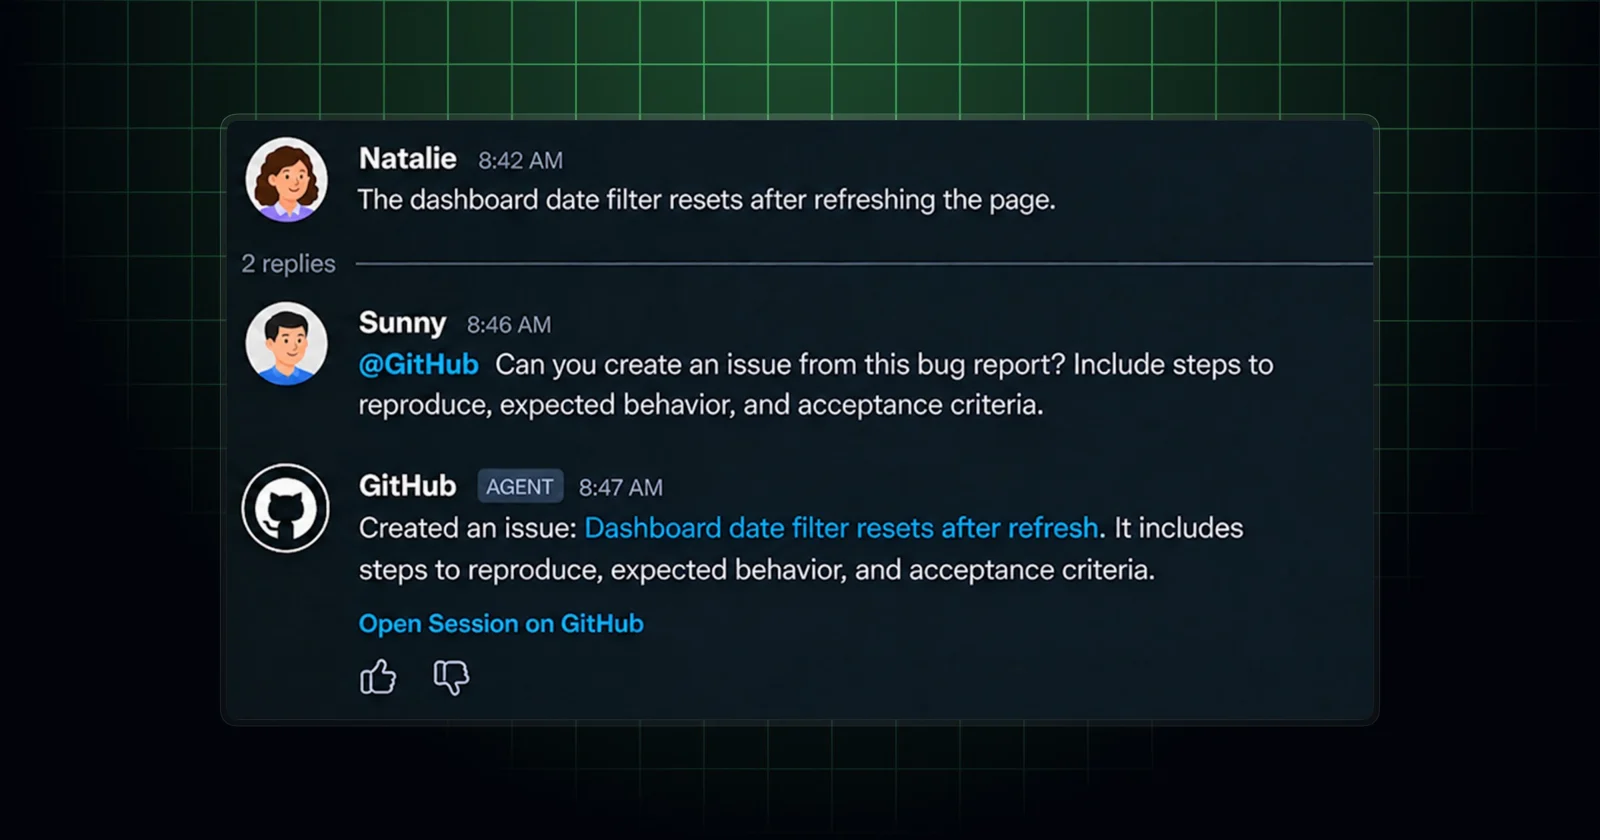
گیتهاب در ششم نوامبر ۲۰۲۶ اعلام کرد که قابلیت استفاده از حساب و عاملهای توسعه آن در Slack و Microsoft Teams به مرحله دسترسی عمومی رسیده است. در این مدل، توسعهدهنده از گفتوگوهای کاری برای آغاز فعالیتهای مرتبط با مخزن استفاده میکند؛ مثلاً یک اشکال را بررسی میکند، برای آن Issue میسازد، تغییر پیشنهادی را آماده میکند و در صورت فراهم بودن دسترسیهای لازم درخواست ادغام ایجاد میشود. این خبر به معنی حذف Git، بازبینی کد یا چرخه انتشار نیست. تفاوت اصلی در نقطه آغاز کار است: درخواست از بستر مکالمه به جریان کاری مهندسی منتقل میشود. همین تغییر ظاهراً کوچک، اثر قابل توجهی روی مالکیت درخواست، ردپای تصمیمها و سیاستهای دسترسی در سازمان دارد.
چرا انتقال از مکالمه به مخزن مهم است؟
در بسیاری از تیمهای نرمافزاری، اطلاعات اولیه خطا داخل کانال پشتیبانی، گروه عملیات یا گفتوگوی محصول ثبت میشود اما تا تبدیل آن به یک مسئله قابل پیگیری فاصله وجود دارد. مهندس ناچار است متن چت را خلاصه کند، مخزن مرتبط را پیدا کند، دادههای محرمانه را حذف کند و سپس Issue مناسب بسازد. پیوند دادن این دو محیط میتواند بخشی از این اتلاف انتقال زمینه را کاهش دهد. با این حال سرعت ورود مسئله لزوماً به معنای کیفیت خروجی نیست. اگر درخواست ناقص باشد، عامل نیز ممکن است مسئلهای مبهم تولید کند؛ بنابراین باید معیار پذیرش، مسیر آزمون و مسئول تأیید پیش از انجام تغییر روشن باشند. سازمان نباید هر پیام کوتاه را مجوز خودکار تغییر تولید بداند.
قابلیت عمومی، به معنای مجوز نامحدود نیست
اصطلاح دسترسی عمومی در اعلامیه عرضه محصول به معنی این نیست که هر کاربر Slack یا Teams میتواند هر مخزن خصوصی را تغییر دهد. دسترسی واقعی همچنان به هویت کاربر، نصب برنامه، مجوزهای سازمان، سیاست مخزن و تنظیمات ادغام بستگی دارد. هنگام راهاندازی باید بررسی شود برنامه در چه کانالهایی دیده میشود، چه سطحی از محتوای مکالمه برای پردازش ارسال میگردد و عملیات روی چه سازمانها و مخزنهایی مجاز است. تفکیک محیط آزمایش از تولید، استفاده از اصل کمترین دسترسی و نگهداری گزارش اقدامات کمک میکند مرز اختیار مشخص بماند. همچنین بهتر است مدیر امنیت بررسی کند آیا جریان فعلی نیازمند تأیید دستی برای ایجاد Pull Request یا تغییر برچسبهای حساس است.
تغییر مهم در شناسایی مخزن
طبق توضیح رسمی گیتهاب، قابلیت تازه بهتر میتواند مخزن را از متن درخواست تشخیص دهد و در سناریوهای پشتیبانیشده جلسه کاری را بدون انتخاب مکرر مخزن آغاز کند. این بهبود مخصوصاً برای تیمهایی که مخزنهای متعدد دارند سودمند است؛ با این حال میتواند یک خطای جدید ایجاد کند: انتخاب مخزن اشتباه بر اساس نام مشابه پروژه. قبل از ارسال دستور عملیاتی، بهتر است کاربر نام سازمان، نام مخزن و شاخه هدف را مشاهده و تأیید کند. در پیامهایی که چند محصول یا سرویس ذکر شده، اعتبارسنجی مقصد باید صریحتر باشد. هر زمان زمینه گفتوگو برای انتخاب قابل اعتماد کافی نیست، پرسیدن یک سؤال کوتاه بهتر از اجرای خودکار فرض نادرست خواهد بود.
Canvas در Microsoft Teams چه نقشی دارد؟
بخش دیگری از معرفی رسمی، تجربه Canvas در Teams است که برای مرور برنامه پیادهسازی، تغییرات کد و پیشنمایشها در کنار گفتوگوی تیمی در نظر گرفته شده است. این مدل میتواند به اعضای غیرتوسعهدهنده کمک کند قبل از باز شدن درخواست ادغام، درباره هدف تغییر و معیار پذیرش نظر بدهند. اما Canvas جایگزین آزمون خودکار، بررسی مجوزها، اسکن وابستگی یا بررسی معماری نیست. نمایش بصری یک پیشنهاد ممکن است حس اطمینان نادرست ایجاد کند؛ بنابراین تیم باید میان «طرح قابل بحث»، «کد پیشنهادی» و «نسخه آماده انتشار» تمایز واضح نگه دارد. تصمیم نهایی درباره ادغام باید در فرایند رسمی کنترل نسخه ثبت شود.
ردپای درخواست و انتساب مسئولیت
گیتهاب میگوید Issueها و درخواستهای ادغامی که از این مسیر ساخته میشوند، نشانهای در توضیح خود دارند که ایجاد آنها از مکالمه Slack یا Teams و نام کاربر مربوط را مشخص میکند. این قابلیت برای ممیزی و بازسازی مسیر تصمیم مفید است، چون پیگیریکننده میتواند منشأ شروع کار را بهتر بفهمد. ولی چنین نشانهای بهتنهایی اثبات نمیکند هر خط کد توسط همان شخص نوشته یا بررسی شده است. برای انتساب درست باید تاریخچه Commit، هویت امضاکننده، حساب عامل، بازبین و نتیجه Pipeline نیز تحلیل شوند. بهتر است در سیاست سازمان مشخص شود گزارشهای حادثه و مراجعات حقوقی به چه مدت این ارتباط میان پیام و مخزن را نگه میدارند.
پاسخ بهتر به پیامهای پیگیری
در یادداشت عرضه، رفع اختلالی که میتوانست پاسخ به پیامهای بعدی را مختل کند از بهبودهای جدید معرفی شده است. اهمیت این موضوع در کارهای چندمرحلهای بیشتر از سؤال ساده یکمرحلهای است. برای نمونه پس از گزارش خطا، مهندس ممکن است خروجی آزمون را بفرستد، راهحل قبلی را اصلاح کند یا از عامل بخواهد توضیح Pull Request را بازنویسی کند. اگر پیوستگی مکالمه از بین برود، احتمال انجام تغییر ناهماهنگ افزایش پیدا میکند. با این حال نباید فرض کرد مکالمه طولانی همیشه حافظه دقیق و بینقص دارد. بهتر است وضعیت مسئله، فایلهای تغییرکرده و نتیجه تصمیم در یک Issue یا سند پایدار خلاصه شود.
یک سناریوی واقعی برای تیم عملیات
فرض کنید سامانه پرداخت در برخی ساعتها به کندی پاسخ میدهد و تیم مانیتورینگ در کانال مشترک یک نشانه همراه با شناسه رخداد ثبت کرده است. مسئول سرویس میتواند از ادغام جدید برای ایجاد مسئلهای با شرح قابل بازبینی و ارتباط با مخزن استفاده کند. سپس مهندس مسئول، محدودیت دسترسی عامل را بررسی میکند و اجازه تحلیل کد را فقط در محدوده موردنیاز میدهد. اگر تغییر پیشنهادی تهیه شد، آزمون عملکردی و آزمون بازگشتی باید در Pipeline اجرا شوند. داده تراکنش یا کلید محیط تولید نباید به گفتوگو منتقل شود. موفقیت این روش زمانی سنجیده میشود که زمان تشخیص تا رفع مشکل کم شود، بدون اینکه تعداد رخدادهای ناشی از تغییرات عجولانه افزایش یابد.
سناریوی تیم محصول و طراحی
برای تیم محصول نیز ممکن است گفتوگو درباره یک تجربه کاربری نامناسب به مسئلهای فنی تبدیل شود. اما ضروری است میان «خواسته کاربر» و «راهحل پیشنهادی عامل» فاصله منطقی حفظ شود. قبل از ایجاد تغییر، باید مسئله واقعی، رفتار مورد انتظار، وضعیت دسترسپذیری، اثر روی موبایل و معیار موفقیت مستند شوند. در غیر این صورت ابزار ممکن است نشانه ظاهری را اصلاح کند ولی علت بنیادی باقی بماند. اگر Canvas برای نشان دادن پیشنمایش استفاده میشود، بهتر است نمای دسکتاپ و موبایل، حالت بارگذاری و خطا، زبانهای مختلف و شرایط کندی شبکه نیز بررسی شوند. ادغام مکالمه با توسعه فرصت بهبود همکاری است، نه روشی برای حذف طراحی دقیق.
ریسک نشت داده در کانالهای گفتگو
یکی از مهمترین ملاحظات امنیتی، محتوایی است که در بستر گفتوگو وارد میشود. پیام تیمی ممکن است شامل توکن، نشانی خصوصی، اطلاعات مشتری، داده اشکالزدایی یا تصویر تنظیمات حساس باشد. پیش از فعالسازی برنامه، مسئولان باید خطمشی حذف اطلاعات محرمانه و سطح دسترسی به پیامها را بررسی کنند. آزمایش عملی بهتر است با داده ساختگی و مخزن نمونه آغاز شود تا جریان انتقال اطلاعات مشخص شود. هیچگاه نباید از یک ادغام جدید برای دور زدن سیاست حفاظت داده و محدودیت اقامت داده استفاده کرد. در سامانههای تحت مقررات، قرارداد پردازش داده و تنظیمات نگهداری پیام اهمیت همسطح با کاربرد مهندسی قابلیت دارند.
ایمنی در برابر تزریق دستور در محتوا
عامل توسعهای که پیام، فایل مخزن، گزارش خطا و متن مستندات را میخواند با محتوای غیرقابل اعتماد روبهرو است. یک مهاجم ممکن است در Issue یا متن قابل مشاهده دستور جعلی قرار دهد تا عامل را به ارسال اطلاعات یا تغییر فایل حساس ترغیب کند. دفاع مناسب این است که دستور کاربر مجاز از دادهای که عامل صرفاً باید تحلیل کند جدا شود. ابزارهای متصل باید دسترسی محدود داشته باشند و اقدامهای پرخطر نیازمند تأیید انسان باشند. ارزیابی امنیتی این ویژگی باید نمونههای تزریق در متن Issue، توضیح Pull Request، فایل README و لاگ را شامل شود. نباید پیام موجود در مخزن را بهعنوان فرمانی هماعتبار با سیاست سازمان تلقی کرد.
مقایسه با جریان کاری سنتی
در شیوه سنتی، کاربر از چت به سامانه Issue و سپس محیط توسعه میرود. مزیت آن مرزبندی آشکار میان گفتگو و اجرای فنی است، ولی انتقال دستی زمینه ممکن است کند باشد. در مدل ادغامشده بخشی از این مرز از نظر تجربه کاربری کمرنگ میشود. این موضوع به خودی خود خوب یا بد نیست؛ نتیجه به طراحی مجوزها و فرایند بازبینی بستگی دارد. سازمانی با چند مخزن کوچک و تیم هماهنگ شاید از اجرای آزمایشی سریع سود ببرد، اما مجموعهای با چند واحد حقوقی و محیطهای حساس باید قبل از اتصال گسترده، مدل مالکیت، گزارشگیری و انطباق را بررسی کند. شاخص مناسب فقط تعداد Issue ساختهشده نیست؛ کیفیت و نرخ بازگشت تغییر نیز مهم است.
معیارهای سنجش موفقیت
برای ارزیابی مستقل، میتوان زمان میان دریافت گزارش خطا و ایجاد مسئله قابل پیگیری را قبل و بعد از استقرار مقایسه کرد. معیارهای دیگر شامل درصد درخواستهای نیازمند اصلاح توضیح، تعداد مخزنهای اشتباه انتخابشده، مدت زمان بازبینی Pull Request و نسبت تغییرات بازگشتی هستند. اگر تعداد عملیات خودکار زیاد شد اما نرخ رفع واقعی مشکلات تغییر نکرد، شاید فقط کار اضافی سریعتر تولید شده باشد. در مقابل کاهش زمان انتظار همراه با ثابت ماندن کیفیت آزمون میتواند نشانه سود عملی باشد. پایش باید هم داده کمی و هم بازخورد توسعهدهندگان و مسئولان امنیت را پوشش دهد. سنجش در یک دوره کوتاه با چند پروژه نمونه بهتر از نتیجهگیری بر اساس یک نمایش تبلیغاتی است.
چکلیست شروع امن
پیش از فعال کردن ادغام، یک مالک فنی و یک مالک امنیتی تعیین کنید. مخزن آزمایشی بسازید، دسترسی برنامه و مجوزهای سازمان را ثبت کنید و حالتهای ایجاد Issue، تحلیل اشکال و آمادهسازی Pull Request را جدا امتحان کنید. نام کاربر و منشأ مکالمه را در خروجی بررسی کنید و مطمئن شوید شاخه محافظتشده با درخواست چت قابل دور زدن نیست. آزمون نشت کلید و تزریق دستور را با داده غیرواقعی انجام دهید. دوره نگهداری مکالمات، شیوه لغو دسترسی و خروج کامل از ادغام را مستند کنید. در پایان، معیار توقف آزمایش را نیز بنویسید: ایجاد تغییر در مخزن اشتباه، افشای اطلاعات یا نقض الزام بازبینی باید استقرار را متوقف کند.
پرسشهای رایج مدیران فناوری
آیا قابلیت جدید همه تغییرات را خودکار ادغام میکند؟ اعلامیه چنین تضمینی نمیدهد و سیاست مخزن همچنان باید ملاک باشد. آیا در نسخه عمومی نیاز به نظارت کاهش مییابد؟ عمومیشدن قابلیت بیانگر وضعیت عرضه است و جایگزین کنترل امنیت نیست. آیا برای هر سازمان مناسب است؟ پاسخ به یکپارچگی هویت، قرارداد پردازش داده و سازگاری فرایندها بستگی دارد. آیا مشکل فقدان مستندات از بین میرود؟ خیر؛ درخواست خوب، حتی اگر از پیام آغاز شود، باید نتیجه آزمون و چرایی تصمیم را در مخزن ثبت کند. آیا میتوان تنها بخشی از تیم را وارد آزمایش کرد؟ این یک راه منطقی برای سنجش اثر و کنترل ریسک است، البته امکانات دقیق محدودسازی باید در تنظیمات واقعی سازمان بررسی شود.
جمعبندی و نکته برای توسعهدهندگان ایرانی
انتشار عمومی قابلیت @GitHub در Slack و Teams نمونهای از نزدیک شدن ابزارهای همکاری و چرخه تولید نرمافزار است. ارزش اصلی آن کاهش اصطکاک میان توصیف مسئله و تبدیل آن به کار قابل پیگیری است، ولی مهمترین پرسش باقی میماند: چه کسی اجازه انجام چه کاری را دارد و نتیجه چگونه بازبینی میشود؟ برای تیمهای ایرانی نیز پیش از هر برنامهریزی باید دسترسی واقعی سرویس، شرایط استفاده و الزامات داده بررسی شود؛ نباید فرض کرد همه قابلیتها در همه حسابها یا مناطق یکسان هستند. پیشنهاد عملی شروع با مخزن نمونه، سیاست حداقل دسترسی، معیار موفقیت شفاف و ممیزی مستمر است. این رویکرد هم امکان سنجش مزایا را فراهم میکند و هم هزینه خطای احتمالی را محدود نگه میدارد.


