
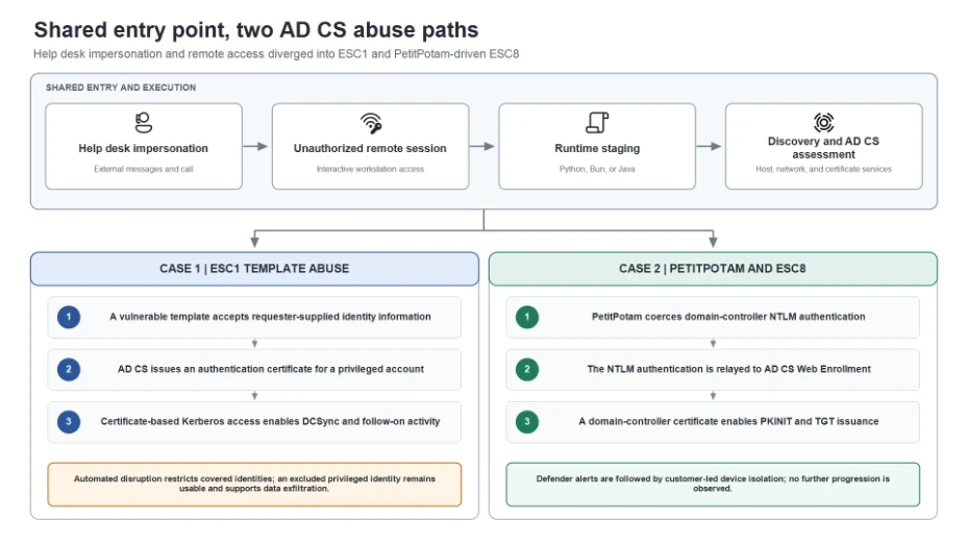
Microsoft Threat Intelligence در ۳۰ اکتبر ۲۰۲۶ نتیجه بررسی دو نفوذ با نقطه شروع مشابه را منتشر کرد. مهاجمان در پیام و تماس Teams خود را نیروی پشتیبانی معرفی کردند و کاربر را به تأیید نشست دسترسی از راه دور، عمدتاً از طریق Quick Assist، متقاعد کردند. پس از ورود، فعالیت به بررسی میزبان، شبکه و سرویس گواهی Active Directory یا AD CS رسید. Microsoft این رخدادها را به یک عامل مشخص منتسب نکرده و منشأ ورود را مهندسی اجتماعی و پیکربندی ناامن گواهی میداند. گزارشی از بهرهبرداری از نقص امنیتی خود Teams ارائه نشده است.
در پرونده نخست، مهاجم از یک الگوی گواهی با مجوز بیشازحد که در طبقه ESC1 قرار میگیرد برای گرفتن گواهی هویت ممتاز استفاده کرد. بخشی از فعالیت با مهار خودکار محدود شد، اما حساب ممتازی که از مهار مستثنا بود قابل استفاده باقی ماند و بعداً در خروج داده نقش داشت. در پرونده دوم، بازپخش احراز هویت به مسیر ثبتنام وب AD CS در طبقه ESC8 به دریافت گواهی حساب کنترلکننده دامنه منجر شد. پس از هشدار، مشتری ایستگاه کاری مرتبط را جدا کرد و Microsoft میگوید پیشروی دیگری مشاهده نشد.
چرا بستن نشست اول تمام کار نیست؟
طبق گزارش، گواهی صادرشده میتواند مستقل از گذرواژهای که ابتدا در معرض خطر بوده برای احراز هویت استفاده شود. بازنشانی گذرواژه یا بازسازی ایستگاه کاری بهتنهایی گواهی صادرشده را باطل نمیکند. تیم پاسخ باید زمان درخواست و صدور گواهی، هویت درخواستکننده و استفادههای بعدی را نیز دنبال کند. این شواهد کمک میکنند مشخص شود کدام راه دسترسی هنوز برقرار است و چه زمانی میتوان مهار را کامل دانست.
یک نکته عملی در گزارش به ارتباط رویدادها مربوط است. اجرای Python، Java یا یک ابزار مدیریت از راه دور در سازمان میتواند عادی باشد. زمانی که همان اجرا از مسیر غیرمعمول کاربر و بلافاصله بعد از تماس پشتیبانی تأییدنشده رخ میدهد و سپس به زیرساخت هویت متصل میشود، ارزش بررسی بیشتری پیدا میکند. توالی رخدادها برای تصمیمگیری از اتکای صرف به نام فایل یا نام نمایشدادهشده تماسگیرنده معنادارتر است.
برای تمرین دفاعی، تیم میتواند مسیر تماس پشتیبانی مجاز را با کاربران مرور کند و استثناهای مهار خودکار را با مالک هر حساب بررسی کند. سپس در محیط آزمایشی دنبال کند که آیا مسئول پاسخ به رخداد میتواند از هشدار اولیه به فهرست گواهیهای صادرشده برسد. این تمرین بر دو مشاهده مشخص گزارش تکیه دارد. پذیرش یک نشست از سوی انسان میتواند دامنه رخداد را گسترش دهد و یک استثنای قدیمی ممکن است نتیجه واکنش خودکار را تغییر دهد.
منبع
From help desk impersonation to AD CS abuse: Investigating ESC1 and ESC8 intrusion paths


