
چرا جداسازی محیط پایش مهم است؟
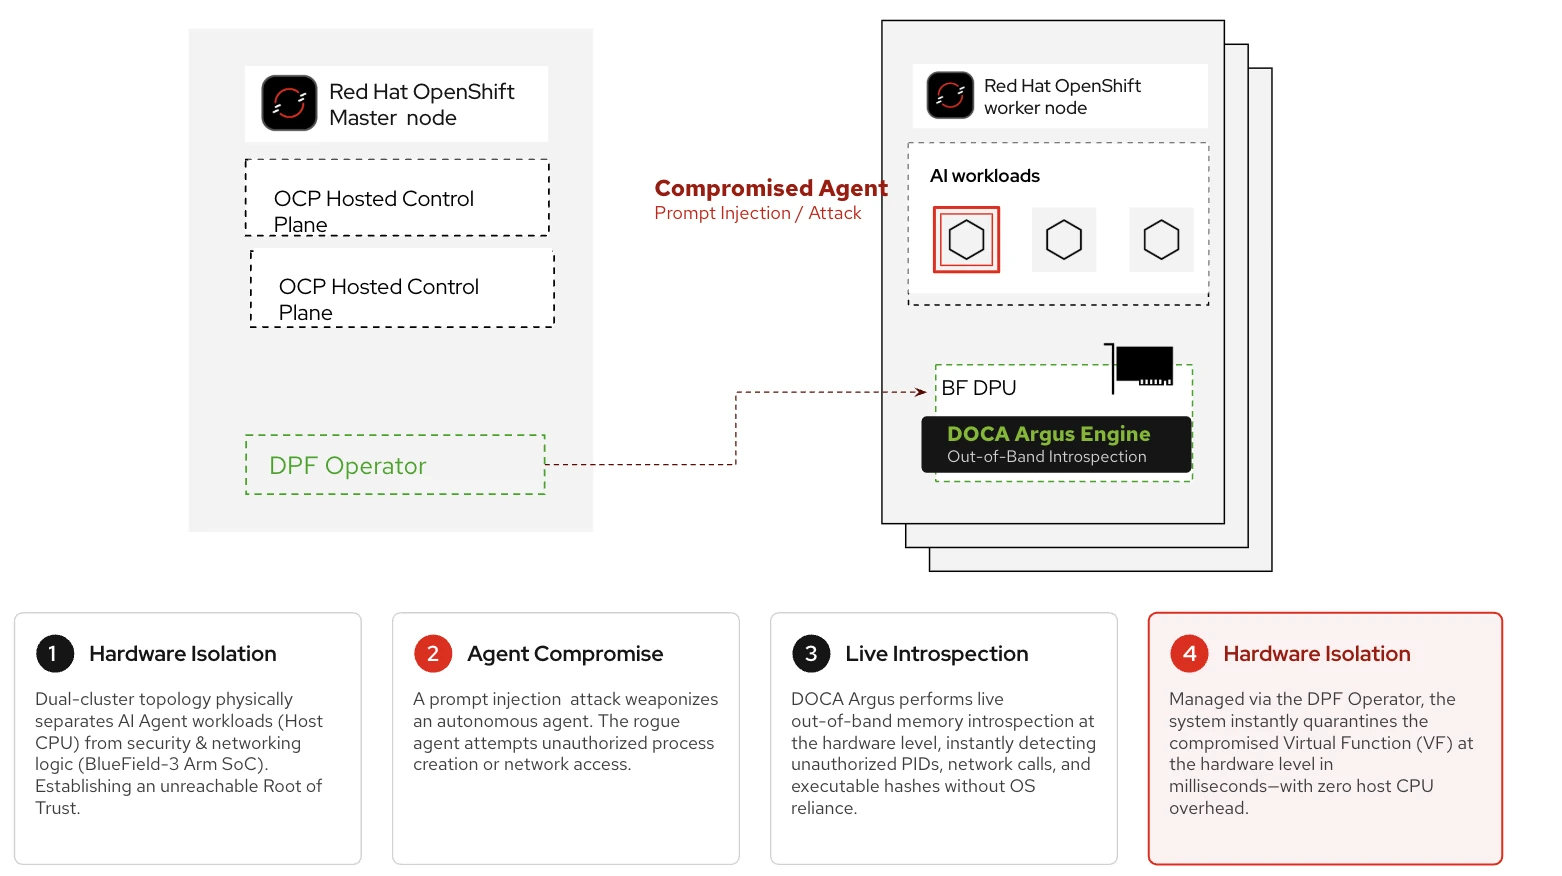
Red Hat در گزارش ۲۱ اکتبر ۲۰۲۶، نقش NVIDIA BlueField و DOCA Argus را در معماری امنیتی عاملهای هوش مصنوعی روی OpenShift توضیح داد. در این طرح، بخشی از پایش از یک حوزه اعتماد جداگانه روی DPU انجام میشود؛ نه فقط از نرمافزاری که داخل همان میزبان عامل اجرا میشود.
طبق توضیح منبع، Argus بعضی ساختارهای حافظه میزبان را بررسی میکند و اطلاعاتی درباره فعالیت زمان اجرا در اختیار سامانه امنیتی میگذارد. سامانه یکپارچه میتواند از این هشدارها برای اعمال کنترلهای پشتیبانیشده، مانند جداسازی مسیر شبکه یک بار کاری، استفاده کند. این نقش با کنترلهای خود محیط اجرای OpenShell مکمل است.
این معماری را نباید تضمین شناسایی همه حملات یا مصونیت مطلق از نفوذ دانست. جداسازی اعتماد به تنظیم درست دسترسی میزبان به مدیریت DPU و نحوه یکپارچهسازی کنترلها نیز وابسته است.
سناریوی پیشنهادی تحریریه
برای ارزیابی یک سامانه مشابه، ابتدا معلوم کنید حسگر کجا اجرا میشود و مهاجمِ دارای کنترل میزبان به کدام اجزای آن دسترسی دارد. سپس در محیط آزمایشی، تولید هشدار را از اقدام مهار جدا بسنجید: آیا هشدار فقط ثبت میشود یا سیاست مشخصی آن را به تغییر شبکه تبدیل میکند؟
معیار پذیرش باید قابل مشاهده باشد؛ برای مثال، ثبت رخداد، مشخصبودن بار کاری و امکان بازگرداندن دسترسی پس از رفع علت. ادعای سرعت یا کارایی ارائهدهنده، جای اندازهگیری همین زنجیره در محیط خود سازمان را نمیگیرد.


