
از مجموعه ابزارها به یک الگوی استقرار
Red Hat در ۲۲ اکتبر ۲۰۲۶ مسیر Layered Zero Trust Validated Pattern را برای OpenShift توضیح داد. محور مطلب، کنار هم قرار دادن کنترلهای شبکه، هویت و سایر لایههای امنیتی در یک الگوی قابل استقرار و بازبینی است؛ بهجای اینکه هر تیم بخشی از تنظیمات را جدا و بدون تصویر مشترک اجرا کند.
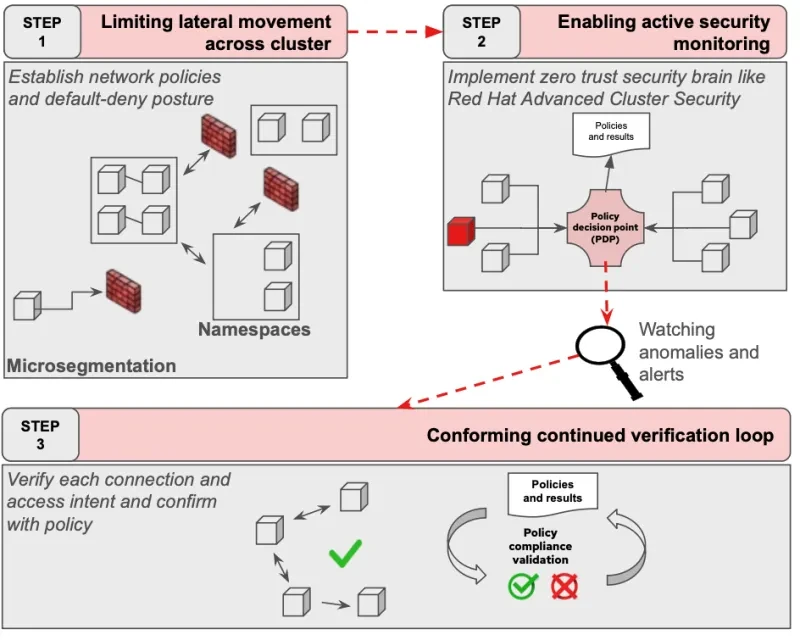
در این نگاه، جداسازی ارتباط سرویسها و سیاست پیشفرض محدودکننده، تنها یک لایهاند. هویت بار کاری و نحوه اداره اطلاعات حساس نیز باید با همان طراحی هماهنگ باشند. نمودار منبع، حرکت مرحلهای میان لایهها را نمایش میدهد.
«معتبرشده» بودن یک الگو به معنی منطبقبودن خودکار هر استقرار با نیازهای امنیتی آن سازمان نیست. دامنه دسترسیها، وابستگیهای برنامه و شیوه بهرهبرداری همچنان باید در محیط واقعی بررسی شوند.
برداشت عملی تحریریه
در یک محیط آزمایشی، ابتدا تنها یک برنامه کمحساسیت را وارد الگو کنید. ارتباط مجاز و ارتباط ممنوع را از پیش تعریف کنید و برای هر دو شاهد ثبت کنید. قطع ارتباط لازم با DNS یا پایگاه داده، نتیجه مطلوب یک سیاست امنیتی نیست.
پیشنهاد ما ثبت سه مالک است: مالک سیاست، مالک برنامه و مسئول بازگرداندن تغییر هنگام اختلال. تغییرهایی که از Git اعمال میشوند نیز باید بازبینی و آزمون داشته باشند. وجود فایل پیکربندی در مخزن، بهخودیخود درستبودن یا امنبودن محتوای آن را ثابت نمیکند.


