
مسئله فقط تاریخ انقضا نیست
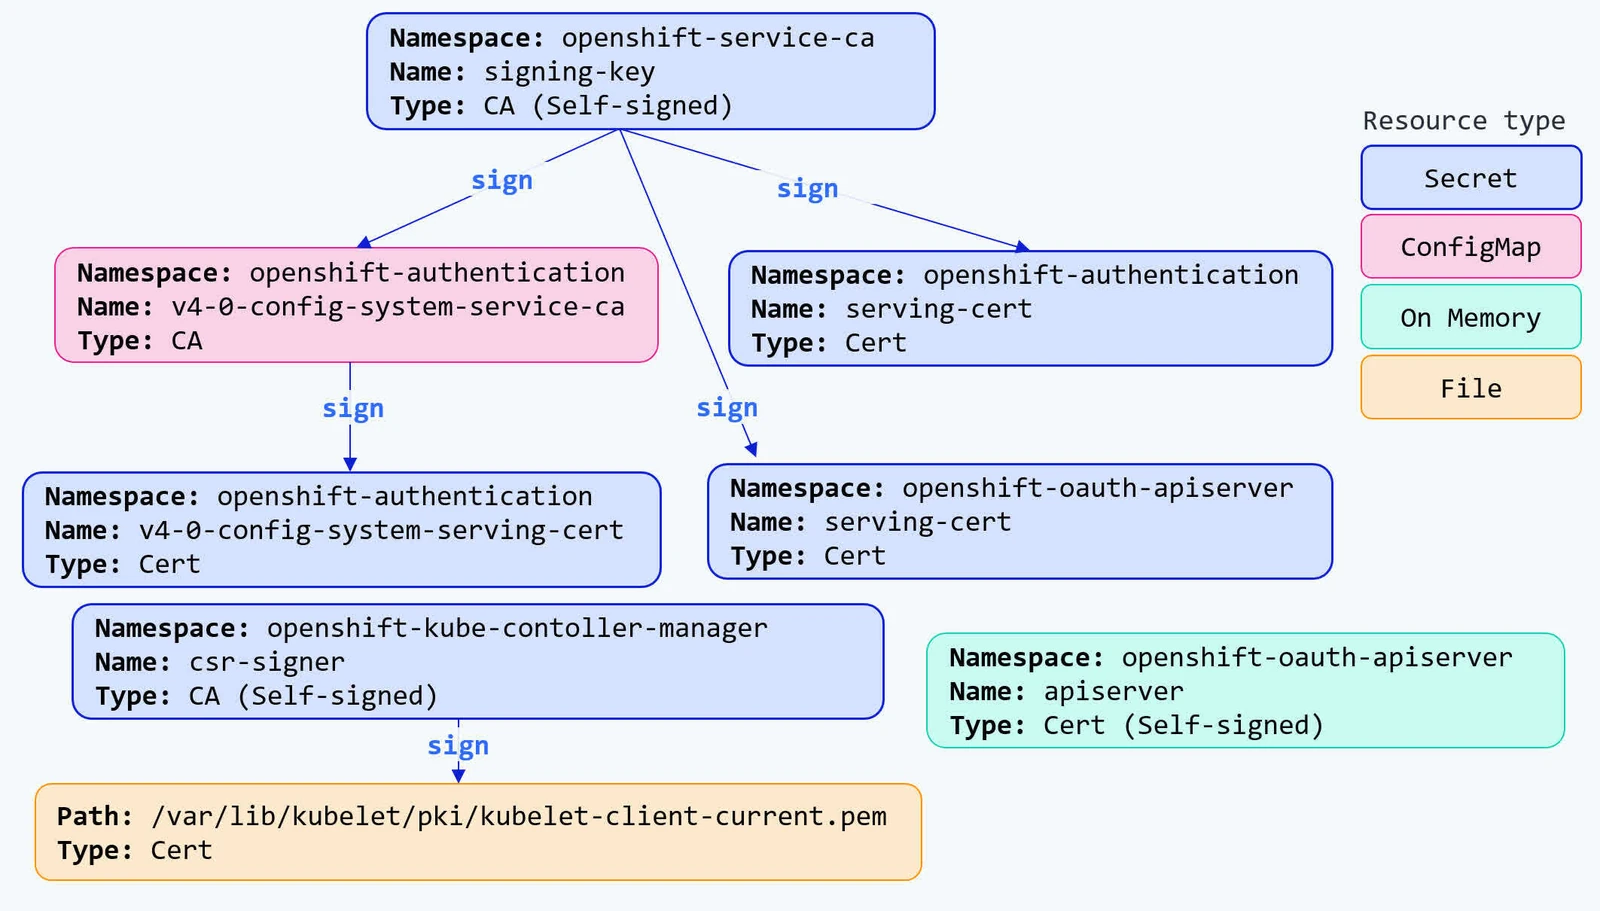
Red Hat در مطلب ۲۲ اکتبر ۲۰۲۶ همکاری خود با NEC درباره TLS Registry را توضیح داده است. این سازوکار، اطلاعات مرجع گواهیها و رابطه میان اجزای OpenShift را ثبت میکند تا تغییرهای نامنتظره و شکافهای مدیریت گواهی در فرایند مهندسی قابل بررسی باشند.
نویسندگان از شناسایی بیش از ۲۰۰ گواهی و مؤلفه مرتبط با TLS در بررسی اجزای پلتفرم سخن میگویند. پرسشها فراتر از «چه زمانی منقضی میشود؟» هستند: چه کسی گواهی را نگه میدارد، کدام مرجع آن را صادر کرده و چه مصرفکنندهای پس از تغییر باید گواهی تازه را بارگذاری کند؟
این خبر را نباید معرفی یک جایگزین خودکار برای همه سامانههای صدور و تمدید دانست. تمرکز مطلب بر موجودی مشترک، رابطهها و اعتبارسنجی در جریان توسعه است.
تمرین پیشنهادی تحریریه
برای یک سرویس آزمایشی، یک سطر موجودی بسازید که مالک، محل ذخیره، صادرکننده، مصرفکنندگان و روش بارگذاری مجدد را نشان دهد. سپس گواهی را عوض کنید و از سمت یک کلاینت مستقل، گواهی واقعاً ارائهشده را بررسی کنید.
ممکن است فایل روی دیسک تازه باشد اما فرایند هنوز نسخه قبلی را ارائه کند. بنابراین معیار پایان کار را مشاهده رفتار مصرفکننده قرار دهید، نه فقط موفقیت عملیات ذخیره فایل. این تمرین روی یک سرویس کمخطر، وابستگیهایی را آشکار میکند که در یک فهرست ساده تاریخ انقضا دیده نمیشوند.


