
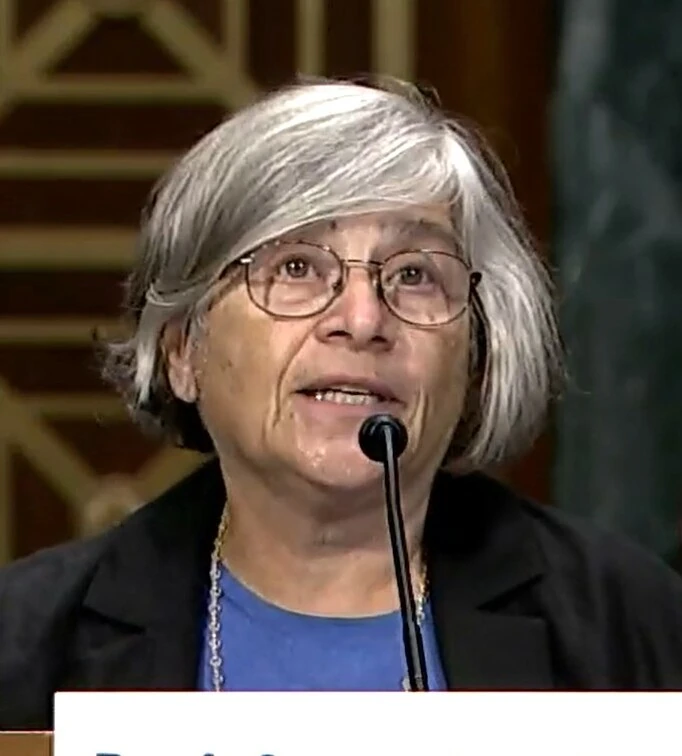
سوزان لاندو؛ پژوهشگر امنیت ارتباطات و حریم خصوصی
در این زندگینامه فناوری، نام انگلیسی Susan Landau و حوزه اصلی فعالیت یعنی سیاستگذاری رمزنگاری، حفاظت حریم خصوصی و نظارت دیجیتال مبنای معرفی هستند. شرح هویت و مسیر پژوهشی باید با منابع زندگینامهای و آثار دانشگاهی تطبیق داده شود. علاوه بر معرفی کلی، اهمیت روش علمی در این رشته، راه خواندن آثار و اثر موضوع بر امنیت دیجیتال بررسی شده است. از نسبت دادن دستاوردهای جمعی به یک نفر یا ذکر تاریخ و جایزه بدون مدرک مشخص پرهیز میشود.
اطلاعات مستند و شناسهها
نام انگلیسی: Susan Landau. عکس جلد از منبع زندگینامهای یا Commons است و الزاماً مربوط به دوره پژوهش مورد بحث نیست.
معرفی و حوزه پژوهش
در زندگی علمی «سوزان لاندو؛ پژوهشگر امنیت ارتباطات و حریم خصوصی» محور قابل مطالعه سیاستگذاری رمزنگاری، حفاظت حریم خصوصی و نظارت دیجیتال است. پرداختن به یک پژوهشگر نیازمند تفکیک اثر علمی، نقش سازمانی و برداشت عمومی از فعالیتهای اوست. هیچ موفقیت گروهی را نباید بدون منبع مشخص به یک نفر نسبت داد و ترتیب زمانی پژوهشها نیز اهمیت دارد. خواننده بهتر است نام انگلیسی، مقالات اصلی و وابستگی دانشگاهی مربوط به هر دوره را در منابع تأیید کند. این مطلب در کنار معرفی فرد، نشان میدهد چگونه میتوان یافتههای او را برای فهم یک مسئله مهندسی امروز خواند و از تبدیل یک زندگینامه به ستایش بیمدرک پرهیز کرد.
چرا این حوزه پژوهش اهمیت دارد؟
حوزه سیاستگذاری رمزنگاری، حفاظت حریم خصوصی و نظارت دیجیتال بر بخشی از زیرساخت اعتماد دیجیتال اثر میگذارد. ارزش این پژوهشها فقط در نتیجه یک مقاله یا جایزه نیست؛ پرسشهای دقیق و روش آزمون آنها در طراحی سیستمهای بعدی نیز بازتاب پیدا میکند. درباره سوزان لاندو؛ پژوهشگر امنیت ارتباطات و حریم خصوصی باید میان ایدهای که در فضای دانشگاهی بررسی شده و پیادهسازی تجاری آن فاصله گذاشت. بعضی مفاهیم در گذر زمان تغییر تعریف دادهاند یا با محدودیتهای تازه روبهرو شدهاند. برای فهم سهم پژوهشگر، بهتر است متن آثار اولیه همراه با نقدها و کارهای تکمیلی مطالعه شود و نام افراد همکار از گزارش حذف نشود.
روش علمی و اعتبار نتیجه
وقتی کار سوزان لاندو؛ پژوهشگر امنیت ارتباطات و حریم خصوصی را در زمینه سیاستگذاری رمزنگاری، حفاظت حریم خصوصی و نظارت دیجیتال بررسی میکنیم، پرسش کلیدی این است که چه فرضی آزمایش شده و نتیجه تا کجا معتبر است. استدلال نظری، اثبات ریاضی، اندازهگیری تجربی و تحلیل رخداد روشهای متفاوتی هستند و هر کدام نوع خاصی از شواهد را ارائه میدهند. نتیجه یک آزمایش روی یک نسخه خاص لزوماً درباره نسخههای بعدی درست نیست؛ همچنین برتری یک مدل در فرضهای ریاضی به معنی برتری آن در همه سامانههای واقعی نیست. چنین دقتی به خواننده کمک میکند شخصیت علمی فرد را از روایتهای سطحی درباره موفقیت شخصی جدا کند.
پیوند پژوهش و کار مهندسی
یکی از راههای شناخت اثر پژوهشگری مانند سوزان لاندو؛ پژوهشگر امنیت ارتباطات و حریم خصوصی آن است که بپرسیم مفاهیم سیاستگذاری رمزنگاری، حفاظت حریم خصوصی و نظارت دیجیتال چگونه وارد گفتوگوی مهندسان شدهاند. لزوماً تمام توصیههای فنی امروز مستقیماً از یک پژوهشگر آغاز نشدهاند؛ معمولاً پژوهش، پیادهسازی، استانداردسازی و بازبینی سالها بهصورت جمعی انجام میشود. بهتر است کاربرد یک ایده را با ارجاع به مقاله یا استاندارد معتبر دنبال کرد. اگر در راهنمای عملی از یک مفهوم علمی استفاده میکنیم، باید فرضها و محدودیت آن را نیز منتقل کنیم. این کار احترام به روش علمی را جایگزین اتکا به شهرت نامها میکند.
چگونه آثار اصلی را بخوانیم؟
برای مطالعه فعالیتهای سوزان لاندو؛ پژوهشگر امنیت ارتباطات و حریم خصوصی نخست فهرست آثار مرتبط با سیاستگذاری رمزنگاری، حفاظت حریم خصوصی و نظارت دیجیتال را از وبسایت دانشگاهی یا پایگاه انتشارات بررسی کنید. به تاریخ مقاله، نوع انتشار و نسخه بعدی توجه داشته باشید. سپس مسئله پژوهش، پیشفرضها، روش و محدودیت نتیجه را جدا یادداشت کنید. برای فهم درست یک اثر، خلاصه خبری یا نقلقول پراکنده کافی نیست. در محیط آموزشی میتوان یک نمونه کوچک و غیرحساس از ایده را بازسازی کرد و تفاوت میان مفروضات نظری و محدودیتهای اجرایی را نشان داد. این شیوه یادگیری به جای حفظ نامها، توان نقد و استفاده مسئولانه از دانش را تقویت میکند.
شناخت دقیق دامنه
برای پرداختن به موضوع «سوزان لاندو؛ پژوهشگر امنیت ارتباطات و حریم خصوصی» مهمترین کار تعیین دامنه است. سیاستگذاری رمزنگاری، حفاظت حریم خصوصی و نظارت دیجیتال یک عبارت کلیدی در این حوزه است، اما همین عبارت بهتنهایی مشخص نمیکند کدام نسخه، حساب، سرویس یا شرایط محیطی درگیر است. هنگام خواندن خبر یا راهنما باید میان ادعای منبع و نتیجهگیری تحلیلی فاصله گذاشت. هر تصمیم اجرایی زمانی معتبر است که مسئول فنی بتواند داراییهای مشمول را از داراییهای غیرمرتبط جدا کند. در گزارش کار، تاریخ بررسی، منبع و محیط آزمایش نوشته میشود؛ در غیر این صورت فرد دیگری نمیتواند توضیح دهد چرا اقدام پیشنهادی در آن شرایط ضروری بوده است. در پروژههای حساس، این تفکیک از همان مرحله برنامهریزی به کاهش خطای انسانی کمک میکند.
نقش داده و حفظ محرمانگی
وقتی موضوع سوزان لاندو؛ پژوهشگر امنیت ارتباطات و حریم خصوصی به جریان داده متصل میشود، تنها کارکرد نرمافزار کافی نیست. باید مشخص باشد چه دادهای وارد میشود، تا چه مدت باقی میماند و چه کسی میتواند آن را بازیابی کند. حتی داده آزمایشی در صورت استفاده از شناسه واقعی کاربر ممکن است اثر محرمانگی داشته باشد. در ارزیابی سیاستگذاری رمزنگاری، حفاظت حریم خصوصی و نظارت دیجیتال از مجموعههای ساختگی استفاده کنید و کلیدها یا اطلاعات خصوصی را به متن گزارش اضافه نکنید. اگر خروجی برای تیم پشتیبانی ارسال میشود، نسخه پالایششده لاگ را جدا از نسخه کامل نگهداری کنید. همچنین زمان نگهداری و مسئول حذف داده تعیین شود تا تجربه فنی کوتاهمدت به بدهی بلندمدت امنیتی تبدیل نشود.
حدود اطمینان و شواهد
یکی از ضرورتهای گزارشنویسی درباره سوزان لاندو؛ پژوهشگر امنیت ارتباطات و حریم خصوصی جدا کردن مشاهده، فرضیه و نتیجه است. اگر خروجی یک ابزار هشدار داد، آن خروجی لزوماً اثبات وقوع حمله یا نقض کنترل نیست. درباره سیاستگذاری رمزنگاری، حفاظت حریم خصوصی و نظارت دیجیتال هم لازم است روش جمعآوری شواهد، نسخه ابزار، تنظیمات و زمان آزمایش روشن باشند. هنگامی که شواهد ناقصاند، نتیجه درست ممکن است «هنوز قابل تعیین نیست» باشد. درج این محدودیت نشانه ضعف تحلیل نیست؛ کمک میکند تصمیمگیرندگان سطح اطمینان را بیش از اندازه برآورد نکنند. ارزیابی مستقل باید بتواند از روی سند باقیمانده مسیر رسیدن به نتیجه را بازسازی کند، نه اینکه صرفاً به نظر یک فرد متکی بماند.
معماری در مقیاس کوچک و بزرگ
پیادهسازی سوزان لاندو؛ پژوهشگر امنیت ارتباطات و حریم خصوصی در یک آزمایشگاه کوچک با اجرای آن در سازمان چندسرویسی تفاوت اساسی دارد. در مقیاس کوچک، یک مسئول ممکن است شبکه و برنامه را همزمان مدیریت کند، اما همین امر ثبت تصمیم را بیاهمیت نمیکند. در مقیاس بزرگ، سیاستگذاری رمزنگاری، حفاظت حریم خصوصی و نظارت دیجیتال به مالکیت روشن، محدودیت نرخ، جداسازی محیط و امکان مشاهده سلامت اجزا نیاز دارد. لازم است قبل از توسعه ظرفیت، گلوگاههای واقعی با آزمون اندازهگیری شوند. افزایش تعداد ماشین یا سرویس بدون شناخت محل ازدحام ممکن است هزینه را بالا ببرد و خطا را پنهان کند. برنامه ظرفیت باید به ویژگی بارکاری واقعی وابسته باشد، نه فقط به عدد عمومی روی صفحه معرفی یک محصول.
امنیت زنجیره تأمین و بهروزرسانی
هر سازمانی که با سوزان لاندو؛ پژوهشگر امنیت ارتباطات و حریم خصوصی کار میکند باید منبع دریافت اجزا و بستههای نرمافزاری را بشناسد. نام یک مخزن معتبر، بررسی امضای انتشار یا کنترل هش بسته را بینیاز نمیکند. در حوزه سیاستگذاری رمزنگاری، حفاظت حریم خصوصی و نظارت دیجیتال نسخههای متکی به کتابخانهها و افزونهها باید در فهرست اجزا ثبت شوند. بهروزرسانی بدون آزمون ممکن است ناسازگاری عملیاتی ایجاد کند؛ عقبانداختن بیپایان وصله نیز ریسک را حفظ میکند. راه مناسب، ارزیابی شدت، دامنه اثر و برنامه استقرار مرحلهای است. مستند کنید چه کسی نسخه را تأیید کرده و چه آزمونی پس از نصب انجام شده است. این دادهها در زمان پاسخ به هشدار آسیبپذیری یا بازگشت نسخه ارزش عملی دارند.
هماهنگی نقشها و فرایند
پیگیری سوزان لاندو؛ پژوهشگر امنیت ارتباطات و حریم خصوصی اغلب به همکاری بیش از یک نقش نیاز دارد. توسعهدهنده درباره کد، مدیر شبکه درباره مسیر ترافیک، مسئول امنیت درباره دسترسی و اپراتور درباره پایداری اطلاعات متفاوتی دارند. برای سیاستگذاری رمزنگاری، حفاظت حریم خصوصی و نظارت دیجیتال باید یک مالک اصلی تعریف شود که گزارش نهایی را یکپارچه کند و اختلاف نظرها را با داده روشن سازد. اگر مسئولیت اقدام بین چند تیم پراکنده بماند، یک هشدار ساده ممکن است چند بار بررسی شود اما هرگز بسته نشود. فرم پیگیری شامل شناسه تغییر، زمان، مسئول، شواهد و نتیجه نهایی کفایت اولیه را دارد. جلسات کوتاه مبتنی بر همین سند از پیامهای پراکنده و تصمیمهای غیرقابل ردگیری مؤثرتر است.
توصیه برای محیطهای حساس
در محیطی که داده مالی، سلامت، هویت یا خدمات زیرساختی دارد، اجرای سوزان لاندو؛ پژوهشگر امنیت ارتباطات و حریم خصوصی باید با کنترلهای تکمیلی انجام شود. آزمایش باید از محیط تولید جدا باشد و دسترسی کارکنان محدود به نیاز واقعی بماند. درباره سیاستگذاری رمزنگاری، حفاظت حریم خصوصی و نظارت دیجیتال ثبت نام اجراکننده و نگهداری امن مدارک از همان ابتدا ضروری است. باید برنامه مشخص برای قطع ارتباط آزمایشی، پاک کردن اعتبارنامه موقت و بازبینی تغییرات وجود داشته باشد. در یک محیط حساس، حتی استفاده از داده ساختگی هم اگر به سرویس واقعی متصل شود ممکن است اثر ناخواسته داشته باشد. تصمیم استقرار باید با ارزیابی اثر عملیاتی همراه شود و تیم مسئول بتواند آن را برای ممیز یا مدیر ریسک توضیح دهد.
بازبینی انسانی و کیفیت تصمیم
خروجی خودکار مرتبط با سوزان لاندو؛ پژوهشگر امنیت ارتباطات و حریم خصوصی میتواند زمان بررسی را کم کند اما نباید به تصمیم قطعی بدون بازبینی تبدیل شود. ابزارها ممکن است داده ناقص دریافت کنند، محدودیت تحلیل داشته باشند یا با پیکربندی نادرست اجرا شوند. در موضوع سیاستگذاری رمزنگاری، حفاظت حریم خصوصی و نظارت دیجیتال بهتر است آستانههای تصمیم، موارد استثنا و مسیر تأیید انسانی از قبل تعریف شده باشد. اگر نتیجه با انتظار کارشناسان تناقض دارد، بهجای انتخاب دلخواه یکی از دو طرف باید داده و منطق آزمون بررسی شود. برای تغییرات مهم، تأیید دوم و ثبت دلیل نهایی به کاهش خطا کمک میکند. این فرایند باید متناسب با حساسیت سرویس باشد تا خودِ کنترل به مانع بیدلیل عملیات روزانه تبدیل نشود.
جمعبندی کاربردی
نتیجه کاربردی بحث سوزان لاندو؛ پژوهشگر امنیت ارتباطات و حریم خصوصی را باید در سه سطح دید: شناخت موضوع، شناخت محیط واقعی و تصمیم مبتنی بر شاهد. سیاستگذاری رمزنگاری، حفاظت حریم خصوصی و نظارت دیجیتال تنها هنگامی به یک اقدام موفق تبدیل میشود که مشخص باشد چه کسانی مسئولاند، چه دادههایی سنجیده میشوند و در صورت خطا چه راه بازگشتی وجود دارد. توصیه عمومی این متن جایگزین دستورالعمل رسمی محصول یا آزمون مختص زیرساخت نیست. لازم است تغییرات جدید منبع اولیه بررسی شوند و هر نتیجه محلی با شرایط همان محیط تفسیر گردد. خواننده میتواند از این چارچوب برای شروع تحقیق استفاده کند، اما گزارش نهایی باید به شواهد ثبتشده، نه صرفاً به عبارتهای راهنما، تکیه داشته باشد.
منبع اولیه و روش بهروزرسانی
این صفحه بر پایه مرجع رسمی درجشده در بخش منابع تنظیم شده است. اطلاعات وابسته به نسخه، امتیاز شدت، شرایط فروش یا دسترسپذیری منطقهای ممکن است پس از تاریخ ثبت تغییر کنند؛ برای تصمیم عملی جدید باید دوباره به منبع اصلی مراجعه کرد. توصیههای عمومی برای تست، مانیتورینگ و مدیریت تغییر در این نوشته تحلیل تحریریهاند و به معنی تضمین امنیت، تأیید انطباق یا ادعای وقوع حادثه نیستند.


