
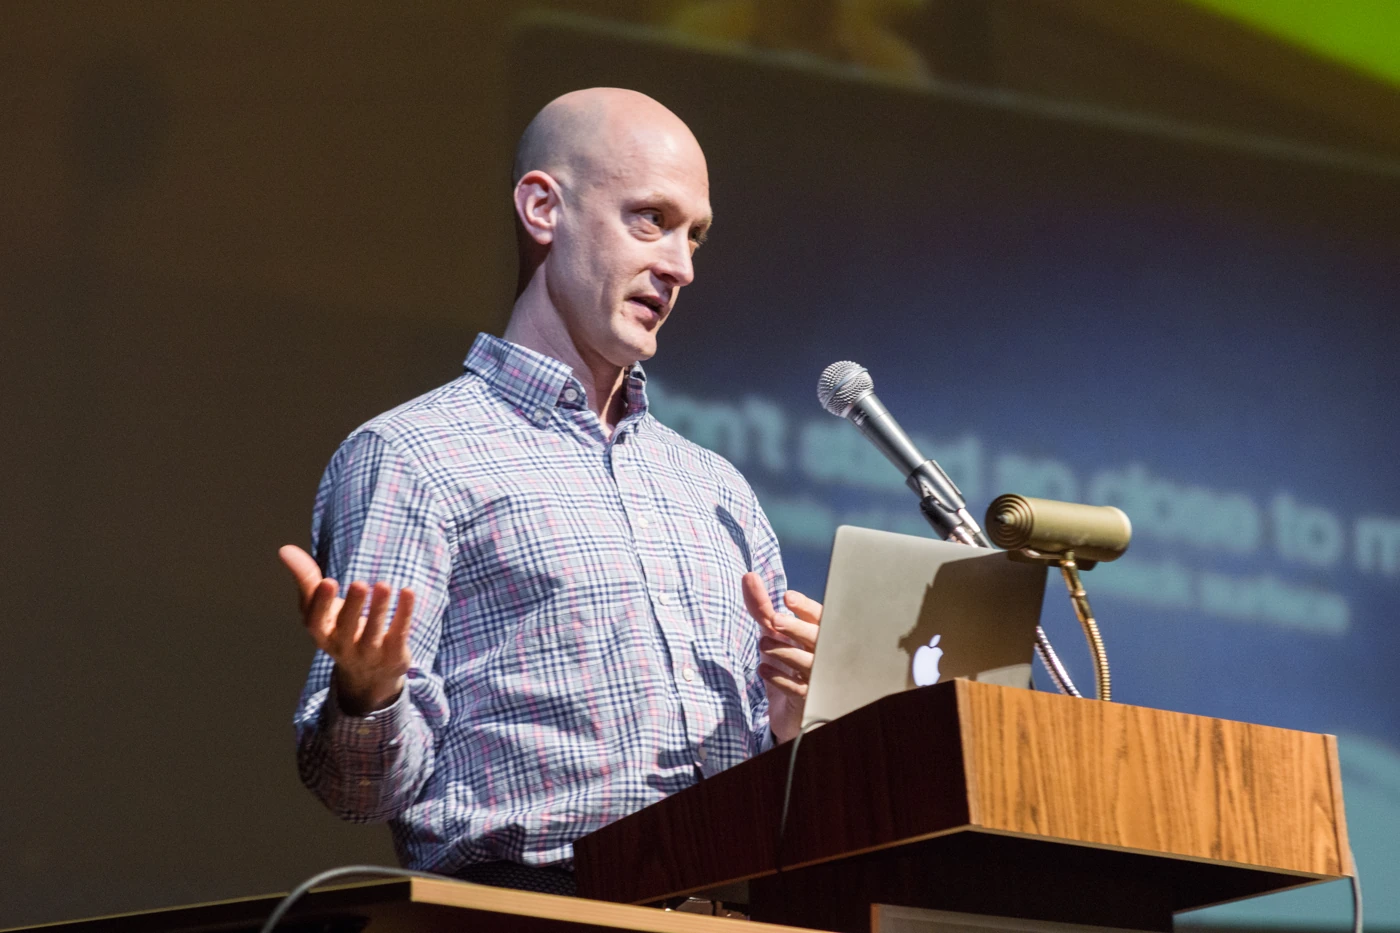
چارلی میلر از پژوهشگران امنیتی است که کارشان با آزمودن فرضهای سازندگان شناخته میشود. در معرفی رسمی سخنرانان DEF CON 23، سابقه او از مرورگر و تلفن همراه تا باتری و خودرو امتداد دارد. نقطه مشترک این حوزهها علاقه به رفتار واقعی سامانه است: دستگاه چگونه ورودی را دریافت میکند، کدام مؤلفه به مؤلفه دیگر اعتماد دارد و یک ضعف اولیه تا کجا قابل گسترش است؟ مشهورترین نمونه این رویکرد، پژوهش مشترک او و کریس والاسک درباره خودروهای متصل بود.
سابقهای فراتر از یک نمایش مشهور
معرفی کنفرانس سال ۲۰۱۵، میلر را دارای دکترای دانشگاه نوتردام و برنده چهار دوره رقابت Pwn2Own معرفی میکند. همان متن به پژوهشهای عمومی او روی آیفون و تلفن G1 اندرویدی اشاره دارد. این اطلاعات باید در زمینه تاریخی خود خوانده شوند؛ عنوان شغلی درجشده در یک برنامه کنفرانس، گزارش همان دوره است و نباید بدون بررسی به امروز تعمیم داده شود. ارزش این سابقه در نشان دادن استمرار تحلیل فنی است، نه صرفاً جمعآوری عنوانهای رقابتی.
رقابتهایی مانند Pwn2Own نتیجهای قابل مشاهده از پژوهش نشان میدهند، اما معمولاً همه زمان صرفشده برای شناخت قالب داده، رفتار حافظه، محدودیتهای محیط و آزمون شکستها را نمایندگی نمیکنند. در مطالعه مسیر میلر بهتر است تمرکز روی همین فاصله باشد. نمایش نهایی ممکن است کوتاه باشد، ولی رسیدن به آن مستلزم فهم چند لایه نرمافزار است. این برداشت درباره ماهیت پژوهش امنیتی است و نباید به داستانهای تأییدنشده درباره روش روزانه یا انگیزه شخصی او تبدیل شود.
خودرو بهعنوان مجموعهای از رایانهها
مقاله مشترک میلر و والاسک با عنوان Remote Exploitation of an Unaltered Passenger Vehicle در اوت ۲۰۱۵ منتشر شد. متن رسمی IOActive موضوع را روشن بیان میکند: بررسی امکان حمله از راه دور به یک Jeep Cherokee مدل ۲۰۱۴ تغییرنیافته و اثرگذاری بر برخی جنبههای فیزیکی آن. اهمیت عبارت تغییرنیافته در این است که آزمایش به نصب یک رایانه دستساز توسط مهاجم در خودرو متکی نبود. در عین حال، عبارت برخی جنبهها نیز مهم است؛ یافته نباید به کنترل نامحدود همه خودروها در همه شرایط تعبیر شود.
پژوهشگران پیشتر نشان داده بودند که با دسترسی مناسب به شبکه داخلی خودرو میتوان پیامهایی با پیامد فیزیکی ارسال کرد. پرسش بعدی این بود که آیا یک ورودی دوردست میتواند به چنین موقعیتی برسد؟ مطالعه سال ۲۰۱۵ همین فاصله را بررسی کرد. از نگاه معماری، خطر در یک قطعه تنها خلاصه نمیشد؛ زنجیره ارتباط میان بخش اطلاعات و سرگرمی، نرمافزارهای واسط و شبکه کنترل باید تحلیل میشد. این نگاه زنجیرهای از ویژگیهای مهم کار مشترک آنان بود.
سهم مشترک و محدودیت نتیجه
نام والاسک باید کنار میلر باقی بماند. مقاله و ارائه کنفرانس محصول مشترک آن دو است و نسبت دادن تمام نتیجه به چهره مشهورتر، تصویر نادرستی از کار پژوهشی میسازد. شرح رسمی ارائه DEF CON نیز بر واقعیت و محدودیت حمله تأکید میکند. برای خواننده حرفهای، همین محدودیتها بخشی از نتیجهاند: نسخه نرمافزار، مدل خودرو، وضعیت حرکت و قابلیتهای هر واحد کنترلی میتوانند بر امکان و اثر حمله تأثیر بگذارند.
تفکیک امکان اولیه نفوذ از پیامد نهایی، یک عادت تحلیلی مهم است. مشاهده یک رابط آسیبپذیر بهتنهایی ثابت نمیکند که ترمز یا فرمان تحت کنترل قرار میگیرد؛ برعکس، نمایش اثر روی یک عملگر نیز بدون توضیح مسیر دسترسی، مدل تهدید را کامل نمیکند. پژوهش میلر و والاسک به این دلیل ارزش مطالعاتی دارد که به ارتباط این مراحل میپردازد. در روایت عمومی، حذف مرحلههای میانی خبر را هیجانانگیزتر میکند، اما برای مهندسی دفاع سود کمتری دارد.
از پژوهش به طراحی بهتر
درس معماری این پرونده، اهمیت جداسازی حوزههای اعتماد است. بخشی که داده اینترنت یا رسانه را پردازش میکند، نباید صرفاً به دلیل حضور در همان محصول به شبکه کنترل حساس دسترسی بیقید داشته باشد. این نتیجه تحلیلی به یک برند یا خودرو محدود نیست و در تجهیزات صنعتی، پزشکی و خانگی نیز معنا دارد. البته طراحی جداسازی مؤثر نیازمند بررسی نیازهای واقعی ارتباطی است؛ قطع ساده همه مسیرها همیشه با کارکرد محصول سازگار نیست.
برای دانشجوی امنیت، مسیر میلر نمونهای از انتقال مهارت است: تحلیل ورودی و خروجی، مهندسی معکوس و شناخت مرز اعتماد میتواند از یک محصول به محصول دیگر منتقل شود، اما دانش زمینهای هر حوزه همچنان ضروری است. خودرو یک رایانه رومیزی با چرخ نیست؛ پیامد خطا در آن میتواند فیزیکی باشد. بنابراین آزمایش باید در محیط کنترلشده و با سازوکار ایمنی انجام شود. جایگاه فنی میلر در این است که چنین مسئلههایی را با شواهد عملی وارد گفتوگوی عمومی کرد و نشان داد امنیت محصول متصل به آزمون دقیق زنجیره کامل نیاز دارد.


