
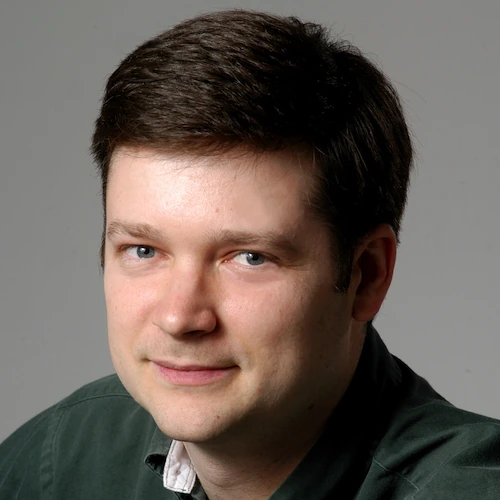
دیوید واگنر و پرسشی که از مرز یک الگوریتم عبور میکند
دیوید واگنر از پژوهشگرانی است که امنیت رایانه را در محل برخورد نظریه و اجرای واقعی بررسی کردهاند. در صفحه دانشگاهی او، امنیت نرمافزار، رمزنگاری کاربردی، رأیگیری الکترونیکی، شبکههای بیسیم و تحلیل برنامه کنار هم قرار گرفتهاند. این تنوع به معنی مجموعهای از علاقههای پراکنده نیست. در همه این حوزهها یک پرسش مشترک وجود دارد. آیا سامانه واقعی همان تضمینی را فراهم میکند که طراح از روی نام الگوریتم یا توضیح معماری انتظار دارد؟ پاسخ به این پرسش معمولاً به مطالعه دقیق کد، فرضهای پنهان و رفتار کاربران نیاز دارد.
واگنر تحصیلات ریاضی خود را در پرینستون گذراند و سپس در برکلی به تحصیل در علوم رایانه پرداخت. استاد راهنمای دکتری او اریک بروئر بود. برای شناخت اهمیت این مسیر، بهتر است از رتبهها و عنوانها فاصله بگیریم و به نوع مسئلههایی نگاه کنیم که در پژوهشهایش دیده میشوند. یک سامانه ممکن است از رمز قوی استفاده کند اما کلید را به روشی قابل پیشبینی بسازد. یک پروتکل ممکن است داده را رمز کند اما اجازه دهد مهاجم آن را تغییر دهد. در هر دو حالت، بررسی جزء ظاهراً قدرتمند بدون دیدن زنجیره کامل اعتماد گمراهکننده است.
درس تاریخی نتاسکیپ درباره تصادفی بودن
کار مشترک ایان گلدبرگ و واگنر درباره تولید اعداد تصادفی در نرمافزار نتاسکیپ یکی از نمونههای روشن این نگاه بود. مسئله در این بررسی، شکستن مستقیم یک الگوریتم مشهور رمزنگاری نبود. مسئله این بود که اطلاعات لازم برای ساخت حالت اولیه مولد تصادفی میتوانست فضای جستوجوی مهاجم را کوچک کند. در امنیت، کلیدی با طول ظاهراً زیاد تنها وقتی از ظرفیت خود استفاده میکند که از میان امکانهای کافی و با روش مناسب انتخاب شود. طول نمایش دودویی کلید به تنهایی اندازه عدم قطعیت مهاجم را نشان نمیدهد.
برای درک این تفاوت، صندوقی را تصور کنید که قفل آن میلیونها ترکیب ممکن دارد اما سازنده همیشه ترکیب را از روی ساعت نصب انتخاب میکند. اگر زمان نصب معلوم باشد، مجموعه حالتهای واقعی بسیار کوچکتر از عددی است که روی جعبه تبلیغ شده است. این مثال آموزشی درباره ماهیت مسئله است و توصیف دقیق پیادهسازی نتاسکیپ نیست. ارزش پژوهش واگنر و گلدبرگ در این بود که چنین فاصلهای را در یک محصول واقعی نشان دادند. بررسی امنیت مرورگر با نگاه کردن به نام رمز و طول کلید پایان نمییافت.
درس مهندسی این پرونده هنوز کاربرد دارد. منبع تصادف باید متناسب با نیاز رمزنگاری انتخاب شود، وضعیت آغازین آن باید درست ساخته شود و شرایطی مثل راهاندازی اولیه دستگاه یا محیط مجازی باید بررسی شوند. استفاده از یک رابط معتبر سیستمعامل بهتر از ساختن مولد اختصاصی از چند متغیر ظاهراً نامعلوم است. با این حال حتی انتخاب کتابخانه مناسب جای آزمون زنجیره فراخوانی را نمیگیرد. توسعهدهنده باید بداند کدام بخش برنامه کلید میسازد، خطا چگونه گزارش میشود و آیا در وضعیت شکست به یک مقدار ثابت یا رفتار ضعیف بازمیگردد.
WEP و فاصله میان رمز کردن و امن بودن
در پژوهش امنیت شبکه بیسیم نیز نام واگنر در کنار نیکیتا بوریسوف و ایان گلدبرگ دیده میشود. بررسی آنها درباره WEP نشان داد که ترکیب چند تصمیم طراحی میتواند وعده امنیت یک شبکه را تضعیف کند. اهمیت این کار فقط در تاریخ وایفای نیست. این پرونده به خواننده یاد میدهد که وجود رمزنگاری در یک استاندارد، به خودی خود به معنی محرمانگی و تمامیت قابل اتکا نیست. چگونگی استفاده از الگوریتم، مدیریت بردار آغازین و سازوکار تشخیص تغییر داده هم باید در همان تحلیل دیده شوند.
محرمانگی و تمامیت دو هدف متفاوتاند. محرمانگی میپرسد چه کسی میتواند محتوای پیام را بخواند. تمامیت میپرسد آیا گیرنده میتواند تغییر غیرمجاز آن را تشخیص دهد. یک جمع کنترلی که برای کشف خرابی تصادفی انتقال ساخته شده، الزاماً در برابر تغییر عمدی مهاجم مناسب نیست. در مطالعه WEP این تفاوت از سطح تعریف کتابی به مسئلهای عملی تبدیل شد. مهاجم ممکن است بدون دانستن همه محتوای اصلی، از رابطههای موجود در قالب پیام و سازوکار کنترل خطا استفاده کند. طراحی پروتکل باید در برابر رفتار عمدی و سازگارشونده سنجیده شود.
نکته دیگر، اهمیت تکرار و چرخه عمر دادههای کمکی رمزنگاری است. مقدار کوتاهی که در یک آزمایش کوچک کافی به نظر میرسد ممکن است در شبکه شلوغ به سرعت تکرار شود. بنابراین ارزیابی امنیت باید نرخ مصرف، شمار دستگاهها و مدت استفاده از کلید را هم در نظر بگیرد. نتیجه عملی برای مدیر شبکه امروزی، بازگشت به تنظیمات قدیمی یا آزمایش روی شبکه دیگران نیست. نتیجه این است که استانداردهای منسوخ باید کنار گذاشته شوند و سازگاری تجهیزات قدیمی نباید بدون ارزیابی خطر، سیاست امنیت کل مجموعه را تعیین کند.
TinySec و امنیت زیر محدودیت منابع
مقاله TinySec، با مشارکت کریس کارلوف، ناوین ساستری و واگنر، به امنیت در شبکه حسگرها میپرداخت. چنین شبکهای با رایانه رومیزی تفاوت دارد. انرژی، ظرفیت پردازش، اندازه بسته و حافظه محدودند و گاهی هر بایت سربار در عمر باتری اثر میگذارد. ارزش این موضوع برای شناخت واگنر در آن است که پژوهش امنیت را از اعلام یک نقص به طراحی راهحل در محیط محدود میبرد. یک دفاع خوب باید با واقعیت سامانه سازگار باشد، وگرنه ممکن است در عمل خاموش شود یا اصلاً امکان استقرار پیدا نکند.
در یک شبکه حسگر، بحث فقط این نیست که داده اندازهگیریشده پنهان بماند. گیرنده باید بتواند میان پیام معتبر و پیام دستکاریشده تمایز بگذارد. انتخاب محل اعمال حفاظت نیز مهم است. حفاظت در لایه پیوند میتواند بخشی از نیازهای محلی را پوشش دهد، اما جای تمام کنترلهای سطح کاربرد را نمیگیرد. اگر داده پس از خروج از شبکه حسگر وارد یک خدمت بزرگتر شود، مسیر اعتماد تازهای آغاز شده است. خواندن TinySec به دانشجو نشان میدهد که هر تضمین امنیتی باید با مرز دقیق، فرض مشخص و هزینه قابل اندازهگیری بیان شود.
از این بحث میتوان یک تمرین طراحی مفید استخراج کرد. پیش از انتخاب رمز، مسیر داده از حسگر تا تصمیم نهایی رسم شود. سپس مشخص شود در هر مرحله چه کسی کلید دارد، چه کسی میتواند پیام را تغییر دهد و از دست رفتن یک دستگاه چه اثری بر دیگر دستگاهها میگذارد. پاسخ این پرسشها ممکن است نشان دهد که مسئله اصلی مدیریت کلید است، نه سرعت تابع رمز. این برداشت آموزشی از نوع مسئله مطرح در پژوهش است و نباید با ادعای اینکه TinySec همه مدلهای تهدید اینترنت اشیا را حل میکند اشتباه گرفته شود.
رأیگیری و مسئولیت توضیح دادن محدودیتها
حوزه دیگری از فعالیت واگنر، امنیت سامانههای رأیگیری است. اهمیت این حوزه در حساسیت اجتماعی نتیجه و دشواری جمع کردن چند هدف دیده میشود. رأی باید محرمانه بماند، نتیجه باید قابل بررسی باشد و روند اجرا باید برای مردم و مسئولان قابل فهم باشد. این شرایط اجازه نمیدهد امنیت تنها به یک صفحه تنظیمات یا بررسی یک برنامه محدود شود. سختافزار، زنجیره تأمین، فرایند آمادهسازی، نگهداری شواهد و شیوه پاسخ به خطا هم بخشی از سامانهاند. پژوهشگر باید به اندازه توانایی کشف نقص، در بیان دامنه آن دقیق باشد.
وجود یک آسیبپذیری با وقوع تقلب در یک انتخابات مشخص یکسان نیست. برای ادعای دوم باید شواهد مربوط به همان رویداد، شرایط بهرهبرداری و دادههای قابل بررسی وجود داشته باشد. این تفکیک برای خواندن هر پژوهش امنیت انتخابات ضروری است. ارزش آزمون فنی در آن است که نشان دهد چه خطری باید پیش از حادثه کاهش یابد. اگر خواننده از امکان نظری مستقیماً به نتیجه تاریخی بپرد، هم پژوهش را نادرست فهمیده و هم اعتماد عمومی را بر پایه استدلال ناقص تغییر داده است. تحلیل دقیق، ادعا را به اندازه شواهد نگه میدارد.
از تحلیل نرمافزار تا آموزش امنیت
صفحه دانشگاهی واگنر فعالیت آموزشی او در درسهای امنیت را نیز نشان میدهد. آموزش این حوزه با حفظ کردن نام حملهها کامل نمیشود. دانشجو باید بتواند دارایی، مهاجم، سطح دسترسی و فرضهای یک طراحی را مشخص کند. سپس باید بپرسد اگر یکی از این فرضها برقرار نباشد چه اتفاقی میافتد. آثار واگنر مثالهای مناسبی برای این روشاند، زیرا از مولد تصادف تا شبکه حسگر، مسئله را در قالب سامانه واقعی مطرح میکنند. به این ترتیب، درس امنیت به مجموعه دستورهای پراکنده تبدیل نمیشود و یک روش استدلال مشترک پیدا میکند.
در تحلیل برنامه نیز تفاوت میان نبودن خطای مشاهدهشده و اثبات یک ویژگی اهمیت دارد. آزمون میتواند وجود مشکل را نشان دهد، اما عبور از چند نمونه الزاماً همه ورودیها را پوشش نمیدهد. از طرف دیگر، یک تحلیل رسمی یا خودکار نیز تنها درباره مدلی که بررسی کرده سخن میگوید. اگر وابستگی خارجی، تنظیمات اجرا یا رفتار کاربر خارج از مدل باشد، نتیجه نباید بیقید به کل محصول تعمیم داده شود. این نگاه برای خواندن کارنامه پژوهشگری با حوزههای متنوع مفید است. هر مقاله پاسخی به یک پرسش محدود است، نه گواهی امنیت همه سامانهها.
چگونه آثار او را بخوانیم
برای شروع، بررسی تاریخی نتاسکیپ و مقاله WEP دو مدخل قابل فهماند. خواننده میتواند در هر کدام فهرستی از فرضهای طراح بسازد و سپس ببیند پژوهشگران کدام فرض را به چالش کشیدهاند. پس از آن، TinySec مسیر مناسبی برای دیدن مرحله طراحی دفاع است. مقایسه این آثار یک نکته را روشن میکند. پژوهش امنیت موفق فقط به پیدا کردن راه شکست وابسته نیست؛ باید توضیح دهد چرا شکست ممکن شده، چه تغییری آن را محدود میکند و این تغییر چه هزینهای دارد. چنین مطالعهای برای برنامهنویس و مدیر زیرساخت هر دو سودمند است.
دیوید واگنر را میتوان با همین پیوند میان دقت فنی و مسئله واقعی شناخت. در این معرفی، نمونههای تاریخی برای فهم روش پژوهش انتخاب شدهاند و وضعیت امروز همه محصولات یا استانداردها را توصیف نمیکنند. سهم او و همکارانش در آشکار کردن ضعف فرضها، طراحی حفاظت در محیط محدود و آموزش تفکر امنیتی قرار دارد. برای کسی که میخواهد در این مسیر رشد کند، مهمترین الگو ساختن ادعایی قابل آزمون و نگه داشتن مرز میان مشاهده، تحلیل و نتیجه است. امنیت زمانی پیشرفت میکند که این مرزها روشن و پاسخها قابل بازبینی باشند.


