
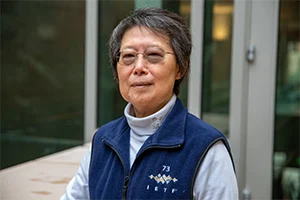
چرا این زندگینامه برای امنیت و آینده اینترنت مهم است؟
نام پروفسور لیژیا ژانگ در تقاطع تاریخ اینترنت، مهندسی پروتکل و جستوجوی معماریهای آینده دیده میشود. دو زندگینامه رسمی دانشگاه کالیفرنیا، لسآنجلس، تصویری از یک مسیر خطی و ساده ارائه نمیکنند؛ بلکه نشان میدهند چگونه تجربه در شبکههای مقیاسگسترده، مشاهدهپذیری زیرساخت، تابآوری و امنیت، به رهبری یک پروژه معماری تازه به نام «شبکهسازیدادهنام» یا NDN رسیده است. صفحهرسمی UCLA Samueli او را استاد ممتاز و دارنده کرسی Jonathan B. Postel در سامانههایرایانهای معرفی میکند و صفحه شخصی دانشگاه، از سال ۲۰۱۰ به بعد، رهبری طراحی و توسعه NDN را به او نسبت میدهد. این گزارش برای مخاطبفنی IROSG، ضمن روایت دقیق کارنامه، توضیح میدهد از چنین سابقهای چگونه میتوان برای ارزیابی دفاعی یک معماری شبکه استفاده کرد؛ بدون آنکه درباره نسخه، تاریخ یا دستاوردی که در منابع حاضر ثبت نشده، قطعیت ساختگی بسازیم.
شناسنامه رسمی و دامنه پژوهش
در نمایه UCLA، عنوان شغلی ژانگ «Distinguished Professor» و عنوانکرسی او «Jonathan B. Postel Chair in Computer Systems» است. حوزههای علاقه نیز بهصراحت چنین فهرست شدهاند: امنیتسایبری و اینترنتآینده، معماریاینترنت و طراحیپروتکل، امنیت در سامانههایبزرگ و باز، و شبکهسازیدادهنام. این چهار عبارت، دامنه کار را بهتر از یک برچسب کلی «شبکه» توضیح میدهند. موضوع فقط انتقالبسته نیست؛ مسئله، طراحی قواعدی است که در محیطیناهمگون، عظیم، چندسازمانی و در معرض خطا و حمله، قابل فهم و قابلاداره بماند.
زندگینامه شخصی میگوید ژانگ دکترای علومرایانه را از MIT گرفته، در مرکز پژوهشی زیراکس پالو آلتو بهعنوان عضوکادرپژوهشی کار کرده و سپس به گروهعلومرایانه UCLA پیوسته است. همان زندگینامه او را استاد UCLA، دارنده کرسی Postel در سامانههایرایانهای، همکار ACM و IEEE، دریافتکننده جایزه یک عمر دستاورد ACM SIGCOMM و جایزه اینترنت IEEE، عضو تالار مشاهیر اینترنت و عضو آکادمی ملی مهندسی معرفی میکند. چون اینها ادعاهای رسمی دو صفحهاند، در این نوشته نیز میان «آنچه منبع میگوید» و «برداشتتحلیلی» مرز نگه داشته شده است.
از شمال چین تا MIT و نخستین تماس با تاریخپروتکل
در شرح بلند شخصی، ژانگ میگوید نخستین کارمزدبگیریاش رانندگی تراکتور در مزرعهای در شمال چین بوده است. سپس با سختکوشی، شانس و کمک افراد متعدد، در سپتامبر ۱۹۸۱ دانشجوی تحصیلاتتکمیلی MIT شد. این تاریخ یک جزئیات مهم فنی هم دارد: در همان ماه، RFCهای ۷۹۱ تا ۷۹۳، یعنی مشخصات TCP/IP و ICMP، منتشر شدند. این همزمانی را نباید بهاشتباه بهعنوان مشارکت مؤلفانه ژانگ در آن RFCها خواند؛ متن رسمی فقط زمان انتشار و ورود او به MIT را کنار هم قرار میدهد و نویسندگی یا مسئولیت تدوین آن اسناد را برای او ادعا نمیکند.
او هدف حرفهای خود را «کمک به رشد اینترنت» بیان کرده است. در هشت سال تحصیل در MIT، استاد راهنمایش، دیوید کلارک، شیوه فکر کردن معماری را به او آموخت. برای ارزیابی دفاعی سامانهها، این نکته ارزش آموزشی دارد: معماری فقط انتخاب یک الگوریتم نیست؛ تعیین مرزاعتماد، محل اعمال سیاست، شیوهشکست و امکانتکامل را نیز در بر میگیرد. بنابراین هنگام خواندن هر پیشنهاد «اینترنتآینده»، باید پرسید کدام فرض معماری تغییر کرده و چه هزینهای به عملیات، امنیت و مهاجرت تحمیل میشود.
تجربه زیراکس PARC و گذار به UCLA
پس از دریافت دکترا، ژانگ به Xerox PARC رفت. زندگینامهرسمی، کار او در آنجا را تحلیل پویایی ترافیکTCP، چندپخشیقابلاعتماد و طراحیپشتیبانی از خدماتیکپارچه اینترنت برمیشمارد و میگوید پروتکل RSVP در همان دوره تصور و توسعه یافت. منبع برای نسخه یا شماره RFC این کار عددی ارائه نمیکند؛ پس نسبت دادن شمارهای مشخص یا ادعای وضعیت استانداردسازی، خارج از شواهد این گزارش است.
با رشدانفجاری اینترنت در میانهدهه ۱۹۹۰، ژانگ در سال ۱۹۹۵ به هیئتعلمی علومرایانه UCLA پیوست. پژوهش آغازین او در UCLA شامل Adaptive Web Caching، یعنی طراحی سامانه کشوب در مقیاسجهانی، با پشتیبانی DARPA و همکاری ون جیکوبسن و سالی فلوید بود. همچنین Internet Distance Map Service با پشتیبانی NSF و همکاری پل فرانسیس و سوگ جیمین دنبال شد. در ادامه، پروژه GRAB برای گردآوریمطمئن و مقاوم دادهحسگر با «پخش گرادیانی» و حمایت DARPA اجرا شد.
همزمان، گروه او چند پروژه اولیه IPv6 را انجام داد: از نخستین پیوستگان به 6Bone بود، نخستین پروتکل مسیریابیچندپخشی IPv6 را پیاده کرد و vat و sdr را به IPv6 منتقل کرد. این جزئیات برای فهم روشکاری مهماند: کارنامهمعرفیشده فقط نظریهپردازی نیست؛ از تحلیل ترافیک و خدمات تا پیادهسازی، اندازهگیری و سازگارکردننرمافزار با یک محیط آدرسدهی تازه امتداد دارد.
امنیت، تابآوری و پدیده middlebox
از ۱۹۹۸ تا ۲۰۱۰، تمرکز بخش بزرگی از گروه ژانگ بر تابآوری و امنیتسامانه مسیریابیجهانی و DNS بود. همچنین چالشهای استقرار حفاظتهایرمزنگاری در سامانههایباز و بزرگمقیاس، مانند اینترنت، بررسی شد. صفحهرسمی شخصی چند ابزارحاصل این دوره را نام میبرد: Internet Topology Collection، Cyclops و SecSpider؛ و Link Rank و EyeP را نیز یاد میکند که EyeP ابزار دیداریسازیتخصیص و استفاده از نشانیهای IPv4 بوده است. درباره برخی ابزارها، منبع تصریح میکند که نگهداریشان در گذرزمان از دست رفته است؛ بنابراین وجود تاریخی پروژه را نباید معادل پشتیبانیفعلی دانست.
ژانگ میگوید اصطلاح «middlebox» را در سال ۱۹۹۹ برای اجزایی به کار برد که در معماری اولیه IP نبودند اما در نقاط متعدد ظاهر شدند؛ مانند پراکسی وب، دیواره آتش و جعبه NAT. جامعه این واژه را بهسرعت پذیرفت. از منظر دفاعی، middlebox یادآور این است که مسیرواقعی یک جریان شبکه الزاماً با نمودار ساده فرستنده، روتر و گیرنده یکی نیست. هر واسطه میتواند محل سیاستگذاری، ثبترویداد، تغییر رفتار، شکست سازگاری یا ایجاد سطححمله باشد؛ پس معماری جدید باید واسطههای واقعی و نه فقط مدلایدهآل را در آزمون خود وارد کند.
ژانگ همچنین خود را یکی از ۲۱ شرکتکننده نخستین نشستIETF در ژانویه ۱۹۸۶ معرفی میکند؛ این موضوع در مصاحبهای با IETF Journal در سال ۲۰۰۶ مطرح شده است. ارزش این سابقه برای مهندسی امروز، آشنایی با چرخهایاست که در آن پروتکلها از ایده به متنفنی، پیادهسازی، تجربهعملیاتی و بازبینی جامعه میرسند؛ نه اینکه صرفاً با یک اعلامیه، آمادهجایگزینی زیرساخت موجود تلقی شوند.
NDN؛ تغییر کانون از میزبان به داده
طبق هر دو منبع رسمی، ژانگ از سال ۲۰۱۰ رهبری یک پروژهپژوهشی چنددانشگاهی برای طراحی و توسعه معماری تازه اینترنت به نام Named Data Networking را بر عهده داشته است. زندگینامه شخصی آن را پروژهای با حمایتNSF میخواند و صفحه UCLA آن را در فهرست حوزههایاصلی پژوهش قرار میدهد. خود نام NDN یک جهتگیریمعماری را آشکار میکند: در کنار پرسش «داده از کدام میزبان میآید؟»، پرسش «کدام داده را میخواهم؟» برجسته میشود.
این توضیح، تعریف مفهومی و آموزشی است، نه ادعای جزئیات یک پیادهسازی خاص. برای تحلیل دفاعی، باید از همین تغییر کانون چند پرسش ساخت: هویتداده چگونه تعیین میشود؟ چه چیزی اصالتوتمامیت را قابلبررسی میکند؟ چه کسی مجاز به درخواست، انتشار، ذخیره یا حذف داده است؟ دادهقدیمی چگونه از اعتبار خارج میشود؟ ثبترخدادها چه چیزی را نشان میدهد و چه چیزی را افشا میکند؟ پاسخها باید در سند معماری، کد و آزمونعملی همخوان باشند؛ نامگذاریتازه بهتنهایی امنیت ایجاد نمیکند.
چگونه یک نمونه NDN را مسئولانه ارزیابی و راهاندازی کنیم؟
روشارزیابی را با یک خطمبنا شروع کنید. یک سناریوی محدود، دادههایآزمایشی غیرحساس، توپولوژی ثبتشده و معیارهای قابلتکرار تعریف کنید. پیش از هر تغییر، مسیرهای ارتباطی، نقاط ذخیره، نقشهای مدیریتی، سیاست نگهداری و وابستگیهای سازمان را فهرست کنید. سپس همان خدمت را در دو حالت مقایسه کنید: معماری فعلی و نمونه پژوهشی. معیارها میتوانند دسترسپذیری، زمان پاسخ، هزینه ذخیره، میزان تکرار داده، کاملبودن گزارشهای ممیزی، واکنش به قطع یک گره و دشواری بازگردانی باشند. عددی که هنوز اندازهگیری نشده، نباید بهعنوان نتیجه اعلام شود.
در راهاندازی، مرحلهنخست آزمایشگاه جدا از شبکهتولید است. در مرحلهدوم، یک سرویس کمخطر با داده ساختگی یا عمومی انتخاب کنید و برای هر نامداده، مالک، عمر اعتبار، روشانتشار و روشابطال را ثبت کنید. در مرحله سوم، پایش و بازگشت را پیش از گسترش فعال کنید: اگر پاسخها کهنه، ناقص یا از نظر منبع نامعلوم شدند، اپراتور باید بتواند به مسیر قبلی برگردد. هیچ آزمون را روی سامانهای که مجوز، نسخه پشتیبان و پنجره نگهداری ندارد اجرا نکنید. هدف ارزیابی، کشف ضعف و سنجش قابلیت اداره است، نه نمایش موفقیت آزمایشگاهی.
سناریوی سازمانی نمونه
فرض کنید یک سازمان چند شعبه دارد و دستورالعملهای تعمیر تجهیزات را برای تیمهای میدانی توزیع میکند. در مدل آزمایشی، هر سند با نامی پایدار و مالکمشخص ثبت میشود؛ نسخه چاپی یا فایل دانلودشده تنها زمانی پذیرفته شود که تمامیت و اعتبار آن طبق سیاست سازمان قابلبررسی باشد. تیمامنیت باید دسترسی نقشها، امکان ابطال سند، مسیر ثبت رخداد و رفتار سامانه هنگام قطع ارتباط با مرکز را بررسی کند. تیمعملیات نیز باید هزینه ذخیرهمحلی، پاکسازی داده منقضی، همگامسازی و پاسخ به شکایت کاربر را بسنجد. این سناریو نشان میدهد موفقیت معماری فقط به سرعت پاسخ وابسته نیست؛ حاکمیت محتوا، چرخهعمر و قابلیت پاسخگویی هم معیارند.
محدودیتها و مرز ادعاها
زندگینامهرسمی میگوید تلاش NDN در دوره نگارش آن پیشرفت زیادی کرده و توجه رسانهای به دست آورده، اما آن را «در پایان آغاز خود» توصیف میکند و امید به دیدهشدن بیشتر در پنج سال بعد را بیان میکند. بنابراین از این دو صفحه نمیتوان نتیجه گرفت که NDN جایگزین قطعی TCP/IP شده، در همه شبکهها تولیدی است یا یک محصول آماده است. همچنین منابع حاضر جزئیات الگوریتمی، نسخه نرمافزار، نتایج بنچمارک، مدل تهدید، الزامات استقرار یا امتیاز CVSS ارائه نمیکنند. در نتیجه این مقاله هیچ CVE، شماره نسخه، عدد عملکرد یا رتبه آسیبپذیری را به ژانگ یا NDN نسبت نمیدهد.
درباره Jon Postel نیز باید دقیق بود. صفحه UCLA عنوانکرسی «Jonathan B. Postel Chair in Computer Systems» را ثبت میکند و زندگینامه شخصی از «UCLA Postel Chair» میگوید. این، یک نشان رسمی جایگاه دانشگاهی است؛ اما دو منبع تعیینشده در این پژوهش، گزارشی از همکاری مستقیم ژانگ با خود جان پاستل، یا تاریخچهای از آن همکاری، ارائه نمیکنند. پس نمیتوان چنین رابطهای را بهعنوان واقعیت تاریخی نوشت. همین احتیاط در بخش RFC نیز لازم است: منابع فقط انتشار RFCهای ۷۹۱ تا ۷۹۳ را همزمان با ورود ژانگ به MIT ذکر میکنند، نه مشارکت او در تألیف آنها.
چکلیست اجرایی برای تیمامنیت و شبکه
- مشخص کنید نمونه آزمایشی دقیقاً کدام خدمت و کدام داده را پوشش میدهد؛ دامنه مبهم، نتیجه مبهم میسازد.
- مالک داده، نقش ناشر، نقش مصرفکننده، سطح دسترسی و مسئول ابطال را مکتوب کنید.
- برای هر داده، سیاست تمامیت، اعتبار زمانی، نسخهگذاری، حذف و بازگردانی تعیین کنید.
- واسطهها را فهرست کنید: پراکسی، دیواره آتش، NAT، کش، ثبتکننده و هر نقطهای که رفتار را تغییر میدهد.
- لاگهای درخواست، منبع پاسخ، خطای اعتبارسنجی و تغییر سیاست را با زمان هماهنگ جمع کنید.
- معیار پایه و معیار آزمایشی را پیش از تست تعیین و نتایج را با دادههای واقعی اندازهگیری کنید؛ حدس را با عدد اشتباه نگیرید.
- سناریوی قطع گره، پاسخ کهنه، داده مخدوش، دسترسی غیرمجاز و پرشدن ذخیره را در محیط مجاز تمرین کنید.
- نسخه پشتیبان، مسیر بازگشت به معماری قبلی و صاحب تصمیم توقف را از ابتدا مشخص کنید.
- به کاربران آموزش دهید که «نامداده» بهتنهایی مجوز دسترسی یا تضمین اعتماد نیست؛ سیاست و اعتبارسنجی باید اجرا شود.
- بعد از هر مرحله، یافته، محدودیت، هزینه و تصمیم ادامه یا توقف را ثبت کنید و تنها پس از بازبینی مستقل دامنه را افزایش دهید.
جمعبندی
کارنامهای که منابع رسمی UCLA ترسیم میکنند، داستان حرکت از مطالعه ترافیک و خدمات شبکه، از مسیرابی و DNS و ابزارهای مشاهدهپذیری، به طراحی یک معماری دادهمحور است. امتیاز اصلی این مسیر برای مهندسان امروز، نه یک شعار درباره جایگزینی اینترنت، بلکه درس روششناسی است: ادعا را از شواهد جدا کنیم، معماری را با شکست و عملیات بسنجیم، و مهاجرت را مرحلهای و قابل بازگشت نگه داریم. ژانگ در UCLA با NDN به دنبال پرسشهای بنیادیتری درباره اینترنتآیندهاست؛ اما حتی یک ایده معماری معتبر نیز باید از آزمون مالکیت داده، اعتماد، ممیزی، سازگاری و اداره روزمره عبور کند. این نگاه هم به احترام به تاریخپروتکل کمک میکند و هم جلوی تبلیغ فنی بدون سند را میگیرد.
روش خواندن شواهد و انتقال دانش
برای استفاده آموزشی از این کارنامه، یک ماتریسشواهد بسازید. ستوننخست، گزاره دقیق منبع است؛ ستوندوم، نوعآن، مانند سمت دانشگاهی، پروژهپژوهشی، ابزار عملیاتی یا جایزه؛ ستونسوم، پیامدقابلآزمون در سازمان؛ و ستونچهارم، چیزی است که هنوز نمیدانیم. برای نمونه، «رهبری توسعه NDN از سال ۲۰۱۰» یک سابقه پژوهشی رسمی است، اما از آن نمیتوان نرخدسترسپذیری، تعدادنصب یا آمادگیمحصول را استخراج کرد. «تحلیل امنیت DNS» نشاندهنده حوزهتجربه است، نه گواهی امنیت هر سامانهای که بعداً با نامداده کار میکند.
این تفکیک از دو خطایرایج جلوگیری میکند: نخست، تبدیل عنوان یک کرسی یا عضویت حرفهای به ادعای همکاری مستقیم؛ دوم، تبدیل همزمانی تاریخی انتشار RFC و آغاز تحصیل به ادعاینویسندگی RFC. در گزارشسازمانی، برای هر نتیجه یک مالک، یک روش اندازهگیری، یک بازه مشاهده و یک معیارتوقف تعیین کنید. اگر دادهکافی نیست، نتیجه را «نامشخص» بنویسید و آزمایشبعدی را تعریف کنید. همین انضباطمستندسازی، پیوند واقعی میان تاریخ اینترنت و دفاعسایبری امروز است.


