
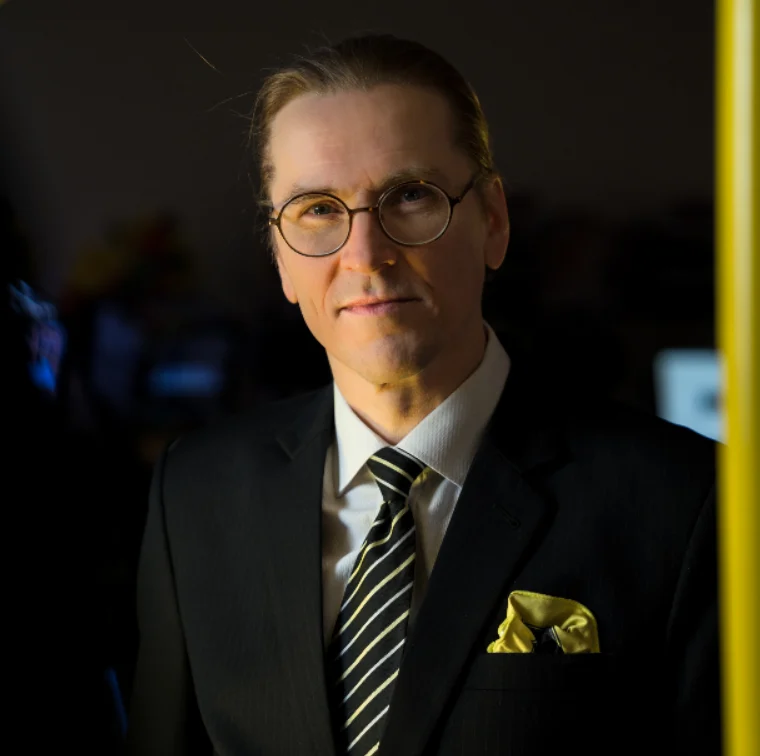
میکو هیپونن؛ سه دهه پژوهش، توضیح و اثرگذاری در امنیت سایبری
مقدمه: چرا یک صفحه معرفی کوتاه اهمیت دارد؟
میکو هیپونن در صفحه رسمی رویداد Sphere متعلق به WithSecure بهعنوان کارشناس جهانی امنیت معرفی شده است؛ اما اهمیت این معرفی فقط در عنوان شغلی او خلاصه نمیشود. همان صفحه، سه محور از یک کارنامه حرفهای را کنار هم میگذارد: آغاز فعالیت در پژوهش امنیتی در سال ۱۹۹۱، مسئولیت کنونی بهعنوان مدیر ارشد پژوهش در Sensofusion در فنلاند، و ارتباط مستمر با دانشگاه، رسانه، کنفرانسهای تخصصی و مخاطبان عمومی. حاصل این ترکیب، تصویری از متخصصی است که امنیت سایبری را هم بهعنوان حوزهای پژوهشی و هم بهعنوان مسئلهای اجتماعی دنبال کرده است.
این نوشته بر همان اطلاعات رسمی بنا شده و میان داده ثبتشده و تحلیل تفسیری مرز میگذارد. صفحه WithSecure نام او، جایگاه فعلی، سال شروع پژوهش، برخی مجامع علمی و حرفهای، رسانههایی که پژوهشهایش را منتشر کردهاند، حضورش در TED و جایگاهش بهعنوان نویسندهای پرفروش در سطح بینالمللی را تأیید میکند. در مقابل، این صفحه فهرست بدافزارها، عنوان کتابها، تاریخهای جزئیترِ استخدامهای پیشین یا جزئیات هر پروژه را ارائه نمیدهد. پس نمیتوان این موارد را با حدس یا با نسبتدادن اطلاعات بیرون از سند به او پر کرد.
شروع مسیر پژوهش بدافزار در سال ۱۹۹۱
سال ۱۹۹۱ در معرفی رسمی WithSecure یک تاریخ کلیدی است: صفحه میگوید هیپونن از آن زمان در پژوهش امنیتی فعالیت داشته است. این بیان، آغاز یک مسیر حرفهای را مشخص میکند، نه تاریخ تولد یا نخستین شغل او. همچنین سند، عبارت گسترده «پژوهش امنیتی» را به کار میبرد و در همین صفحه جزئیات فنی درباره خانوادههای بدافزاری، ابزارهای تحلیل یا پروندههای عملیاتی خاص ارائه نمیکند. بنابراین توصیف دقیق و قابل اتکا این است که کارنامه پژوهشی او دستکم از ۱۹۹۱ ریشه دارد و در طول چند دهه ادامه یافته است.
برای پژوهش بدافزار، استمرار زمانی یک سرمایه تحلیلی مهم است. بدافزار صرفاً یک قطعه کد نیست؛ رفتار آن به شبکه، کاربر، زیرساخت، اقتصاد مجرمانه، رسانه و واکنش سازمانها وابسته است. همین نگاه چندلایه توضیح میدهد چرا معرفی هیپونن فقط بر عنوان «پژوهشگر» تکیه نمیکند و همزمان انتشار پژوهش، تدریس، سخنرانی و نویسندگی را برجسته میسازد. این چهار شکل ارتباط، راههای متفاوتی برای تبدیل مشاهده فنی به فهم عمومی و تصمیم سازمانی هستند.
درباره F-Secure و دقت تاریخی
در روایتهای عمومی درباره هیپونن، نام F-Secure معمولاً با بخش مهمی از کارنامه او همراه دانسته میشود؛ اما صفحهای که مبنای این رکورد است، هیچ تاریخ آغاز یا پایان فعالیت در F-Secure و حتی شرح مستقیمی از سمتهای او در آن شرکت درج نکرده است. ازاینرو، ثبت یک بازه زمانی دقیق برای F-Secure بر اساس این منبع ممکن نیست. این محدودیت باید صریح بماند، زیرا «تاریخ درست» فقط با سندی به دست میآید که همان تاریخ را بیان کرده باشد.
این احتیاط به معنی کماهمیتدانستن آن بخش از سابقه نیست؛ برعکس، نشان میدهد که در زندگینامه حرفهای باید بین اطلاعات شناختهشده در فضای عمومی و اطلاعات قابل استناد در منبع انتخابشده تفاوت گذاشت. اگر قرار باشد تاریخهای مربوط به F-Secure در نسخهای نهایی افزوده شود، لازم است سند رسمی مستقیمی در دسترس باشد که عنوان شغلی و بازه زمانی را روشن کند. صفحه WithSecure بهتنهایی چنین جزئیاتی نمیدهد و بنابراین این مقاله از ساختن سال، سمت یا پروژه خودداری میکند.
نقش کنونی در Sensofusion
عنوانی که صفحه Sphere بهصراحت ثبت میکند، «Chief Research Officer at Sensofusion» است و متن معرفی نیز میگوید او در حال حاضر در Sensofusion در فنلاند مدیر ارشد پژوهش است. بنابراین جایگاه کنونی او در این رکورد باید با زمان حال و بدون افزودن تاریخ آغازِ تأییدنشده بیان شود. این نکته مهم است: «در حال حاضر» با یک تاریخ شروع مشخص تفاوت دارد و نباید از اولی، دومی را نتیجه گرفت.
این جایگاه، پیوستگی میان گذشته و حال را نیز قابل مشاهده میکند. مسیر اعلامشده از پژوهش امنیتی در ۱۹۹۱ تا مدیریت پژوهش در Sensofusion، یک خط حرفهای بلندمدت را نشان میدهد. چنین خطی برای صنعتی که فناوریهایش پیوسته دگرگون میشوند، معنا دارد: ارزش متخصص فقط در شناخت یک تهدید خاص نیست، بلکه در توانایی بازخوانی مسئلههای تازه با انباشت تجربه شکل میگیرد. این جمله یک تفسیر تحلیلی از دو داده رسمی است، نه نقل قول یا ادعایی درباره پروژهای مشخص.
پژوهشهایی که از آزمایشگاه به رسانه رسیدند
WithSecure میگوید هیپونن پژوهشهای خود را در The New York Times، Wired و Scientific American منتشر کرده است. همین فهرست کوتاه، دامنه ارتباط او را روشن میکند: یک روزنامه عمومی و اثرگذار، یک رسانه شناختهشده فناوری و یک نشریه علمی عمومی. وقتی پژوهش امنیتی در چنین محیطهایی بازتاب پیدا میکند، مخاطب آن از جامعه متخصصان فراتر میرود و موضوعاتی مانند بدافزار، حریم خصوصی و ریسک دیجیتال میتوانند وارد گفتوگوی گستردهتری شوند.
نباید از این جمله رسمی نتیجه گرفت که هر مقاله یا هر عنوان منتشرشده در این سه نشریه، الزاماً توسط او نوشته شده است؛ متن فقط میگوید پژوهشهایش در آنها منتشر شدهاند. این تفاوت زبانی کوچک، از نظر روزنامهنگاری مهم است. «انتشار پژوهش» میتواند شکلهای مختلفی داشته باشد و بدون دیدن عنوان، تاریخ و قالب هر مطلب، نسبتدادن جزئیات بیشتر درست نیست. آنچه قطعی میماند، دیدهشدن پژوهشهای او در سه فضای رسانهای معتبر و متفاوت است.
آموزش و گفتوگو با دانشگاه
صفحه رسمی میگوید هیپونن در Oxford، Harvard و MIT سخنرانی کرده است. این سه نام، در خود صفحه بدون عنوان درس، تاریخ رویداد یا موضوع سخنرانی آمدهاند. بنابراین نمیتوان از این منبع نتیجه گرفت که او در این دانشگاهها سمت دانشگاهی داشته یا دورهای مشخص را تدریس کرده است. عبارت دقیقتر این است که در این محیطهای دانشگاهی سخنرانی داشته است؛ همین سطح از ادعا هم برای نشاندادن پیوند میان پژوهش حرفهای و آموزش عمومی کافی است.
در کنار Oxford، Harvard و MIT، معرفی WithSecure به Finnish National Defence Courses اشاره میکند و میگوید هیپونن از سال ۲۰۰۲ در آنجا سخنرانی کرده است. این تنها تاریخ مشخص در بخش آموزشی پس از سال ۱۹۹۱ است. متن درباره تعداد جلسات، عنوان دورهها یا مخاطبان هر سال جزئیات نمیدهد. بااینحال، ثبت یک همکاری سخنرانی که از ۲۰۰۲ ادامه داشته، نشاندهنده حضور بلندمدت موضوع امنیت سایبری در فضای آموزش و آمادگی ملی فنلاند است؛ بدون آنکه لازم باشد درباره محتوای محرمانه یا ساختار آن دورهها حدس زده شود.
صحنه کنفرانسهای تخصصی و آگاهی عمومی
هیپونن، بر اساس همان معرفی رسمی، در DEF CON، RSA و Black Hat سخنرانی اصلی داشته است. این سه نام در فرهنگ امنیت اطلاعات جایگاههای متفاوتی دارند و کنار هم قرارگرفتنشان دامنه مخاطب را نشان میدهد: از اجتماع فنی و پژوهشگرمحور تا رویدادهای صنعتی و حرفهای. عبارت «keynoted» در متن منبع به سخنرانی اصلی اشاره دارد، اما صفحه عنوان، سال، نام نشست یا متن هیچیک از آن سخنرانیها را ارائه نمیکند.
همچنین WithSecure او را یک سخنران رسمی TED معرفی میکند. این عنوان نشان میدهد ارتباط او با مخاطب عمومی از مدار کنفرانسهای امنیتی فراتر رفته است. TED معمولاً فضایی برای روایتکردن ایدههای پیچیده به زبان قابل فهم است؛ بنابراین حضور در آن با نقش توضیحدهنده و آگاهیرسان او سازگار است. با این حال، صفحه مورد استفاده عنوان سخنرانی TED، تاریخ انتشار یا تعداد بازدید را ذکر نمیکند و این جزئیات در این مقاله عمداً نیامدهاند.
کتابها و نویسندگی؛ آنچه سند میگوید و آنچه نمیگوید
صفحه WithSecure میگوید هیپونن نویسندهای بینالمللی و پرفروش است. این عبارت جایگاه عمومی او در نویسندگی را تأیید میکند، اما نام کتاب، سال انتشار، ناشر، زبان اثر یا رتبه فروش را ارائه نمیدهد. بنابراین میتوان درباره نویسندگی او بهعنوان یکی از کانالهای اثرگذاری صحبت کرد، ولی افزودن عنوان کتاب یا آمار فروش مشخص نیازمند سندی جداگانه است. این محدودیت در یک زندگینامه مستند باید حفظ شود، حتی اگر خواننده انتظار فهرست آثار داشته باشد.
در نتیجه، کتابها را باید بخشی از زنجیره انتقال دانش دانست: پژوهش میتواند در محیط تخصصی آغاز شود، در رسانه بازنویسی شود، در سخنرانی برای جمع توضیح داده شود و در کتاب به روایت ماندگارتری برسد. کارنامهای که صفحه رسمی ترسیم میکند، هر چهار درگاه را در کنار هم دارد، اما درباره جزئیات آثار سکوت میکند. این سکوت دلیل کافی برای پرکردن خلأ با فهرستهای غیرمستند نیست؛ برعکس، به ما یادآوری میکند که زندگینامه خوب باید اندازه ادعا را با اندازه مدرک تنظیم کند.
تأثیر بر صنعت امنیت سایبری
تأثیر یک متخصص امنیت را نمیتوان فقط با تعداد سالهای فعالیت یا تعداد صحنههای سخنرانی سنجید. در مورد هیپونن، دادههای رسمی چند شاخص قابل مشاهده را کنار هم قرار میدهند: آغاز پژوهش در ۱۹۹۱، جایگاه فعلی پژوهشی در Sensofusion، انتشار پژوهش در رسانههای شناختهشده، سخنرانی در سه دانشگاه برجسته، استمرار سخنرانی در دورههای دفاع ملی فنلاند از ۲۰۰۲، سخنرانی اصلی در سه کنفرانس مهم و حضور بهعنوان سخنران رسمی TED.
ترکیب این شاخصها الگویی از اثرگذاری را نشان میدهد که فقط محصول یا ابزار تولید نمیکند. او در روایت ارائهشده از سوی منبع، میان جامعه پژوهشی، صنعت، دانشگاه، نهادهای مرتبط با دفاع ملی و افکار عمومی رفتوآمد دارد. چنین موقعیتی میتواند به کاهش فاصله میان کسانی که تهدید را تحلیل میکنند و کسانی که باید درباره آن تصمیم بگیرند کمک کند. البته این نتیجه، تحلیلی از دامنه فعالیتهای ثبتشده است؛ صفحه منبع هیچ معیار عددی برای سنجش اثر صنعت یا نسبتدادن تغییر سیاستی مشخص به او ارائه نمیدهد.
در صنعت امنیت، آگاهی عمومی بخشی از دفاع است. سازمانی که کاربر، مدیر و تصمیمگیرش زبان تهدید را نفهمند، حتی با ابزار مناسب هم ممکن است در تشخیص ریسک یا واکنش به حادثه دچار مشکل شود. انتشار در رسانههای عمومی و سخنرانیهای گسترده میتواند به ساختهشدن آن زبان مشترک کمک کند. از صفحه WithSecure نمیتوان نتیجه گرفت که هیپونن علت مستقیم یک تغییر صنعتی یا سیاستی خاص بوده است؛ اما میتوان با اتکا به فهرست رسانهها و صحنههای سخنرانی گفت که فعالیت او برای چند نوع مخاطب طراحی یا دستکم قابل ارائه بوده است.
روش خواندن این کارنامه
کارنامه هیپونن را بهتر است به شکل یک خط صاف و ساده نخوانیم که در آن هر مرحله بهطور خودکار مرحله بعدی را توضیح میدهد. ۱۹۹۱ نقطه آغاز اعلامشده پژوهش است؛ Sensofusion جایگاه کنونی ثبتشده است؛ رسانهها و دانشگاهها مسیر انتشار و آموزش را نشان میدهند؛ کنفرانسها و TED گستره سخنرانی را روشن میکنند؛ و نویسندگی پرفروش، یک کانال دیگر برای ارتباط عمومی است. میان این نقاط، صفحه رسمی فاصلهها و جزئیات را پر نمیکند و ما نیز نباید آنها را با حدس پر کنیم.
این روش خواندن برای زندگینامههای فناوری ارزش عمومی دارد. شهرت حرفهای گاهی باعث میشود تاریخها، عنوانها و دستاوردها بدون بررسی در متنهای بعدی تکرار شوند. یک صفحه رسمی، حتی اگر کوتاه باشد، باید دقیقاً همان چیزی را که گفته است مبنا قرار دهد. در این مورد، تاریخ ۱۹۹۱ و سال ۲۰۰۲ بهطور مشخص قابل استفادهاند؛ وضعیت فعلی در Sensofusion نیز روشن است؛ اما تاریخ F-Secure، عناوین کتابها و پروژههای بدافزاری مشخص در منبع حاضر نیستند. ذکرنکردن آنها نقص روایت نیست، بلکه نتیجه رعایت سند است.
جمعبندی
میکو هیپونن در اطلاعات رسمی Sphere WithSecure بهعنوان متخصص امنیتی جهانی با مسیری معرفی میشود که از پژوهش امنیتی در ۱۹۹۱ آغاز شده و امروز به نقش مدیر ارشد پژوهش در Sensofusion در فنلاند رسیده است. پژوهشهای او در The New York Times، Wired و Scientific American بازتاب یافتهاند؛ او در Oxford، Harvard و MIT سخنرانی کرده، از سال ۲۰۰۲ در Finnish National Defence Courses حضور سخنرانی داشته، در DEF CON، RSA و Black Hat سخنران اصلی بوده و بهعنوان سخنران رسمی TED شناخته میشود. جایگاه نویسنده پرفروش بینالمللی نیز بر همین تصویر افزوده میشود.
این دادهها تصویری از متخصصی میسازند که مرز میان پژوهش بدافزار، صنعت، دانشگاه و آگاهی عمومی را قابل عبور کرده است. بااینحال، یک زندگینامه دقیق نباید بیش از منبع خود ادعا کند. صفحه رسمی تاریخهای فعالیت در F-Secure، عنوان کتابها، نام پروندههای بدافزاری و جزئیات سخنرانیها را ثبت نکرده است؛ بنابراین این متن از جعل آنها پرهیز میکند. ارزش اصلی کارنامه در همین مجموعه مستند است: سه دهه استمرار، جایگاه پژوهشی کنونی، حضور در رسانههای معتبر، آموزش در محیطهای دانشگاهی و دفاعی، و توانایی سخنگفتن با جامعهای فراتر از متخصصان.


