
مقدمه: یک مسیر دوگانه، از امنیت تا محصول
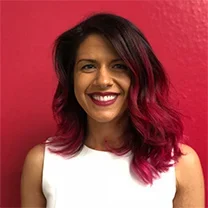
پاریسا تبریز (Parisa Tabriz) در دو صفحه رسمی گوگل با دو زاویه مکمل معرفی میشود: Google Research او را معاون/مدیرکل (VP/GM) گوگل کروم معرفی میکند که با تیمش برای بهتر کار کردن وب برای میلیاردها نفر تلاش دارد؛ وبلاگ Google نیز معاونت Chrome و مدیریت تیم پژوهشی امنیتی Project Zero را برای او ذکر میکند. این همنشینی، پیوند پژوهش امنیت، مهندسی نرمافزار، تجربه کاربر و مدیریت محصول را نشان میدهد.
این مقاله فقط بر پرونده تبریز در Google Research و صفحه نویسنده در وبلاگ Google تکیه دارد. واقعیت منبع از «تحلیل تحریریه» جدا شده است؛ بنابراین جزئیات منتشرنشده درباره ساختار داخلی گوگل، روشهای Project Zero، امتیاز آسیبپذیری یا سابقه زمانیِ ذکرنشده به متن افزوده نمیشود.
واقعیتهای مستند درباره نقش و پیشینه
صفحه Research میگوید تبریز بیش از یک دهه در امنیت اطلاعات گوگل کار کرده است. آغاز این مسیر در همان صفحه با عنوان «هکر استخدامشده» (hired hacker) و مهندس نرمافزار در تیم امنیت گوگل توصیف شده است. این عبارت، تصویری دقیقتر از یک عنوان نمایشی میدهد: نقطه شروع او، آزمون کردن سامانهها و بستن حفرههای امنیتی در محیط واقعی مهندسی بوده است. منبع میافزاید که او بهعنوان مهندس، حفرههای امنیتی دهها برنامه وب گوگل را پیدا و برطرف کرد و به مهندسان دیگر نیز آموخت چگونه همین کار را انجام دهند.
همان صفحه تحصیلات او را کارشناسی و کارشناسی ارشد از دانشگاه ایلینوی در اربانا-شمپین معرفی میکند و نیکیتا بوریسوف (Nikita Borisov) را استاد راهنمای او مینامد. صفحه رسمی وبلاگ، در کنار عنوان معاون Chrome، از لقب «شاهزاده امنیت» (Security Princess) یاد میکند و تصریح میکند که این عنوان شغلی پیشین او بوده است. در نتیجه، میتوان درباره یک مسیر قابلردیابی سخن گفت: آموزش دانشگاهی، مهندسی امنیت، انتقال دانش به سایر مهندسان، پژوهش مشارکتی و سپس مسئولیت محصول در مقیاس وب. نمیتوان از این دادهها رتبه سازمانیِ دقیق در سالهای گذشته، تاریخهای شخصی یا نقلقولی ساخت که در منابع نیامده باشد.
معماری حرفهای: چهار لایه اثرگذاری
۱) لایه کشف و اصلاح
در لایه نخست، امنیت به مشاهده و اقدام متصل است. عبارت «پیدا کردن و بستن حفرهها» در پروفایل Research، چرخهای کوتاه اما مهم را نشان میدهد: مسئله باید کشف شود، درک فنی پیدا کند و به اصلاح تبدیل شود. «تحلیل تحریریه» این است که چنین چرخهای برای تیمهای محصول نیز ارزش دارد، چون امنیت را از گزارش انتهایی به بخشی از طراحی و نگهداری تبدیل میکند. بااینحال منبع نمیگوید این اصلاحات با چه ابزار، فرایند تأیید یا زمانبندی انجام شدهاند؛ پس نسبت دادن ابزار یا شاخصی مشخص درست نیست.
۲) لایه پژوهش تجربی
فهرست مقالات Research نشان میدهد کار او فقط به یافتن باگ محدود نمانده است. در مقاله «Fixing HTTPS Misconfigurations at Scale: An Experiment with Security Notifications»، تیم درباره آزمایشی تصادفی و چندمتغیره برای پیامرسانی به صاحبان سایتهای دارای پیکربندی نادرست HTTPS (اچتیتیپیاس) گزارش میدهد. چکیده میگوید پیامهای امنیتی بهتنهایی اثر متوسطی بر اصلاح داشتند و اثرشان مشابه یا کمتر از اعلانهای انواع دیگر آسیبپذیری بود؛ همچنین مقاله به ترکیب اعلان با انگیزهها و کارزارهای ارتباطی اشاره میکند.
در «Does Certificate Transparency Break the Web? Measuring Adoption and Error Rate»، موضوع، شفافیت گواهی (Certificate Transparency یا CT) و خطر شکست وب هنگام اعمال الزام تازه است. چکیده صفحه نتیجه میگیرد که CT با کمترین اختلال و هشدار گسترده پذیرفته شده و برای تغییرات امنیتی سراسری، میان مزیت امنیتی و آزار کاربر، مسئله طراحی وجود دارد. این نکته به مدیریت محصول نزدیک است: موفقیت یک کنترل امنیتی فقط به قدرت فنی آن وابسته نیست؛ نرخ خطا و تجربه کاربر نیز باید اندازهگیری شود.
مقاله «Where the Wild Warnings Are: Root Causes of Chrome Certificate Errors» از نمونهای بیش از ۳۰۰ میلیون خطای HTTPS در استفاده عادی کاربران Chrome و بازبینی دستی بیش از ۲ هزار گزارش سخن میگوید. چکیده میگوید قواعد خودکار توانستند علت ریشهای دوسوم گزارشها را تشخیص دهند و بیش از نیمی از خطاها از مسئلههای سمت کاربر یا شبکه، نه پیکربندی سرور، ناشی بودهاند. همچنین صفحه از هشدارهای قابلاقدامتر و تغییرات مرورگر برای علتهای سمت کاربر یاد میکند. این اعداد متعلق به چکیده منبعاند، نه برآورد این مقاله.
۳) لایه سنجش اکوسیستم
در «Measuring HTTPS adoption on the web»، تیم از سنجههای تجمیعی کاربران دو مرورگر بزرگ، از جمله Google Chrome و Mozilla Firefox، و نیز بررسی پشتیبانی سرور در سایتهای محبوب و سایتهای دنبالهبلند استفاده کرده است. پیام روششناختی این کار مهم است: امنیت وب یک ویژگی منفردِ نرمافزار نیست؛ باید هم تجربه کاربر و هم وضعیت توسعهدهنده دیده شود. دو مقاله درباره ناشناسسازی نیز در فهرست صفحه دیده میشوند: «Byzantine Attacks on Anonymity Systems» و «Denial of Service or Denial of Security? How Attacks can Compromize Anonymity». عنوان و اطلاعات کتابشناختی آنها، همراه با نام نیکیتا بوریسوف و دیگر همکاران، در همان صفحه آمده است؛ درباره جزئیات فنی فراتر از این اطلاعات نباید حدس زد.
۴) لایه محصول و تیم
در وبلاگ رسمی، مسئولیت او «معاون Chrome» و مدیریت Project Zero ذکر شده است. بنابراین معماری حرفهای او در منابع رسمی، اتصال دو جریان است: محصولی که میلیاردها نفر با آن وب را تجربه میکنند و تیم پژوهشی امنیتیای که در معرفی وبلاگ به او وابسته شده است. از این واقعیت نمیتوان نتیجه گرفت که همه تصمیمهای Chrome یا همه پژوهشهای Project Zero مستقیماً توسط او انجام میشود. برداشت مسئولانه این است که نقش مدیریتی، هماهنگ کردن هدفها، افراد و اولویتهاست؛ کار فنی روزمره به تیمهای متخصص واگذار میشود.
از پژوهش آسیبپذیری تا مدیریت محصول
«برنامه کشف آسیبپذیری» را در این پرونده باید در معنای مسئولانه آن فهمید: کشف، مستندسازی، ارزیابی اثر، اصلاح و ارتباط با ذینفعان. صفحه Research هم در مطالعه اعلانهای امنیتی و هم در مطالعه هشدارهای گواهی، مسئله را در مقیاس اکوسیستم نگاه میکند. این رویکرد با تست تخریبی یا انتشار بیمحافظت جزئیات فرق دارد. در کاربرد مشروع، پژوهشگر مجاز باید مالکیت سامانه و محدوده آزمایش را روشن کند، کمترین داده لازم را جمعآوری کند، از کاربران واقعی دور بماند و مسیر گزارش امن داشته باشد.
تحلیل تحریریه: ارزش قابلانتقال مسیر تبریز این است که زبان «باگ» را به زبان تصمیم محصول ترجمه میکند. یک نقص میتواند همزمان مسئله محرمانگی، اعتماد، تجربه کاربر و هزینه پشتیبانی باشد. مقالات Research با تمرکز بر اعلان، خطا، پذیرش و اندازهگیری، برای ساختن این توازن الگو میدهند؛ این جمله تحلیل است، نه نقلقول از گوگل.
تیمسازی و فرهنگ افشای مسئولانه
منبع رسمی درباره تعداد اعضا، فرایند افشای Project Zero یا سیاستهای زمانی آن توضیحی نمیدهد؛ پس نمیتوان فرهنگ داخلی مشخصی را به تبریز یا تیم نسبت داد. آنچه مستند است، تأکید پروفایل Research بر آموزش مهندسان دیگر و ذکر مدیریت Project Zero در کنار نقش محصولی اوست. تحلیل تحریریه: امنیت پایدار به قهرمان منفرد وابسته نیست؛ دانش باید در مهندسی پخش شود و یافته به تصمیم قابلپیگیری تبدیل شود.
در افشای مسئولانه (responsible disclosure)، توصیه عمومی ما این است که یافته پیش از عمومی شدن به مالک محصول امکان فهم و اصلاح بدهد، دامنه اثر و داده حساس محدود شود و گزارش قابلبازتولید باشد. این توصیه سیاست رسمی Project Zero نیست. گزارش خوب، محیط و نسخه، گام بازتولید، نتیجه مورد انتظار و مشاهدهشده، اثر و راه تماس را روشن میکند؛ انتشار عمومی هم نیازمند بررسی فنی، حقوقی و حریم خصوصی است.
تأثیر بر امنیت، حریم خصوصی و تجربه کاربر
امنیت و حریم خصوصی در خلاصه مقالات HTTPS مستقیماً کنار هم آمدهاند. HTTPS برای حفاظت از محرمانگی و تمامیت وب مهم است، اما هشدار نادرست میتواند کاربر را خسته و اعتماد به هشدار را تضعیف کند. چکیده مقاله هشدارهای گواهی دقیقاً از همین تنش سخن میگوید: خطاهای بیخطر میتوانند تجربه را مختل کنند، در حالیکه هشدار باید حمله شبکه را جدی بگیرد. نتیجه عملی، از نظر تحریریه، طراحی پیام قابلفهم و مسیر اقدام است، نه حذف هشدار برای کم کردن اصطکاک.
حریم خصوصی فقط به رمزنگاری ارتباط محدود نیست. در آزمایش اعلان امنیتی، پیام میتواند وضعیت سایت و مالک آن را آشکار کند؛ پس در پیادهسازی عمومی باید مخاطب، کمینهسازی داده و نگهداری سوابق بررسی شود. این ملاحظات تحریریهاند و منبع جزئیات دادهها را نمیدهد. اعداد خطاهای Chrome نیز نباید برای تشخیص وضعیت امروز یا سرزنش کاربر به کار روند؛ چکیده فقط یافته همان مطالعه را گزارش میکند.
مزایا و محدودیتهای این مدل
مزایا: ترکیب مهندسی و پژوهش تجربی، تصمیم امنیتی را قابلاندازهگیری میکند؛ دیدن کلاینت، شبکه، سرور و توسعهدهنده مانع راهحل تکبعدی میشود؛ و آموزش مهندسان ظرفیت دفاعی را از یک فرد به سازمان منتقل میکند. پیوند مدیریت Chrome با Project Zero نیز، در تحلیل ما، امنیت را از پژوهش تا مقیاس اجرا دنبال میکند.
محدودیتها: دو صفحه، شرح شغلی کامل، تاریخچه تغییر نقشها، سیاست افشا یا جزئیات Chrome را ارائه نمیکنند. Research شش عنوان قابلمشاهده را با چکیده یا اطلاعات کتابشناختی نشان میدهد و وبلاگ ۱۱ مطلب فهرست میکند؛ اینها رزومه کامل نیستند. عنوان مدیریتی هم به معنی انجام شخصی همه کارهای فنی نیست. در این پرونده CVE یا CVSS اعلام نشده است.
کاربردهای عملی مجاز: راهنمای گامبهگام دفاعی
این راهنما «تحلیل تحریریه» است و دستور داخلی گوگل محسوب نمیشود.
۱. دامنه را مجاز کنید: مالک، سامانه، محیط آزمایشی و زمان تست را ثبت کنید؛ بدون اجازه اسکن نکنید.
۲. مشاهده کنید: HTTPS، گواهی، زنجیره اعتماد، انقضا و علتهای قابل مشاهده خطا را در محیط کنترلشده بررسی کنید و داده هویتی کاربران را وارد گزارش نکنید.
۳. علت را از علامت جدا کنید: هشدار مرورگر را حمله قطعی نگیرید؛ کلاینت، شبکه، سرور و گواهی را جداگانه بررسی کنید. این رویکرد با یافته گزارششده درباره سهم علتهای سمت کاربر و شبکه همراستاست، اما نسخهبرداری از روش مطالعه نیست.
۴. اثر را اولویتبندی کنید: محرمانگی، تمامیت، دسترسی، داراییهای درگیر و احتمال تکرار را ثبت کنید. CVSS تولید نکنید مگر داده و ارزیابی رسمی وجود داشته باشد.
۵. اصلاح را آزمایش کنید: پیکربندی صحیح را در محیط آزمایشی اعمال، هشدار را دوباره بررسی و اثر بر کاربران و سامانههای قدیمی را ثبت کنید.
۶. گزارش مسئولانه بفرستید: خلاصه، شواهد حداقلی، گام بازتولید، اثر، پیشنهاد اصلاح و راه تماس را از مسیر رسمی مالک ارسال کنید؛ داده خصوصی غیرضروری پیوست نکنید.
۷. پس از اصلاح اندازهگیری کنید: نرخ خطا، بازگشت مسئله، تجربه کاربر و پوشش داراییها را مقایسه کنید. اگر اعلان کافی نبود، آموزش و پشتیبانی را نیز در نظر بگیرید؛ این پیشنهاد از جهتگیری مقاله اعلانها الهام میگیرد، نه از دستور رسمی.
چکلیست سردبیری و عملیاتی
- [ ] نقش و ادعای هر فرد با صفحه رسمی یا مقاله مشخص تطبیق داده شده است.
- [ ] واقعیت منبع از تحلیل تحریریه جدا شده است.
- [ ] هیچ تاریخ شخصی، نقلقول، CVE یا امتیاز CVSS بدون منبع افزوده نشده است.
- [ ] مالکیت و اجازه آزمایش پیش از هر بررسی امنیتی روشن است.
- [ ] دادههای شخصی، توکنها و محتوای کاربران در گزارش حذف شدهاند.
- [ ] علتهای کلاینت، شبکه، سرور و گواهی از هم تفکیک شدهاند.
- [ ] اصلاح در محیط آزمایشی و سپس با پایش اثر انجام میشود.
- [ ] اعلان امنیتی قابلفهم و همراه با اقدام پیشنهادی است.
- [ ] برای افشا، مسیر امن و زمانبندی مورد توافق وجود دارد.
- [ ] نتیجه پس از اصلاح با سنجههای روشن ارزیابی میشود.
پرسش و پاسخ
پاریسا تبریز اکنون چه مسئولیتی دارد؟
صفحه وبلاگ او را معاون Chrome و مدیر Project Zero معرفی میکند؛ صفحه Research عنوان VP/GM برای Chrome را به کار میبرد.
آیا او بنیانگذار Project Zero یا نویسنده همه گزارشهای آن است؟
خیر. منابع مجاز فقط مدیریت Project Zero را ذکر میکنند و چنین ادعاهایی را تأیید نمیکنند.
مهمترین پیوند مقالات او و Chrome چیست؟
Research از HTTPS، خطاهای گواهی، شفافیت گواهی و پذیرش HTTPS میگوید و وبلاگ چندین عنوان Chrome را فهرست میکند. پیوند تحلیلی، همزمانی امنیت فنی، تجربه کاربر و مقیاس اکوسیستم است؛ جزئیات محصول را نباید از عنوان حدس زد.
آیا پرونده CVE یا آسیبپذیری مشخصی معرفی میکند؟
خیر. این دو صفحه پروفایل، فهرست پژوهش و فهرست مطالباند و CVE یا CVSS برای این موضوع ارائه نمیکنند.
استفاده مشروع از درسها چیست؟
با اجازه مالک، خطاهای HTTPS را در آزمایشگاه بررسی کنید، علت را از اثر جدا کنید، گزارش کمینه و قابلبازتولید بنویسید، اصلاح را بسنجید و داده حساس را افشا نکنید. این توصیه عمومی است، نه فرایند رسمی گوگل.
نتیجهگیری
روایت مستند پاریسا تبریز، انتقال امنیت از نقش «هکر استخدامشده» و مهندس نرمافزار به پژوهش، آموزش، مدیریت محصول و رهبری تیم است. Research شواهد کار روی HTTPS، شفافیت گواهی، خطاهای Chrome، پذیرش HTTPS و ناشناسسازی را ارائه میکند؛ وبلاگ، مسئولیت Chrome، مدیریت Project Zero و حضور او در مطالب رسمی Chrome را نشان میدهد.
درس رهبری امنیت این است: حفره باید به اصلاح، سنجه و یادگیری تیمی وصل شود؛ امنیت با حریم خصوصی و تجربه کاربر همزمان دیده شود؛ و افشا مسئولانه باشد. ادعا درباره سیاستهای داخلی، تاریخهای شخصی یا قابلیتهای محصول به منابع جداگانه نیاز دارد. این انضباط منبعمحور برای هر تیم محصول و پژوهش روشی مشروع و قابلسنجش است.


