
پل کوخر از چهرههایی است که کارشان تعریف عملی حمله به رمزنگاری را گسترش داد. در نگاه ساده، مهاجم باید فرمول رمز را بشکند یا کلید را حدس بزند. پژوهشهای کوخر نشان داد که اجرای همان فرمول روی سختافزار میتواند اطلاعات دیگری ایجاد کند: مدت محاسبه، مصرف توان و آثار ریزمعماری. این اطلاعات در خروجی رسمی تابع نوشته نمیشوند، اما اگر با داده محرمانه ارتباط داشته باشند، ممکن است امنیت سامانه را تضعیف کنند. به این دسته مسیرها کانال جانبی گفته میشود.
از علاقه به زیستشناسی تا امنیت تراشه
کوخر در زندگینامه رسمی خود نوشته است که در استنفورد زیستشناسی خوانده و ابتدا به دامپزشکی فکر میکرده است. علاقه به رمزنگاری و ارتباط با مارتین هلمن مسیر حرفهای او را تغییر داد. او در Cryptography Research هم پژوهش و هم طراحی صنعتی انجام داد. در معرفی فنی او، تأسیس شرکت زمینه فعالیت است؛ سهم اصلی برای این پرونده، ایدهها و سامانههایی است که طراحی یا تحلیل کرده است، نه اندازه کسبوکار یا جایگاه مدیریتی.
این مسیر یادآور آن است که ورود به پژوهش امنیت همیشه از یک برنامه تحصیلی کاملاً خطی نمیگذرد. با این حال، مهارت تخصصی با علاقه اولیه یکسان نیست. آثار منتشرشده کوخر به تحلیل دقیق رفتار محاسبات و آزمون عملی وابستهاند. برای خوانندهای که به این حوزه علاقه دارد، سند قابل اتکا همان مقالهها و پروژههاست؛ روایت جذاب تغییر رشته باید مقدمه شناخت کار فنی باشد، نه جایگزین آن.
حمله زمانی و شکاف میان مدل و اجرا
کار کوخر درباره حملات زمانی نشان داد که اختلافهای کوچک در زمان محاسبه میتوانند با بخشهایی از راز ارتباط داشته باشند. یک پیادهسازی ممکن است بسته به مقدار داده یا شاخهای از محاسبه، مسیر متفاوتی طی کند. در چنین وضعی، مسئله لزوماً ضعف ریاضی RSA یا دیفی–هلمن نیست؛ مسئله این است که اجرای الگوریتم چیزی بیش از خروجی مورد انتظار آشکار میکند. این تمایز برای فهم درست خبرهای امنیتی ضروری است.
از این پژوهش نباید نتیجه گرفت که هر اختلاف زمانی بلافاصله به بازیابی کلید منجر میشود. امکان حمله به میزان نویز، تعداد مشاهدهها، کنترل مهاجم و ساختار پیادهسازی بستگی دارد. ارزش روش در تبدیل یک نشانه ظاهراً فرعی به موضوعی قابل اندازهگیری و تحلیل است. به همین دلیل، طراحی با رفتار زمانی مستقل از راز به یکی از دغدغههای مهم مهندسی رمزنگاری تبدیل شد، هرچند اثبات چنین رفتاری روی سختافزار واقعی همچنان نیازمند دقت است.
تحلیل تفاضلی توان
مقاله Differential Power Analysis با نام کوخر، جاشوا جف و بنجامین جون منتشر شد. این کار به ارتباط میان مصرف توان تراشه و محاسبات داخلی میپردازد. در سطح مفهومی، مصرف برق دستگاه صرفاً هزینه انرژی نیست؛ میتواند اثری از فعالیت آن باشد. پژوهشگران نشان دادند که تحلیل آماری مشاهدهها میتواند از اطلاعات ظاهراً پراکنده نتیجهای درباره داده محرمانه استخراج کند. سهم همکاران باید در روایت این دستاورد حفظ شود.
پیام دفاعی مقاله نیز مهم بود: محیط محاسبه واقعی کاملاً بسته و بینشت نیست. طراح الگوریتم، نویسنده نرمافزار و مهندس سختافزار باید فرضهای یکدیگر را بشناسند. کوخر در صفحه پروژههایش از توسعه روشهای مقابله با کانال جانبی و طراحی هستههای سختافزاری امنیتی نیز سخن میگوید. بنابراین کارنامه او فقط کشف حمله نیست؛ تلاش برای ساختن مرزهای حفاظتی مناسبتر نیز در آن دیده میشود.
Deep Crack و محدودیت توان محاسباتی
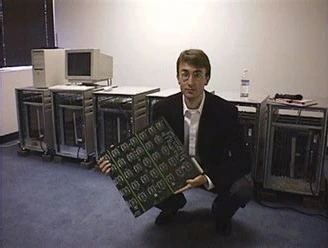
کوخر در طراحی ماشین جستوجوی کلید Deep Crack نیز نقش رهبری فنی داشت. هدف این پروژه نشان دادن محدودیت امنیتی DES در برابر جستوجوی فراگیر بود. این موضوع از حمله کانال جانبی متفاوت است: در اینجا مسئله ظرفیت محاسبه برای بررسی فضای کلید است، نه استخراج نشانه از اجرای یک دستگاه هدف. کنار هم قرار دادن این دو پروژه نشان میدهد که ارزیابی امنیت باید چند مسیر مستقل شکست را در نظر بگیرد.
یک الگوریتم ممکن است از نظر ساختار تحلیلی مشکل آشکاری نداشته باشد، اما طول کلیدش در برابر امکانات عملی کافی نباشد. همچنین الگوریتمی با فضای کلید بزرگ ممکن است با پیادهسازی نادرست آسیب ببیند. این دو گزاره ساده، دلیل اهمیت نگاه چندلایه را روشن میکنند. نام یک استاندارد یا قدمت استفاده از آن بهتنهایی تضمین مناسبی برای ادامه استفاده نیست؛ فرضهای امنیت باید با تغییر توان سختافزار و شناخت حملهها بازبینی شوند.
Spectre و درس ماندگار
کوخر یکی از کاشفان Spectre بود؛ وبسایت رسمی پژوهش، کشف مستقل توسط او و یان هورن و همکاری چند پژوهشگر دیگر را توضیح میدهد. این خانواده از ضعفها به اجرای حدسی و آثار قابل مشاهده آن مربوط است. نکته بنیادی این بود که بازگرداندن وضعیت معماری پس از حدس اشتباه، الزاماً همه آثار ریزمعماری را پاک نمیکند. نباید این دستاورد را با Meltdown یکی دانست یا تمام کار گروهی را به یک نفر نسبت داد.
جایگاه کوخر در تاریخ امنیت از همین پیوستگی میآید: بررسی فاصله میان آنچه سامانه قرار است نشان دهد و آنچه در عمل قابل مشاهده است. برای مهندس امروز، میراث او دعوت به سنجش فرضهاست. امنیت به صحت پاسخ محدود نیست؛ نحوه تولید پاسخ نیز اهمیت دارد. مقالههای او نشان میدهند که یک جزئیات فیزیکی یا زمانی، اگر درست مدلسازی شود، میتواند به پرسشی بنیادی درباره طراحی یک سامانه تبدیل شود.


