
مقدمه: مسئلهای فراتر از نگهداری چند متغیر محیطی
در بسیاری از تیمها، «راز» (Secret) هنوز در فایل .env، تنظیمات پایپلاین یا حتی متن کد جابهجا میشود. این الگو در نمونهسازی سریع قابل فهم است، اما در مقیاس سازمانی دو مشکل همزمان میسازد: محل نگهداری اعتبارنامهها پراکنده میشود و مشخص نیست کدام ماشین، سرویس یا انسان به کدام مقدار دسترسی دارد. Infisical یک سکوی متنباز برای مدیریت رازهاست که در صفحه رسمی مدیریت راز، API key، اعتبارنامه پایگاهداده و پیکربندی برنامه را از توسعه محلی تا تولید متمرکز میکند. مخزن رسمی GitHub نیز پروژه را وسیعتر، بهعنوان زیرساخت امنیتی برای رازها، گواهیها، کلیدها، دسترسی ممتاز و دسترسی عاملهای هوش مصنوعی معرفی میکند.
این بررسی برای IROSG معرفی عملی است، نه ممیزی یا توصیه خرید. واقعیت منبع از پیشنهاد تحریریه جدا شده است. مبنا منابع مشاهدهشده تا ۸ نوامبر ۲۰۲۶ است؛ CVE یا امتیاز CVSS برای Infisical در آنها اعلام نشده است.
Infisical دقیقاً چه چیزی را حل میکند؟
منبع رسمی، مدیریت راز را چرخهای از ذخیرهسازی، مدیریت و رساندن مقدار محرمانه به برنامه میداند. یک پروژه میتواند API key، رمز پایگاهداده یا پیکربندی را نگه دارد و بر اساس محیط و مسیر تحویل دهد. محیطها معمولاً توسعه، آزمون و تولید هستند؛ نام یکسان متغیر نباید به معنای مقدار یکسان باشد. تفکیک محیط، خطای انسانی را کمتر میکند و اعتبارنامه آزمایشی را از تولید جدا نگه میدارد.
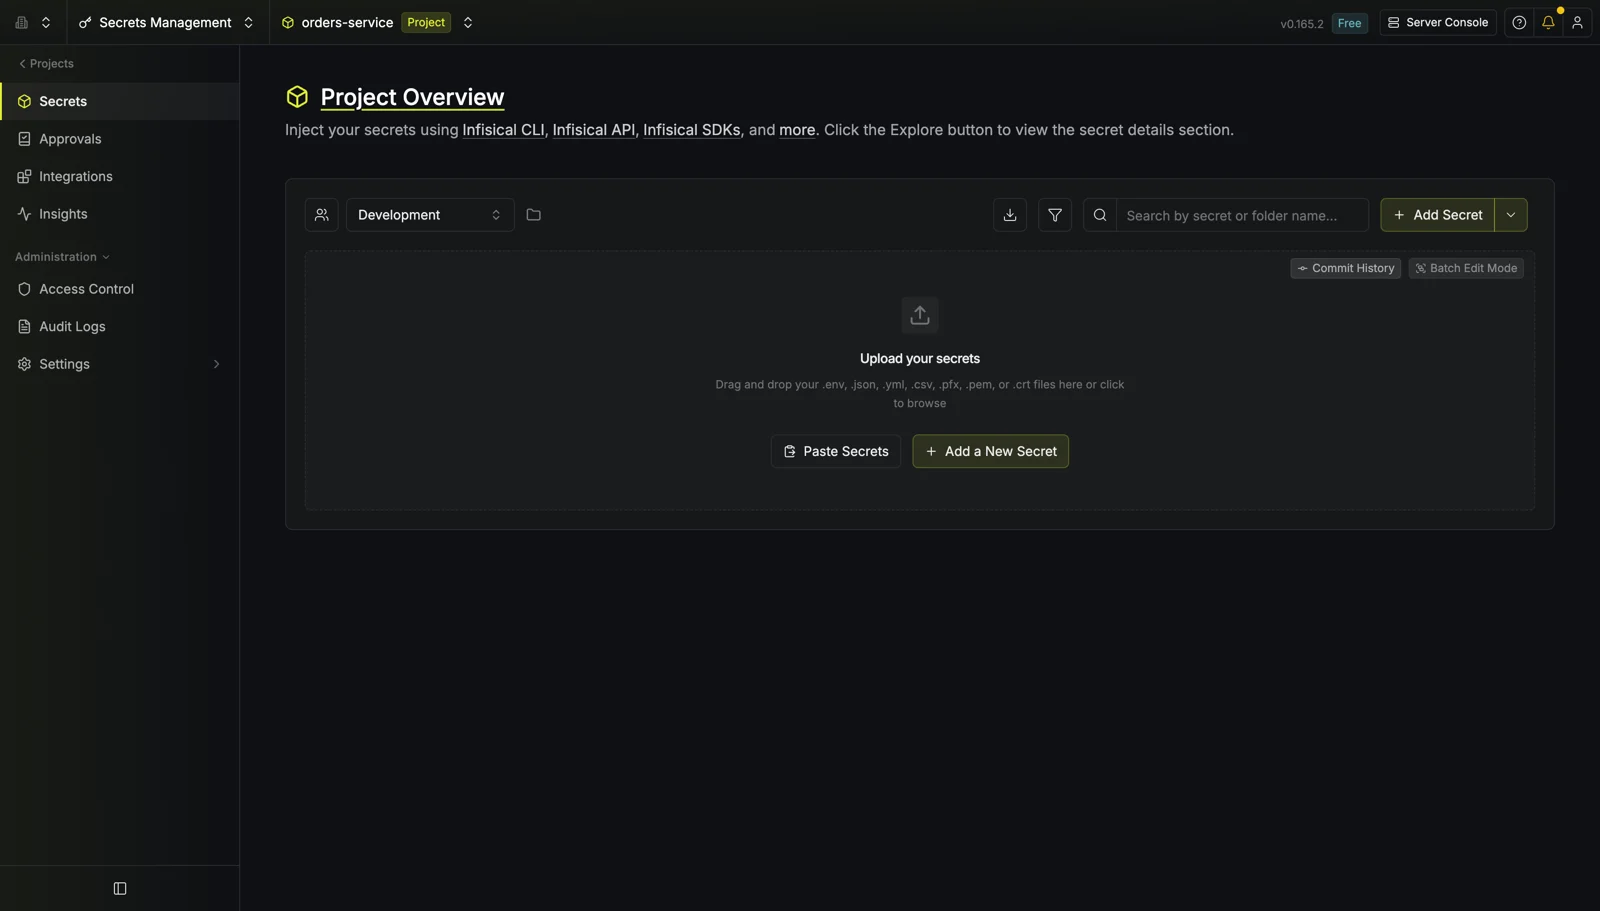
مخزن رسمی برای این لایه، داشبورد پروژه، نسخهبندی راز، بازیابی نقطهای در زمان، چرخش دورهای و راز پویا را فهرست میکند. همچنین Secret Syncs میتواند مقدارها را به مقصدهایی مانند GitHub، Vercel و AWS همگام کند. پس Infisical فقط دفترچه رمز نیست، بلکه سطح کنترل نگهداری و انتشار است. بااینحال هر مقصد sync کپی یا مسیر دسترسی تازه میسازد و مالکیت و حذف آن هنگام خروج باید روشن باشد.
معماری مفهومی و مسیر تحویل راز
اجزای اصلی
معماری را میتوان چهار نقش دانست: مخزن مرکزی با مدل پروژه/محیط/پوشه؛ هویت کاربر یا ماشین؛ لایه مجوز بر پایه نقش، مسیر و محیط؛ و کانال تحویل مانند CLI، SDK، API، Agent، CI/CD یا Kubernetes. صفحه مدیریت راز همین کانالها را برای رساندن راز به برنامه و زیرساخت ذکر میکند.
README روشهای Kubernetes، GCP، Azure، AWS، OIDC و Universal Auth را برای هویت ماشین فهرست میکند. برداشت تحریریه این است که شناسه سرویس باید با محیط اجرا پیوند داشته باشد، نه با API key ثابتی که در چند پایپلاین کپی شده است. جزئیات هر روش را باید از راهنمای رسمی همان روش گرفت.
دامنه سیاست و کمینهسازی دسترسی
مخزن رسمی از کنترل دسترسی برای کاربران و هویتهای ماشین، RBAC، امتیازهای اضافی، دسترسی موقت، درخواست دسترسی و گردشکار تأیید نام میبرد. صفحه مدیریت راز نیز نقشهای سطح پوشه، قواعد اعتبارسنجی، گردشکار تأیید و درخواست دسترسی را معرفی میکند. کنار هم گذاشتن این قابلیتها یک الگوی کمینهسازی دسترسی میسازد: هویت سرویس فقط پروژه لازم، فقط محیط لازم و فقط مسیر لازم را بخواند؛ نوشتن، حذف، چرخش یا مشاهده تاریخچه جداگانه مجوز بگیرد.
اینجا «policy scope» یا دامنه سیاست از نقش کلی مهمتر میشود. تحلیل تحریریه: مدیر توسعه نباید خودکار راز تولید را ببیند و هویت آزمایشی نباید پوشههای نامرتبط را بخواند. دامنه را کوچک تعریف و با اجرای واقعی آزمایش کنید؛ دسترسی موقت را به مجوز دائمی تبدیل نکنید.
انتشار در CI/CD، برنامه و Kubernetes
برای توسعه محلی، README، CLI را وسیله تزریق راز معرفی میکند. در CI/CD، بهجای مقدار واقعی در YAML، پایپلاین باید با هویت ماشین احراز شود و راز را هنگام اجرا بگیرد. ادغامهای GitHub Actions، GitLab CI/CD و Jenkins در فهرست رسمی آمدهاند؛ این الگو فایل build را قابل بازبینی نگه میدارد، بیآنکه مقدار محرمانه وارد مخزن شود.
در برنامه سه انتخاب مفهومی وجود دارد: تزریق بدون تغییر منطق با Agent، دریافت با SDK، یا API/CLI در زمان اجرا. Agent تغییر کمتری در کد میخواهد؛ SDK و API کنترل بیشتری میدهند اما چرخه عمر توکن و خطا بر عهده تیم است. هیچکدام مانع ثبت مقدار در log، trace یا پیام خطا نمیشود.
برای Kubernetes، README، Kubernetes Operator را راه رساندن راز به workloadها و reload خودکار استقرارها معرفی میکند. اپراتور جایگزین طراحی دسترسی نیست: هویت آن باید فقط namespace، پروژه، محیط و مسیر لازم را ببیند. مشخص کنید برنامه تغییر راز را بدون restart میپذیرد یا rollout لازم دارد؛ رفتار نسخه و استقرار را خودتان آزمون کنید.
چرخش، راز پویا و API key
چرخش (Rotation) یعنی جایگزینی زمانبندیشده اعتبارنامه؛ صفحه رسمی بر تعویض بدون شکاف توقف اعتبار قدیمی تأکید میکند و README PostgreSQL، MySQL و AWS IAM را مثال میزند. برای API key، مصرفکننده باید مقدار جدید را بگیرد و کلید قبلی بهموقع لغو شود. منبع حاضر برای سازمان شما دوره مشخصی تعیین نمیکند؛ ترتیب فعالسازی را آزمایش کنید.
راز پویا با چرخش فرق دارد: README آن را اعتبارنامه موقتِ تولیدشده هنگام نیاز برای نمونههایی مانند PostgreSQL، MySQL و RabbitMQ میخواند. چرخش نسخه تازه یک راز پایدار است، اما راز پویا دسترسی کوتاهعمر میدهد. برای اتصال طولانی، انقضای lease باید در connection pool و retry دیده شود؛ این بخش تحلیل عملی است.
مشاهده، تاریخچه، ممیزی و پشتیبان
صفحه مدیریت راز از تاریخچه راز و بازگردانی راز یا محیط به وضعیت پیشین میگوید؛ README نیز نسخهبندی و بازیابی نقطهای در زمان را فهرست میکند. این قابلیتها برای تشخیص تغییر و بازگشت کنترلشده مفیدند، اما پشتیبان مستقل نیستند. تحلیل تحریریه: مشخص کنید چه کسی restore میکند، رویداد کجا ثبت میشود و آیا نسخه قدیمی پس از افشای کلید واقعاً بیاعتبار شده یا فقط دوباره قابل مشاهده است.
README، Audit logs را ثبت هر اقدام و جریان رخداد به لاگ خارجی معرفی میکند؛ صفحه مدیریت راز نیز insight، webhook و event subscription را برای تغییرات نام میبرد. این رخدادها را به پایش وصل کنید، اما retention، دسترسی و پاکسازی داده را جداگانه سیاستگذاری کنید. لاگ نباید مقدار راز یا header احراز هویت را چاپ کند.
پشتیبان شامل داده و رازهای لازم برای بازگردانی است. نسخهبندی برای recovery مفید است، اما شکست API، پایگاهداده، شبکه و مقصدهای sync را تمرین کنید. اگر API هنگام استقرار پاسخ ندهد، پیشنهاد تحریریه برای رازهای امنیتی fail closed است، مگر آنکه مالک ریسک fallback را بپذیرد. fallback نباید راز دائمی در image یا repository باشد.
خودمیزبانی، Cloud و مدل مجوز
مخزن رسمی دو مسیر شروع را کنار هم میگذارد: Infisical Cloud و استقرار on-premise. README میگوید برای اجرای محلی Git و Docker لازم است و نمونه اجرای Docker Compose و ساخت حساب روی localhost را نشان میدهد. همچنین صراحتاً میگوید مخزن تحت مجوز MIT منتشر شده است، بهجز پوشههای ee که قابلیتهای Enterprise و نیازمند مجوز Infisical را دربر میگیرند. نتیجه دقیق این است که «open source» را نباید مساوی «همه قابلیتهای تجاری بدون محدودیت» دانست. پیش از انتخاب، ماتریس قابلیت، مجوز، پشتیبانی و مسیر ارتقا را با وضعیت واقعی نسخه خود مقایسه کنید؛ منبع حاضر شماره نسخه یا سقف یک پلن خاص را اعلام نمیکند.
خودمیزبانی کنترل محل داده و شبکه را بیشتر میکند، اما مسئولیت image، bootstrap، پایگاهداده، TLS، بهروزرسانی، backup و بازیابی با تیم شماست. Cloud عملیات زیرساختی کمتری میخواهد، ولی وابستگی سرویس و قرارداد را وارد مدل تهدید میکند. هیچکدام بدون هویت و پشتیبان آزموده خودبهخود امن نیستند.
مقایسه مفهومی با Vault و رازهای Cloud Native
مقایسه باید «طبقه محصول» را جدا کند. Vault سامانهای تخصصی برای نگهداری و صدور راز است؛ Kubernetes Secrets شیء بومی رساندن داده به workloadهاست؛ AWS Secrets Manager و Azure Key Vault مخزنهای مدیریتشده ابریاند. منابع رسمی، Infisical را سکویی برای رازها، هویت ماشین، کنترل دسترسی، تحویل چندمسیره و sync معرفی میکنند.
تفاوت مفهومی با Kubernetes Secret این است که Kubernetes بهتنهایی سازماندهی چند محیط، گردشکار و اتصال بین ابزارها را کامل نمیکند؛ Infisical میتواند لایه مرکزی و Kubernetes مصرفکننده باشد. README، sync به HashiCorp Vault را هم در مقصدها نشان میدهد؛ این نشانه همزیستی ممکن است، نه برتری مطلق. معیار تصمیم باید هویت ماشین، خودمیزبانی، تنوع محیط، چرخش، ممیزی، مهارت و هزینه نگهداری باشد.
راهنمای گامبهگام استقرار دفاعی
۱. دارایی را فهرست کنید. API key، رمز پایگاهداده، توکن سرویس و کلید امضا را از تنظیمات غیرمحرمانه جدا کنید. هر راز مالک، مصرفکننده، محیط و روش لغو داشته باشد.
۲. مدل محیط بسازید. توسعه، آزمون و تولید را جدا کنید؛ نامگذاری ثابت، اما مقدارها مستقل باشند. مسیرهای پوشه را بر اساس تیم یا سرویس تعریف کنید.
۳. هویت ماشین را انتخاب کنید. روش رسمی را با محیط واقعی هماهنگ کنید؛ برای CI/CD، اگر پشتیبانی میشود، هویت کوتاهعمر یا فدرهشده را بر کلید مشترک ترجیح دهید.
۴. دامنه حداقلی بدهید. خواندن را از نوشتن و مدیریت جدا کنید؛ برای production، approval، access request یا دسترسی موقت بگذارید. سرویس نباید همه پوشهها را بخواند.
۵. مسیر تحویل را آزمایش کنید. در local از CLI، در برنامه از SDK/API یا Agent، در Kubernetes از Operator و در پایپلاین از integration مستند استفاده کنید. مقدار را در artifact یا log چاپ نکنید.
۶. چرخه تغییر را تمرین کنید. API key آزمایشی را نسخهبرداری، reload و سپس لغو کنید. شکست شبکه، زمان قطع، retry و پاسخ API ناموفق را ثبت کنید.
۷. مشاهده و بازیابی را فعال کنید. Audit log، webhook یا event subscription را به پایش وصل کنید؛ restore نقطهای و backup را در محیط جدا تمرین کنید. لاگ و backup حساساند.
۸. نشت را جستوجو کنید. README اسکن مخزن، تاریخچه Git، فایلها و pre-commit hook را با CLI معرفی میکند. کلید افشاشده را revoke/rotate کنید؛ حذف خط کافی نیست.
محدودیتها و ریسکهای واقعی
تمرکز مرکزی سطح حمله متمرکز هم میسازد: خطای مجوز، توکن ماشین، sync اشتباه یا دسترسی مدیر اثر گسترده دارد. CLI و Agent مقدار را به فرایند میرسانند؛ memory dump، debug log و crash report باید در threat model باشند. خودمیزبانی نیز تیمی میخواهد که ارتقا و backup را اجرا کند. نسخهبندی جایگزین revoke نیست.
مزیتها شامل یکپارچهسازی محیطها، کاهش hardcode، هویت ماشین، دامنهبندی، تحویل چندمسیره، rotation، dynamic secrets، اپراتور Kubernetes، اسکن نشت و انتخاب Cloud یا self-hosting است. هیچ قابلیت فهرستشدهای مصرف امن راز را تضمین نمیکند؛ مالکیت، پاسخ به رخداد و آزمون شکست همچنان لازم است.
چکلیست انتشار برای تیم امنیت
- [ ] هیچ راز production در کد، image، فایل نمونه یا خروجی CI نیست.
- [ ] برای هر سرویس، مالک، محیط، مسیر و مصرفکننده ثبت شده است.
- [ ] احراز هویت ماشین با یک هویت اختصاصی و دامنه محدود انجام میشود.
- [ ] خواندن، نوشتن، چرخش، restore و مدیریت دسترسی نقشهای جدا دارند.
- [ ] مسیر تحویل و رفتار reload در local، CI/CD و Kubernetes آزمایش شده است.
- [ ] rotation، revoke و شکست API بدون چاپ مقدار تمرین شده است.
- [ ] audit log و رخدادهای تغییر به پایش مناسب میرسند.
- [ ] backup و بازیابی در خودمیزبانی، با کنترل دسترسی، آزمایش شدهاند.
- [ ] مقصدهای Secret Sync و کپیهای ایجادشده فهرست و بازبینی میشوند.
- [ ] وضعیت MIT، بخشهای
ee، Cloud، on-premise و نیاز پشتیبانی پیش از خرید روشن است. - [ ] در صورت مشاهده آسیبپذیری، گزارش عمومی GitHub یا فروم انتخاب اول نیست؛ README مسیر افشای خصوصی را توصیه میکند.
پرسشهای متداول
آیا Infisical فقط برای API key است؟
خیر. صفحه رسمی API key، اعتبارنامه پایگاهداده و پیکربندی را مثال میزند و README راز پویا، نسخهبندی، چرخش، گواهی و کلید را هم نام میبرد.
آیا باید Kubernetes Secrets را حذف کنیم؟
نه لزوماً. Infisical میتواند منبع مرکزی و Operator مسیر تحویل Kubernetes باشد؛ تصمیم به مدل تهدید و پایداری بستگی دارد و مقدار ذخیرهشده در مقصد همچنان کنترل میشود.
اگر API Infisical قطع شود چه کنیم؟
رفتار fail closed، timeout و بازگشت سرویس را از پیش تعیین کنید. cache یا fallback فقط با عمر محدود و تأیید مالک ریسک پذیرفتنی است؛ راز دائمی در مخزن، image یا CI variable راهحل نیست.
آیا rotation بهتنهایی امنیت را تضمین میکند؟
خیر. rotation باید با کمینهسازی دسترسی، تشخیص نشت، لغو کلید قدیمی و آزمون مصرفکننده همراه باشد. اگر راز در log یا مقصد دیگری کپی شده باشد، تعویض مقدار همه مسیرهای افشا را پاک نمیکند.
متنباز بودن چه معنایی برای انتخاب دارد؟
مخزن رسمی MIT را برای بخش اصلی، بهجز پوشههای ee با قابلیتهای Enterprise و نیازمند مجوز، اعلام میکند. پشتیبانی، قابلیت تجاری، هزینه عملیات و ارتقا را جداگانه ارزیابی کنید.
نتیجهگیری
Infisical را میتوان صفحه کنترل چرخه عمر راز دانست: راز در پروژه و محیط مناسب مینشیند، هویت ماشین با دامنه محدود آن را میگیرد و CLI/SDK/Agent، CI/CD یا Kubernetes تحویل میدهند. نسخهبندی، rotation، dynamic secret، اسکن نشت و audit کنترلهای پیرامونیاند؛ ارزش محصول در حذف پراکندگی و قابلردیابی کردن دسترسی است.
با یک سرویس کمخطر و محیط غیرتولیدی آغاز کنید؛ خطا، restore، revoke و reload را مستند و سپس دامنه را مرحلهای گسترش دهید. میان Cloud، self-hosting، Vault یا راهکار بومی ابر بر پایه هویت ماشین، حریم داده، ممیزی و ظرفیت تیم تصمیم بگیرید. امنیت نهایی به فرایند و پیکربندی شما وابسته است.


