چرا VeraCrypt؟
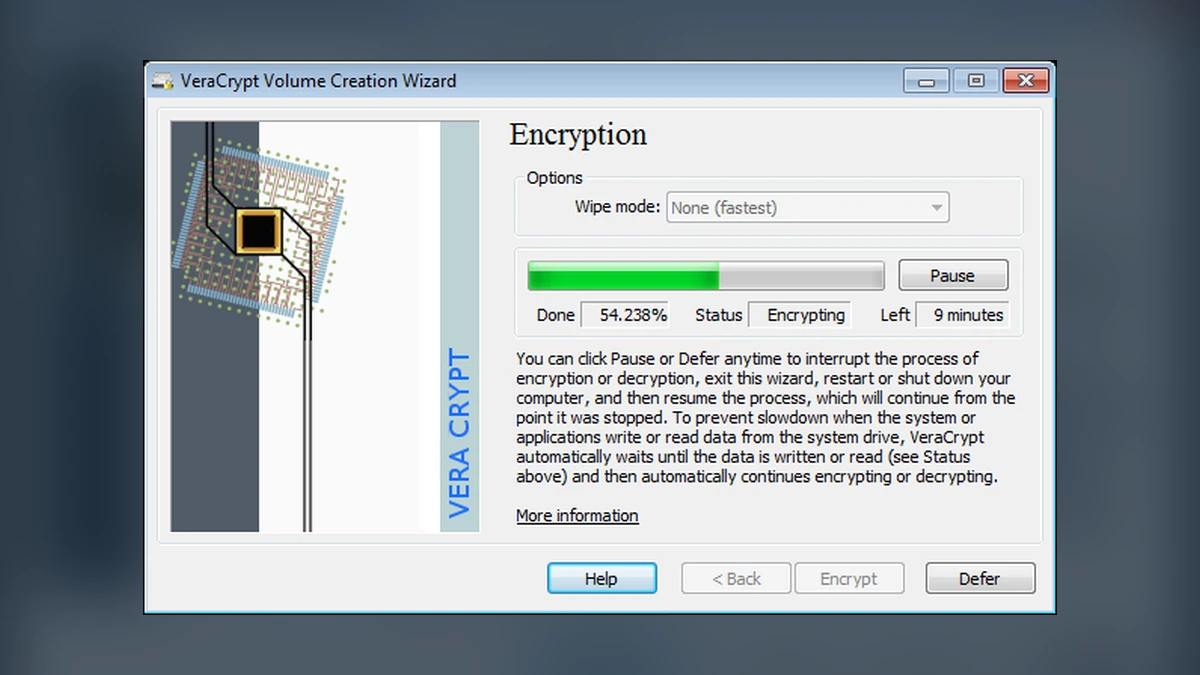
VeraCrypt برای ایجاد volume رمزگذاریشده و رمزگذاری دیسک/پارتیشن استفاده میشود. پروژه برای امنیت نرمافزار توصیه میکند کاربران فایلها را از صفحه رسمی دانلود نگه دارند تا نسخه قدیمی یا غیرقابلاعتماد دریافت نشود. مدیریت recovery و backup قبل از رمزگذاری سیستم ضروری است.
دریافت امن
برای دانلود از دکمه «دانلود رسمی» همین صفحه استفاده کنید. IROSG فایل installer این نرمافزار را mirror نمیکند تا کاربر همیشه به نسخه و signature رسمی سازنده دسترسی داشته باشد.
استفاده مسئولانه
در ابزارهای تحلیل، اسکن و Penetration Testing، Scope و مجوز روشن بخشی از کار فنی است. تنظیمات و رفتار ابزار را ابتدا در Lab بررسی کنید و سپس در محیط Production بهکار ببرید.
رمزگذاری از چه چیزی محافظت میکند؟
VeraCrypt برای محرمانه نگه داشتن داده ذخیرهشده طراحی شده است. پرسش آغازین این است که چه تهدیدی مد نظر دارید: گم شدن حافظه قابل حمل، دسترسی فرد دیگر به فایل خام یا سرقت دستگاه خاموش؟ این سناریوها با بدافزاری که هنگام باز بودن حجم در حساب شما اجرا میشود یکسان نیستند. وقتی حجم باز و فایلها در دسترس برنامهاند، نرمافزار دارای مجوز میتواند آنها را بخواند. بنابراین رمزگذاری دیسک جای حفاظت سیستمعامل، بهروزرسانی و کنترل دسترسی حساب را نمیگیرد؛ اینها لایههای مکملاند.
برای مثال، یک پژوهشگر میخواهد نسخهای از داده کاری را روی حافظه همراه نگه دارد. یک حجم رمزگذاریشده میتواند در صورت گم شدن حافظه، خواندن مستقیم داده را دشوار کند. اما اگر همان فایلها در پوشه موقت برنامه یا نسخه پشتیبان بدون رمز باقی مانده باشند، هدف کامل نشده است. پیش از انتخاب گزینههای رمزنگاری، مسیرهای کپی داده را فهرست کنید. محرمانگی تنها به ظرف اصلی وابسته نیست؛ نسخههای موقت، خروجی چاپ، همگامسازی ابری و فایلهای بازیابی برنامه نیز باید در مدل استفاده دیده شوند.
ظرف فایل، پارتیشن و رمزگذاری سیستم
حجم میتواند در یک فایل ظرف قرار گیرد یا با روشهای دیگر روی فضای ذخیرهسازی تعریف شود. برای یادگیری اولیه، ظرف کوچک آزمایشی کمخطرتر است، چون میتوان ساخت، باز کردن، بستن و پشتیبانگیری را بدون تغییر ساختار دیسک اصلی تمرین کرد. رمزگذاری سیستم موضوع جداگانهای با پیشنیازهای راهاندازی و بازیابی است و پشتیبانی آن باید برای سیستمعامل و نسخه واقعی بررسی شود. تجربه موفق یک ظرف داده، آمادگی برای تغییر دیسک راهانداز را به تنهایی اثبات نمیکند.
هنگام ساخت ظرف تازه، مسیر باید به فایل جدید اشاره کند. انتخاب فایل موجود به معنی رمزگذاری محتوای آن در جا نیست و میتواند باعث جایگزینی و از دست رفتن آن شود. آموزش رسمی آغاز کار این تفاوت مهم را توضیح میدهد. ابتدا با داده ساختگی تمرین کنید و بعد از فهم چرخه، داده اصلی را منتقل کنید. قبل از هر عملیاتی که ساختار دیسک یا فایل موجود را تغییر میدهد، نسخه پشتیبان قابل بازیابی داشته باشید و نام مقصد را دوباره بررسی کنید.
گذرواژه، فایل کلید و امکان بازیابی
قدرت الگوریتم به تنهایی ضعف گذرواژه را جبران نمیکند. یک عبارت طولانی و غیرقابل حدس که فقط برای همین کاربرد استفاده میشود انتخاب بهتری از الگوی شخصی کوتاه است. اگر از فایل کلید یا تنظیم اضافی استفاده میکنید، آن را بخشی از مواد لازم برای دسترسی بدانید. گم شدن هر جزء ضروری میتواند بازیابی را ناممکن کند. روش نگهداری باید هم در برابر دسترسی غیرمجاز مقاوم باشد و هم در حادثه برای فرد مجاز قابل استفاده بماند. نگه داشتن همه اجزا کنار ظرف، جداسازی مورد انتظار را ضعیف میکند.
برای محیط کاری، مسئله جانشینی نیز مهم است. اگر تنها یک نفر راز را بداند و در دسترس نباشد، داده سازمان ممکن است عملاً از دسترس خارج شود. در مقابل، اشتراک بیقاعده راز بین همه کارکنان محرمانگی را کاهش میدهد. یک روش مصوب برای نگهداری مواد بازیابی و ثبت دسترسی تعریف کنید. این راهنما روش سازمانی خاصی را تحمیل نمیکند، اما آزمون عملی ضروری است: فرد مجاز دیگری باید طبق فرایند، نسخه آزمایشی را باز کند، بدون اینکه راز در پیام یا گزارش عمومی منتشر شود.
چرخه روزمره استفاده از حجم
پس از باز کردن حجم، فایلسیستم آن مانند یک محل ذخیره قابل استفاده در اختیار برنامه قرار میگیرد. فایلها را در همان محل ذخیره کنید و پس از پایان، برنامههای استفادهکننده را ببندید و حجم را به شکل عادی جدا کنید. بیرون کشیدن حافظه هنگام نوشتن میتواند به فایلسیستم آسیب بزند؛ رمزگذاری مانع این نوع خرابی نیست. اگر بستن حجم شکست میخورد، ابتدا برنامه یا فرایندی را که فایل را باز نگه داشته پیدا کنید. اجبار به بستن باید با شناخت خطر از دست رفتن نوشتنهای جاری انجام شود.
در تمرین، یک فایل متنی ایجاد کنید، آن را ببندید، حجم را جدا کنید و دوباره باز کنید. سپس فایل را بخوانید و تغییر کوچک دیگری بدهید. این چرخه ساده نشان میدهد کاربر مراحل پایه را درست انجام میدهد. برای برنامههای پیچیدهتر، بررسی کنید محل ذخیره خودکار و فایل موقت کجاست. ممکن است سند اصلی در حجم رمزگذاریشده باشد اما نسخه بازیابی برنامه در پوشه حساب کاربر باقی بماند. تنظیمات برنامه و سیاست ذخیرهسازی باید با هدف محرمانگی هماهنگ شوند.
پشتیبانگیری با رمزگذاری متفاوت است
رمزگذاری از حذف اشتباه، خرابی دیسک یا باجافزار به تنهایی محافظت نمیکند. ظرف رمزگذاریشده همچنان یک فایل یا مجموعه داده است و میتواند حذف یا خراب شود. نسخه پشتیبان مستقل لازم است و باید روش بازیابی آن آزمایش شود. برای ظرفی که باز و در حال تغییر است، کپی ساده ممکن است تصویری ناسازگار بسازد. روش پشتیبانگیری را با وضعیت حجم و فایلسیستم هماهنگ کنید و در صورت نیاز پس از بستن عادی نسخه بگیرید. معیار موفقیت، امکان باز کردن و خواندن داده از نسخه بازیابیشده است.
نسخه پشتیبان سرآیند و نسخه پشتیبان خود داده دو چیز متفاوتاند. سرآیند میتواند برای بعضی سناریوهای آسیب مرتبط مفید باشد، اما محتوای فایلهای حذفشده را از هیچ بازسازی نمیکند. مواد بازیابی نیز باید با همان دقت داده اصلی حفاظت شوند. در مستند شخصی یا سازمانی، بنویسید هر نسخه چه چیزی را پوشش میدهد و چه چیزی را نه. این تفکیک جلوی انتظار اشتباه در حادثه را میگیرد؛ داشتن یک فایل کوچک بازیابی به معنی داشتن نسخه کامل اسناد نیست.
همگامسازی ابری و کار همزمان
یک ظرف بزرگ ممکن است برای سامانه همگامسازی مانند فایل واحد دیده شود. تغییر کوچک داخل آن میتواند رفتار انتقال متفاوتی نسبت به فایلهای معمول داشته باشد. مهمتر اینکه باز کردن و تغییر همزمان همان ظرف روی دو دستگاه میتواند تعارض ایجاد کند. پیش از استفاده روزمره، مدل همگامسازی و روش حل تعارض را آزمایش کنید. بهتر است چرخه روشن داشته باشید: پایان کار و بستن، تکمیل همگامسازی، سپس باز کردن روی دستگاه دیگر. این ترتیب باید با ابزار و محیط واقعی تطبیق یابد.
در آزمایش، دو نسخه ساختگی را با تغییرهای جدا ایجاد کنید و ببینید سرویس ابری چه نتیجهای میدهد. آیا نسخه متعارض میسازد، یکی را جایگزین میکند یا تاریخچه قابل بازیابی دارد؟ این سؤالها درباره دوام دادهاند و الگوریتم رمزگذاری پاسخ آنها نیست. همچنین اگر سرویس ابری نسخههای قبلی ظرف را نگه میدارد، تغییر گذرواژه فعلی لزوماً نسخه قدیمی ذخیرهشده را بازنویسی نمیکند. سیاست نگهداری تاریخچه باید در برنامه چرخش و حذف داده در نظر گرفته شود.
داده بازشده و امنیت نقطه پایانی
وقتی فایل باز میشود، داده لازم برای پردازش در حافظه و در اختیار برنامه قرار میگیرد. ثبت صفحه، بدافزار، افزونه نامطمئن یا حساب دارای دسترسی میتواند تهدید جداگانهای باشد. بنابراین دستگاهی که برای باز کردن حجم استفاده میشود باید قابل اعتماد باشد. باز کردن داده حساس روی رایانه عمومی فقط به دلیل نصب بودن VeraCrypt تصمیم مناسبی نیست. رمزگذاری در حالت سکون و امنیت هنگام استفاده دو مرحله متفاوتاند و باید هر دو در روش کار پوشش داده شوند.
همچنین خواب، خواب زمستانی و قفل صفحه را با بستن حجم یکی ندانید. رفتار دقیق به سیستمعامل و تنظیمات وابسته است. برای سناریوی گم شدن دستگاه، روش پایان کار را آزمایش کنید و بدانید چه زمانی کلید و داده در اختیار نشست باقی میمانند. این موضوع نیازمند حدس درباره همه سیستمها نیست؛ مستندات رسمی و آزمون دستگاه واقعی را مبنا قرار دهید. اگر هدف حفاظت هنگام حمل است، یک روال مشخص و ساده که کاربر واقعاً انجام میدهد از مجموعه گزینههای پیچیده و فراموششونده مؤثرتر است.
عیبیابی بدون دستکاری نسخه اصلی
اگر حجم باز نمیشود، ابتدا از فایل یا رسانه مشکلدار نسخه مناسب تهیه کنید و روی نسخه کاری بررسی کنید. تلاشهای تصادفی برای تعمیر فایلسیستم یا تغییر سرآیند میتواند امکان بازیابی را کمتر کند. پیام خطا، نسخه نرمافزار، روش ایجاد حجم و تغییرهای اخیر را ثبت کنید. اشتباه در گذرواژه، نبود فایل کلید، خرابی رسانه و ناسازگاری نسخه علتهای متفاوتاند. اینکه همه به شکل «باز نشد» دیده میشوند، دلیل استفاده از یک راهحل واحد نیست.
در پایان دوره آزمایشی، یک آزمون بازیابی کامل اجرا کنید: نسخه پشتیبان را در محل جدا قرار دهید، مواد دسترسی مجاز را فراهم کنید، حجم را باز کنید و چند فایل با محتوای شناختهشده را بخوانید. سپس بستن و حذف امن نسخه آزمایشی را طبق سیاست خود انجام دهید. مستندات رسمی VeraCrypt بخشهای امنیت، پشتیبانگیری و محدودیتها را جدا پوشش میدهد. انتخاب موفق تنها روشن شدن نشان قفل نیست؛ داده باید در برابر دسترسی ناخواسته محافظت شود و در زمان نیاز برای مالک مجاز قابل بازیابی بماند.
انتخاب فایلسیستم داخل حجم
فایلسیستم داخلی باید با اندازه فایلها و سیستمهایی که قرار است حجم را باز کنند هماهنگ باشد. رمزگذاری سازگاری فایلسیستم را به طور خودکار حل نمیکند. پیش از انتقال مجموعه اصلی، یک فایل کوچک و یک فایل نماینده بزرگ را در محیطهای مورد نیاز بخوانید و بنویسید. سپس حجم را عادی ببندید و دوباره باز کنید. اگر استفاده میان چند سیستمعامل لازم است، محدودیت نام فایل، مجوز و ابزار تعمیر را نیز بررسی کنید. چنین آزمایشی از کشف ناسازگاری در سفر یا زمان تحویل داده جلوگیری میکند و نیاز به تغییر عجولانه ساختار حجم پس از پر شدن آن را کاهش میدهد.