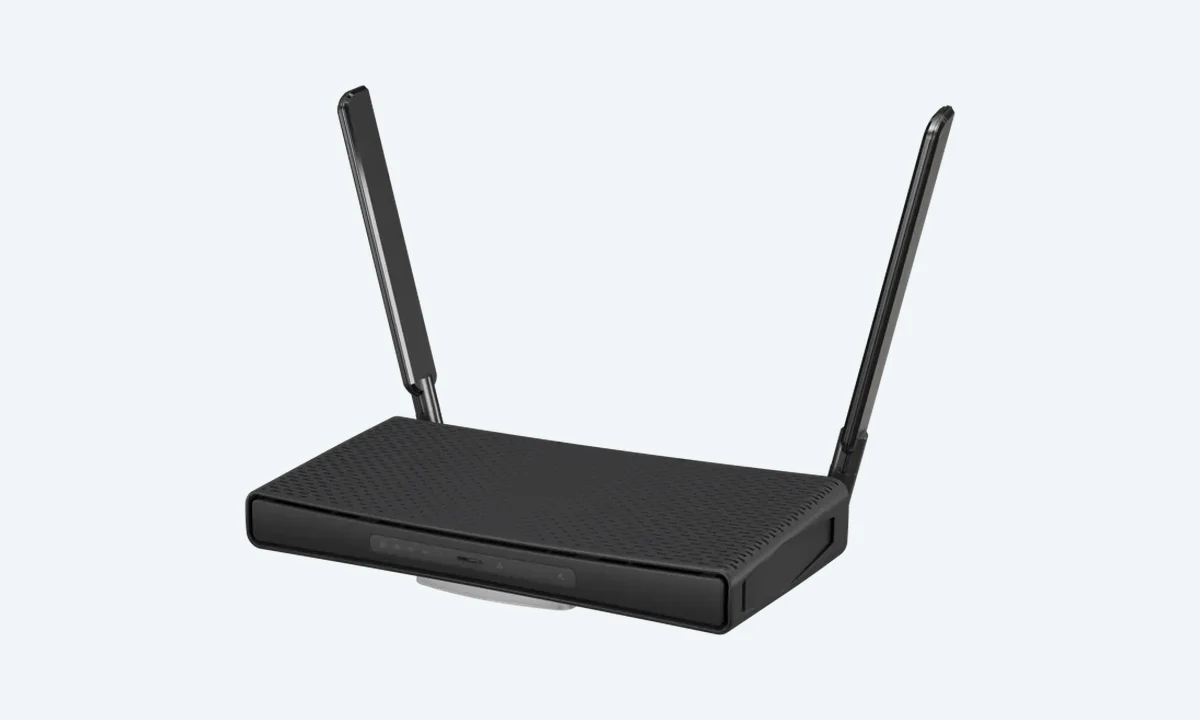
MikroTik hAP ax³؛ روتر Wi-Fi 6 برای شبکه دفتر و آزمایشگاه
صورت مسئله و چرایی اهمیت آن
برای شناخت دقیق «MikroTik hAP ax³؛ روتر Wi-Fi 6 برای شبکه دفتر و آزمایشگاه» ابتدا باید هدف آن را از ابزارها و نامهای پیرامونی جدا کرد. نقطه اصلی این موضوع راهاندازی روتر بیسیم و سیمی با کنترل دقیق VLAN و سیاست دسترسی است. این گزاره تنها هنگامی به تصمیم مهندسی تبدیل میشود که محدوده سامانه، کاربران، دادهها و مسئولیت هر جزء روشن باشد. RouterOS، Wi-Fi 6، Ethernet، firewall، VLAN و VPN را باید در کنار هم دید، نه بهعنوان فهرستی از کلیدواژهها. بسیاری از خطاهای عملی از آنجا آغاز میشوند که تیم نام فناوری را میشناسد ولی قرارداد ورودی و خروجی آن را ثبت نکرده است. متن حاضر یک راهنمای ارزیابی مستقل است؛ ادعاهای مربوط به مشخصات پروژه از مرجع رسمی پیوندشده گرفته شده و سناریوها مثال تحلیلی هستند، نه گزارشی از نصب یا حادثهای که در IROSG رخ داده باشد.
معماری و ارتباط میان اجزا
در نخستین رسم معماری، RouterOS، Wi-Fi 6، Ethernet، firewall، VLAN و VPN را به اجزای قابل مشاهده تقسیم کنید. برای هر جزء باید منشأ داده، مقصد نتیجه، اعتبار هویت و خطای قابل انتظار معلوم باشد. اگر یک جزء از دسترس خارج شد، باقی سامانه نباید بدون ثبت دلیل، داده نامعتبر را همچون پاسخ معتبر بپذیرد. وقتی MikroTik hAP ax³ router در سازمان استفاده میشود، رابطه میان لایه کنترل و لایه اجرا تعیین میکند که تغییر پیکربندی چگونه بر درخواستهای واقعی اثر میگذارد. بهتر است مسیر عادی و مسیر خطا را جدا رسم کنید. این مستند کوچک کمک میکند تیم پشتیبانی بفهمد چه زمانی باید ارتباط شبکه، زمانبند، مجوز یا داده ذخیرهشده را بررسی کند. چسباندن همه این مسئولیتها به یک سرویس معمولاً عیبیابی و ممیزی را دشوار میکند.
جریان داده و نقاط تصمیمگیری
یک جریان آزمایشی از ابتدا تا انتها تعریف کنید: ابتدا درخواست یا نمونه داده وارد میشود، سپس اجزای RouterOS، Wi-Fi 6، Ethernet، firewall، VLAN و VPN طبق قرارداد خود آن را پردازش میکنند و در پایان نتیجه برای مصرفکننده آماده میشود. تصمیمهای مهم این مسیر عبارتاند از اینکه چه دادهای پذیرفته میشود، چه خطایی قابل تکرار است و نتیجه چه زمانی معتبر تلقی میشود. مدیر شبکه یک SSID مهمان جدا از شبکه مدیریت میسازد و دسترسی را آزمون میکند نمونه مناسبی برای بحث است، اما باید آن را با داده آزمایشی و بدون اعتبارنامه اصلی اجرا کرد. در هر گام شماره درخواست یا شناسه اجرای مستقل نگه دارید. بدون شناسه مشترک، اگر نتیجه دیر برسد یا با انتظار فرق داشته باشد، تیم نمیتواند تفاوت خطای پردازش با تأخیر انتقال یا قدیمی بودن نسخه داده را تشخیص دهد.
پیشنیازها و فرضهای اجرایی
قبل از فعالکردن MikroTik hAP ax³ router در محیط عملیاتی، وضعیت شبکه، نسخه اجزا، ظرفیت و نقش دسترسی را مستند کنید. وجود یک راهنمای نصب عمومی به معنی مناسب بودن همان گزینهها برای همه محیطها نیست. پیشنیازهایی مانند دسترسی API، رمز، وابستگی بسته یا نوع سختافزار باید با معماری واقعی تطبیق داشته باشند. اگر در این مرحله اختلافی دیده شود، زمان مناسبی برای تغییر طرح است؛ رفع آن پس از ورود داده واقعی دشوارتر خواهد بود. راهاندازی روتر بیسیم و سیمی با کنترل دقیق VLAN و سیاست دسترسی زمانی نتیجه درست میدهد که شرایط پایه برقرار باشد. برای اطمینان، یک چکلیست کوتاه شامل نسخه، مالک تغییر، روش آزمایش و روش بازگشت بسازید. این چکلیست نباید فقط بر موفقیت اجرای فرمان تکیه کند؛ سلامت سرویس نیز باید بررسی شود.
سناریوی نمونه و معیار موفقیت
سناریوی مدیر شبکه یک SSID مهمان جدا از شبکه مدیریت میسازد و دسترسی را آزمون میکند را به چند آزمون مستقل بشکنید. نخست حالت عادی را با ورودی مشخص ثبت کنید، سپس یک شرایط مرزی مانند قطع ارتباط، داده ناقص یا افزایش تعداد درخواستها را در محیط مجاز ایجاد کنید. خروجی باید قابل مقایسه باشد و به ثبت زمان و نسخه اجرا وابسته بماند. صفحه رسمی MikroTik و مشخصات hAP ax³ برای چنین بررسیای مهم است. اگر فقط تصویری از صفحه موفق ارائه شود، نه پایداری سیستم مشخص میشود و نه خطاهای پنهان. معیار پذیرش باید پیشاپیش تعیین گردد: چه پاسخ یا انحرافی مجاز است، چه مدت تأخیر پذیرفتنی است و چه کسی نتیجه را تأیید میکند. بعد از آزمون، وضعیت به حالت اولیه بازگردانده و تفاوتها مستند شوند.
مدل تهدید و مرز اعتماد
موضوع فنی بدون شناخت مرز اعتماد ناقص میماند. در MikroTik hAP ax³ router باید مشخص شود کدام ورودی از کاربر، شبکه، مخزن یا قطعه بیرونی میرسد و کدام قسمت مجاز است آن را اجرا یا ذخیره کند. یکی از خطرهای مهم، تنظیم پیشفرض ناامن، مدیریت از WAN و بهروزرسانی عقبافتاده است. برای کاهش احتمال آن، اصل حداقل اختیار، اعتبارسنجی ورودی و جداسازی محیط باید در نقطه تصمیمگیری اعمال شود. اعتماد به نام یک سرویس یا داخلی بودن آدرس شبکه بهتنهایی کافی نیست. ثبت هویت عامل اجراکننده و دلیل اعطای دسترسی، امکان بازبینی را فراهم میکند. اقدامات دفاعی این بخش توصیه مهندسی هستند و نباید بهعنوان ادعای کشف نقص قطعی در نسخه مشخص تلقی شوند؛ وجود آسیبپذیری نیازمند شاهد رسمی جداگانه است.
کنترل مجوز و داده حساس
موقع طراحی مجوز برای MikroTik hAP ax³ router بهتر است فقط نقشهای کلی «کاربر» و «مدیر» وجود نداشته باشند. دسترسی خواندن، تغییر تنظیمات، دریافت خروجی و حذف داده میتواند پیامدهای متفاوت داشته باشد. اگر RouterOS، Wi-Fi 6، Ethernet، firewall، VLAN و VPN با Token یا حساب سرویس ارتباط دارند، مدت اعتبار و دامنه آنها باید محدود و قابل چرخش باشد. برای مدیر شبکه یک SSID مهمان جدا از شبکه مدیریت میسازد و دسترسی را آزمون میکند در محیط آزمایشی از Credential غیرواقعی استفاده کنید تا نمونههای گزارش به راز سازمانی وابسته نباشند. داده حساس نباید در متن خطا، تصویر صفحه یا گزارش عمومی نمایش یابد. یک آزمون منفی ساده اهمیت زیادی دارد: هویتی که اجازه انجام عملیات ندارد باید هم در رابط کاربری و هم در API با نتیجه قابل پیشبینی رد شود.
گامهای استقرار محدود و کنترلشده
استقرار سنجیده با تغییر کوچک شروع میشود. ابتدا یک محیط جداگانه و ورودی نماینده بسازید، سپس RouterOS، Wi-Fi 6، Ethernet، firewall، VLAN و VPN را طبق قرارداد متصل و داده خروجی را بررسی کنید. پس از ثبت وضعیت پایه، فقط یک تنظیم را تغییر دهید تا بتوان اثر آن را توضیح داد. اگر خروجی با انتظار فرق داشت، پیش از آزمودن تنظیم دوم، علت را از روی صفحه رسمی MikroTik و مشخصات hAP ax³ بررسی کنید. این روش مانع زنجیرهای از حدسها و تغییرات بدون ردپا میشود. در پایان آزمایش، یک سند کوتاه شامل نسخه، تغییرات، محدودیتها و نتیجه فراهم کنید. انتقال به محیط واقعی تنها پس از بررسی امنیت دسترسی، ظرفیت و مسیر بازیابی انجام شود. اعمال مستقیم مثال اینترنتی روی تولید، حتی با فرمان درست، میتواند دامنه خرابی را بزرگ کند.
تابآوری و رفتار هنگام خطا
معماری خوب باید رفتار خطا را همانقدر دقیق تعریف کند که مسیر موفقیت را. در MikroTik hAP ax³ router ممکن است یک درخواست چند بار تلاش شود، بخشی از داده دیر برسد یا دسترسی به یکی از اجزای RouterOS، Wi-Fi 6، Ethernet، firewall، VLAN و VPN قطع شود. تکرار عملیات همیشه بیخطر نیست؛ بعضی عملیات باید idempotent باشند تا اجرای دوباره باعث ثبت دو نتیجه نشود. برای مدیر شبکه یک SSID مهمان جدا از شبکه مدیریت میسازد و دسترسی را آزمون میکند بهتر است حالت قطع شبکه و بازیابی را با داده آزمایشی بسنجیم. زمان انقضا، حد تلاش مجدد و سیاست رد شدن درخواست باید متناسب با هدف سرویس تعریف شود. بدون این کنترلها، ترافیک خطا میتواند بهصورت زنجیرهای ظرفیت اجزای سالم را هم مصرف کند. نتیجه آزمون شامل زمان بازیابی و دادههای از دست رفته باشد.
مشاهدهپذیری و ثبت شواهد
لاگ تنها زمانی مفید است که به پرسش مشخص پاسخ دهد. برای MikroTik hAP ax³ router مجموعهای از معیارها با استفاده از صفحه رسمی MikroTik و مشخصات hAP ax³ تعریف کنید تا معلوم شود هر رخداد در کدام مرحله ایجاد شده است. ثبت شناسه درخواست، نسخه پیکربندی، زمان UTC و نتیجه خطا معمولاً از ذخیره بیهدف تمام پیامها ارزشمندتر است. در سامانههای توزیعشده، اختلاف ساعت و نامگذاری ناهماهنگ باعث تفسیر اشتباه داده میشود. داشبوردی که فقط میانگین را نمایش میدهد ممکن است بدترین تجربه کاربران را پنهان کند؛ صدکها و تعداد نمونهها نیز ضروریاند. اگر داده جمعآوریشده شامل اطلاعات شخصی یا کلید است، پیش از ذخیره یا ارسال به سرویس بیرونی باید پالایش شود. وجود رخداد ثبتنشده هرگز مدرک سلامت قطعی نیست.
کارایی و محدودیت منابع
برای تحلیل ظرفیت باید میان بار عادی، بار لحظهای و بار هنگام بازیابی تفاوت گذاشت. هدف راهاندازی روتر بیسیم و سیمی با کنترل دقیق VLAN و سیاست دسترسی ممکن است با افزایش تعداد ورودی یا تغییر سختافزار رفتار دیگری داشته باشد. عوامل مؤثر شامل زمان پردازش، حافظه، تراکم درخواست و هزینه رفتوبرگشت میان اجزای RouterOS، Wi-Fi 6، Ethernet، firewall، VLAN و VPN هستند. در یک آزمون درست، هم اندازه ورودی و هم مدت سنجش ثابت نگه داشته میشود. اگر نتیجه در شرایط کمبار مناسب بود، نمیتوان از آن برای ظرفیت چند برابر نتیجه قطعی گرفت. همچنین اندازهگیری مصرف کلی سیستم بدون تشخیص سهم هر جزء بهینهسازی را دشوار میکند. نمودار تغییرات همراه با نسخه نرمافزار و تنظیمات ثبت شود تا ارزیابی بعدی با حدس و خاطره انجام نشود.
عیبیابی مرحلهای و پرهیز از حدس
وقتی MikroTik hAP ax³ router عملکرد نامناسب نشان میدهد، نخست آخرین تغییر معتبر و زمان آغاز خطا را شناسایی کنید. بررسی باید از سادهترین مسیر قابل مشاهده شروع شود: وضعیت سرویس، دسترسی، نسخه داده و سپس رفتار اجزای RouterOS، Wi-Fi 6، Ethernet، firewall، VLAN و VPN. هر آزمون باید فقط یک فرضیه را تقویت یا رد کند. تنظیم پیشفرض ناامن، مدیریت از WAN و بهروزرسانی عقبافتاده یکی از مواردی است که باید متناسب با شواهد بررسی شود، اما نباید بدون بررسی بهعنوان علت قطعی معرفی گردد. اگر ابزار گزارشی مانند صفحه رسمی MikroTik و مشخصات hAP ax³ در اختیار است، نتیجه را کنار نمونه موفق قبلی قرار دهید. هنگام رفع مشکل، از حذف فوری لاگ یا تغییر همزمان چند پیکربندی خودداری کنید. حفظ شواهد به تیم کمک میکند علت رخداد را بعداً مستقل بازسازی کند.
بهروزرسانی و سازگاری نسخهها
انتقال بین نسخههای MikroTik hAP ax³ router ممکن است قرارداد API، قالب داده یا شکل پیکربندی را تغییر دهد. پیش از ارتقا، یادداشت انتشار رسمی و محدودیتهای شناختهشده را بخوانید و نسخه فعلی اجزای RouterOS، Wi-Fi 6، Ethernet، firewall، VLAN و VPN را ثبت کنید. اگر چند مصرفکننده از خروجی مشترک استفاده میکنند، دوره سازگاری و ترتیب ارتقا باید طراحی شود. آزمون بازگشتی تنها اجرای موفق یک فرمان نیست؛ لازم است رفتار خطا، مجوز و داده قدیمی نیز کنترل گردد. تغییر مرحلهای روی بخش محدودی از سامانه، فرصتی برای اندازهگیری اثر واقعی فراهم میکند. در صورت افت کیفیت باید روش rollback و بازیابی داده از قبل مشخص باشد. ادعای سازگاری یک نسخه با محیط سازمان بدون اجرای این آزمونها نمیتواند مبنای قطعی تصمیم باشد.
آزمون امنیتی و کنترلهای منفی
کنار آزمون موفق، باید ورودی نامعتبر و عملیات غیرمجاز را هم آزمایش کرد. در MikroTik hAP ax³ router، دسترسی اشتباه به داده، حجم نامعمول ورودی و خرابی یکی از اجزای RouterOS، Wi-Fi 6، Ethernet، firewall، VLAN و VPN نمونههای مناسبی برای آزمون کنترلشدهاند. از اطلاعات غیرواقعی و محیط تحت مالکیت خود استفاده کنید؛ هیچ نیازی به هدف گرفتن سامانه عمومی یا داده اشخاص دیگر نیست. نتیجه مورد انتظار برای هر آزمون، وضعیت رد شدن درخواست، ثبت رویداد و حفظ سلامت سرویس است. آزمون فقط با مشاهده خطای HTTP پایان نمییابد؛ گاهی عمل در پشت صحنه انجام شده اما پاسخ ظاهراً رد میشود. باید اثر عملیات و داده باقیمانده را نیز بررسی کرد. این روش، تفاوت کنترل واقعی با کنترل صرفاً نمایشی رابط کاربری را روشن میکند.
مقایسه با راهحلهای دیگر
انتخاب MikroTik hAP ax³ router نباید فقط بر اساس محبوبیت مخزن یا نام سازنده انجام شود. معیار درست از نیاز واقعی شروع میشود: راهاندازی روتر بیسیم و سیمی با کنترل دقیق VLAN و سیاست دسترسی. پس از آن پیچیدگی استقرار، وابستگیها، مدل مجوز و توان تیم برای نگهداری اجزای RouterOS، Wi-Fi 6، Ethernet، firewall، VLAN و VPN سنجیده میشود. گاهی راهکاری با قابلیت کمتر ولی مرز مسئولیت روشنتر برای یک سازمان مناسبتر است. در مقابل، ابزار سادهای که نیازمند کار دستی بسیار باشد نیز هزینه پنهان ایجاد میکند. برای مقایسه منصفانه، سناریوی مدیر شبکه یک SSID مهمان جدا از شبکه مدیریت میسازد و دسترسی را آزمون میکند را روی دو گزینه با ورودی و معیار یکسان اجرا کنید. جدول تصمیم باید شامل محدودیتها، قابلیت بازگشت، شواهد امنیتی و هزینه نگهداری باشد؛ اعداد تبلیغاتی بدون روش اندازهگیری قابل قیاس نیستند.
نگهداری، مستندسازی و مسئولیت تیمی
پایداری MikroTik hAP ax³ router به دانش یک فرد وابسته نماند. برای هر جزء از RouterOS، Wi-Fi 6، Ethernet، firewall، VLAN و VPN مسئول مشخص، راهنما و روش ارزیابی سلامت تعریف کنید. اگر عملیات در ساعت غیرکاری شکست خورد، فرد جایگزین باید بتواند از روی گزارش صفحه رسمی MikroTik و مشخصات hAP ax³ علت احتمالی را پیدا کند. سند نگهداری بهتر است شامل نحوه تغییر پیکربندی، محل نسخه پشتیبان، آستانه هشدار و راه ارتباط با مالک سرویس باشد. هیچ سندی با نوشتن یک بار برای همیشه کامل نمیشود؛ بعد از تغییر معماری یا حادثه باید بهروز شود. توصیههای منبع رسمی را میتوان مبنا قرار داد اما جزئیات دسترسی و شرایط سازمان را نمیتوان از یک پروژه عمومی حدس زد. آزمون دورهای بازیابی میزان عملی بودن مستندات را نشان میدهد.
شاخصهای پذیرش و سنجش نتیجه
برای اینکه اجرای MikroTik hAP ax³ router از پروژه آزمایشی فراتر برود، لازم است شاخص پذیرش قابل سنجش تعریف شود. از صفحه رسمی MikroTik و مشخصات hAP ax³ میتوان برای بررسی درستی، زمان پاسخ، تعداد خطا و پایداری استفاده کرد. شاخص باید هدف و آستانه داشته باشد؛ عبارتهایی مانند «خیلی سریع» یا «کاملاً امن» بدون عدد و روش آزمون قابل ممیزی نیستند. اگر وضعیت پایه ثبت نشده باشد، نمیتوان بهبود را از نوسان طبیعی بار تفکیک کرد. نتیجه را در دوره زمانی کافی بسنجید و تفاوت روز کاری، ساعات اوج و حالت خطا را لحاظ کنید. تصمیم نهایی میتواند اجرای کامل، استقرار محدود یا رد گزینه باشد. مهم این است که دلیل تصمیم از داده قابل بازبینی نتیجه شود، نه از ترجیح شخصی یا ظاهر داشبورد.
حفاظت از دارایی و برنامه بازگشت
هر سامانه واقعی باید برای بازگشت از تغییر ناموفق آماده باشد. در موضوع MikroTik hAP ax³ router ابتدا داراییهایی را شناسایی کنید که از دست رفتن یا تغییرشان اثر بلندمدت دارد: پیکربندی، داده اصلی، کلیدها و تاریخچه عملیات. تنظیم پیشفرض ناامن، مدیریت از WAN و بهروزرسانی عقبافتاده یادآور میشود که نسخه پشتیبان تنها برای بازگرداندن فایل کافی نیست؛ بازیابی باید سازگاری و دسترسی را نیز حفظ کند. پیش از تغییر، روش برگشت را بهصورت عملی با داده آزمایشی اجرا و مدت آن را ثبت کنید. پس از بازگشت، باقی ماندن وظایف زمانبندیشده، نشستها و صف درخواستها را کنترل کنید. آزمون بازیابی خوب باید قابل تکرار باشد و به حافظه شفاهی یک نفر وابسته نماند. بدون آن، حتی سرویس ظاهراً سالم ممکن است در نخستین اختلال گسترده متوقف شود.
درسهایی برای تصمیمگیران و تیم فنی
نتیجهگیری این بررسی نباید فهرستی از قابلیتهای جذاب باشد. پرسش اصلی آن است که آیا MikroTik hAP ax³ router واقعاً به هدف راهاندازی روتر بیسیم و سیمی با کنترل دقیق VLAN و سیاست دسترسی در محیط موردنظر کمک میکند یا نه. برای پاسخ باید قرارداد اجزای RouterOS، Wi-Fi 6، Ethernet، firewall، VLAN و VPN، دامنه مجوز، روش تست و مالک پشتیبانی معلوم باشد. اجرای مدیر شبکه یک SSID مهمان جدا از شبکه مدیریت میسازد و دسترسی را آزمون میکند میتواند یک نقطه شروع باشد، نه سند اثبات آمادگی برای تمام بارهای تولید. ریسک تنظیم پیشفرض ناامن، مدیریت از WAN و بهروزرسانی عقبافتاده و هزینه نگهداری باید کنار مزیتها گزارش شوند. اگر شواهد کافی نیست، تصمیم به تعویق همراه با تعریف آزمایش بعدی حرفهایتر از اعلام موفقیت بدون آزمون است. خواننده برای تغییرات نسخه، گزینههای پشتیبانی و هشدارهای تازه باید به منابع اصلی مراجعه کند؛ این متن جای مستندات نسخه مشخص را نمیگیرد.
جمعبندی و مسیر مطالعه بیشتر
در مجموع، ارزش MikroTik hAP ax³ router را باید در رابطه با راهاندازی روتر بیسیم و سیمی با کنترل دقیق VLAN و سیاست دسترسی سنجید، نه صرفاً در تعداد اجزا یا مشهور بودن نام آن. برای شروع، محدوده آزمایش را کوچک نگه دارید، RouterOS، Wi-Fi 6، Ethernet، firewall، VLAN و VPN را از نظر ورودی و خروجی مشخص کنید و شواهدی مثل صفحه رسمی MikroTik و مشخصات hAP ax³ را ثبت نمایید. در قدم بعد، وضعیت خطا، محدودیت اختیار و راه بازگشت را قبل از بار واقعی بررسی کنید. اگر آزمایش نشان دهد فرض اولیه درست نیست، معماری را بر اساس داده اصلاح کنید. مطالب و تصویر این صفحه از منابع مرتبط معرفیشده اعتبارسنجی شدهاند و بخشهای روششناسی، تحلیل فنی تحریریه هستند. هیچ پیکربندی یا مثال واحدی برای همه نسخهها، همه سازمانها و همه شرایط امنیتی تضمین نتیجه یکسان ندارد.