
 مقالهها
OpenTelemetry Operator؛ مدیریت Collector و ابزارگذاری در Kubernetes
استقرار و چرخه عمر سازگار جمعآوری تلهمتری
15 دقیقه مطالعهبخوانید ↗
راهنماها و نوشتههای روز برای فهم بهتر فناوری و تصمیمهای فنی آگاهانهتر.
مقالههااستقرار و چرخه عمر سازگار جمعآوری تلهمتری
 مقالهها
ثبت سرویس و اعتبارسنجی سلامت برای مسیریابی قابل اتکا
 مقالهها
نگهداری تصویر کانتینر و Artifact با کنترل دسترسی و سیاست انتشار
 مقالهها
خواندن راز از منبع بیرونی بدون نگهداری نسخه اصلی در Git
 مقالهها
تبدیل تغییرات Service و Ingress به رکوردهای DNS طبق سیاست کنترلشده
 مقالهها
بستهبندی و تنظیم برنامههای Kubernetes با Chart و تاریخچه Release
 مقالهها
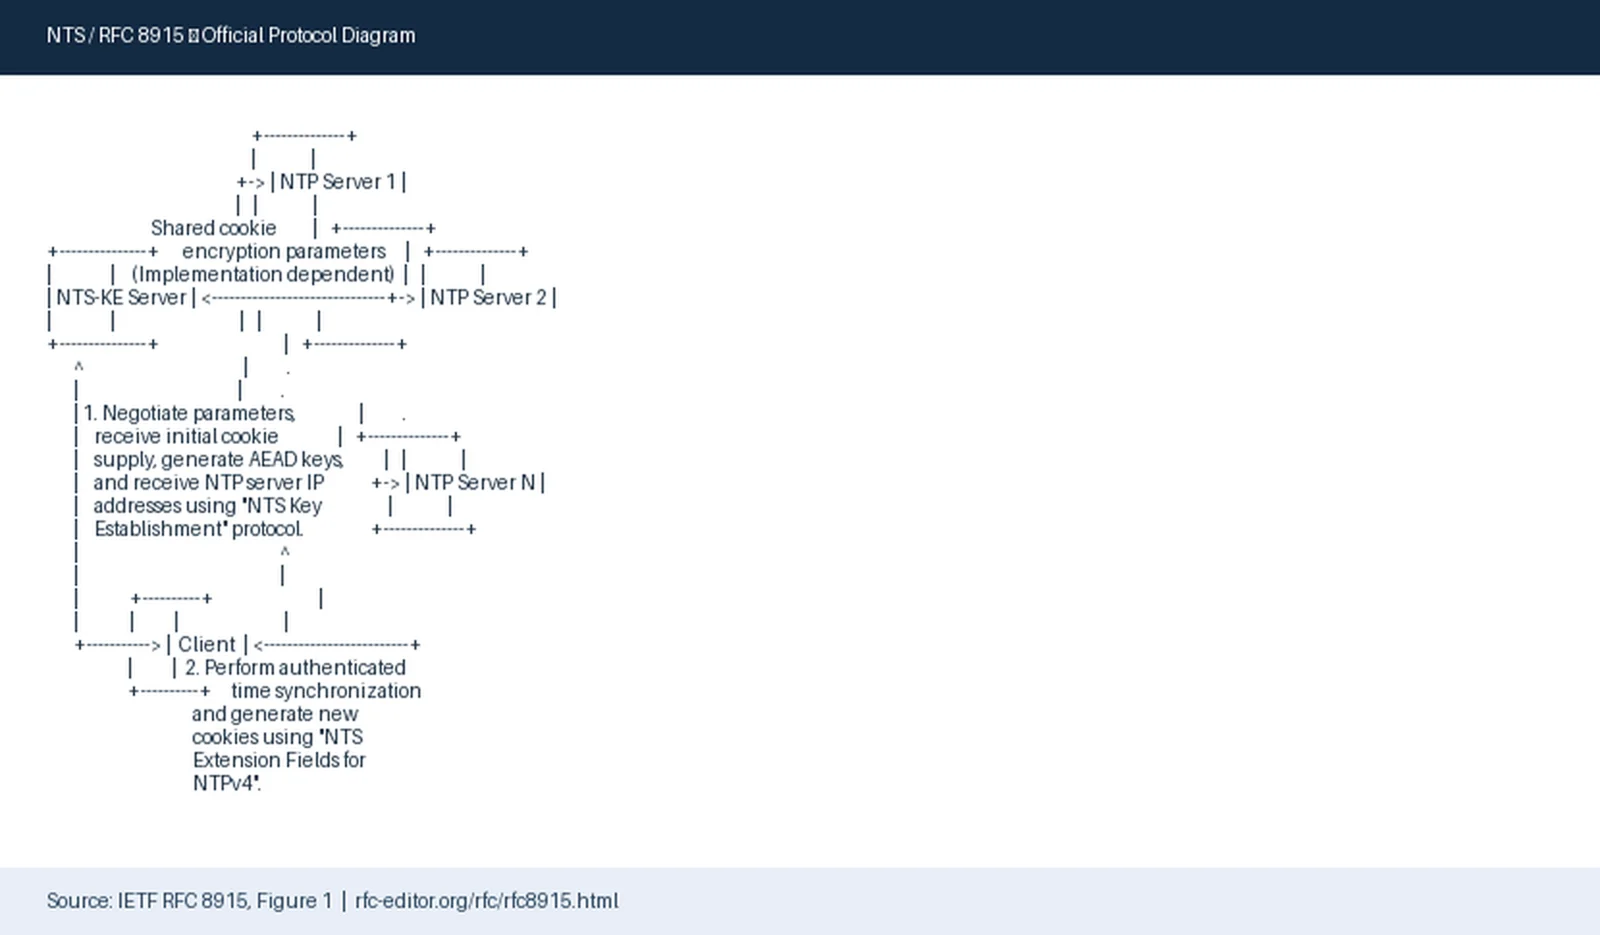
تحلیل فنی و دفاعی Network Time Security از TLS و NTS-KE تا کوکی، AEAD، ضدبازپخش، رانش ساعت، پایش و پیکربندی دقیق chrony با پورتهای ۱۲۳ و ۴۴۶۰.
 مقالهها
آموزش تخصصی ECH در TLS؛ تفاوت Inner و Outer ClientHello، نقش DNS HTTPS و SVCB، محدودیتهای حریم خصوصی و روش استقرار امن در CDN.
 مقالهها
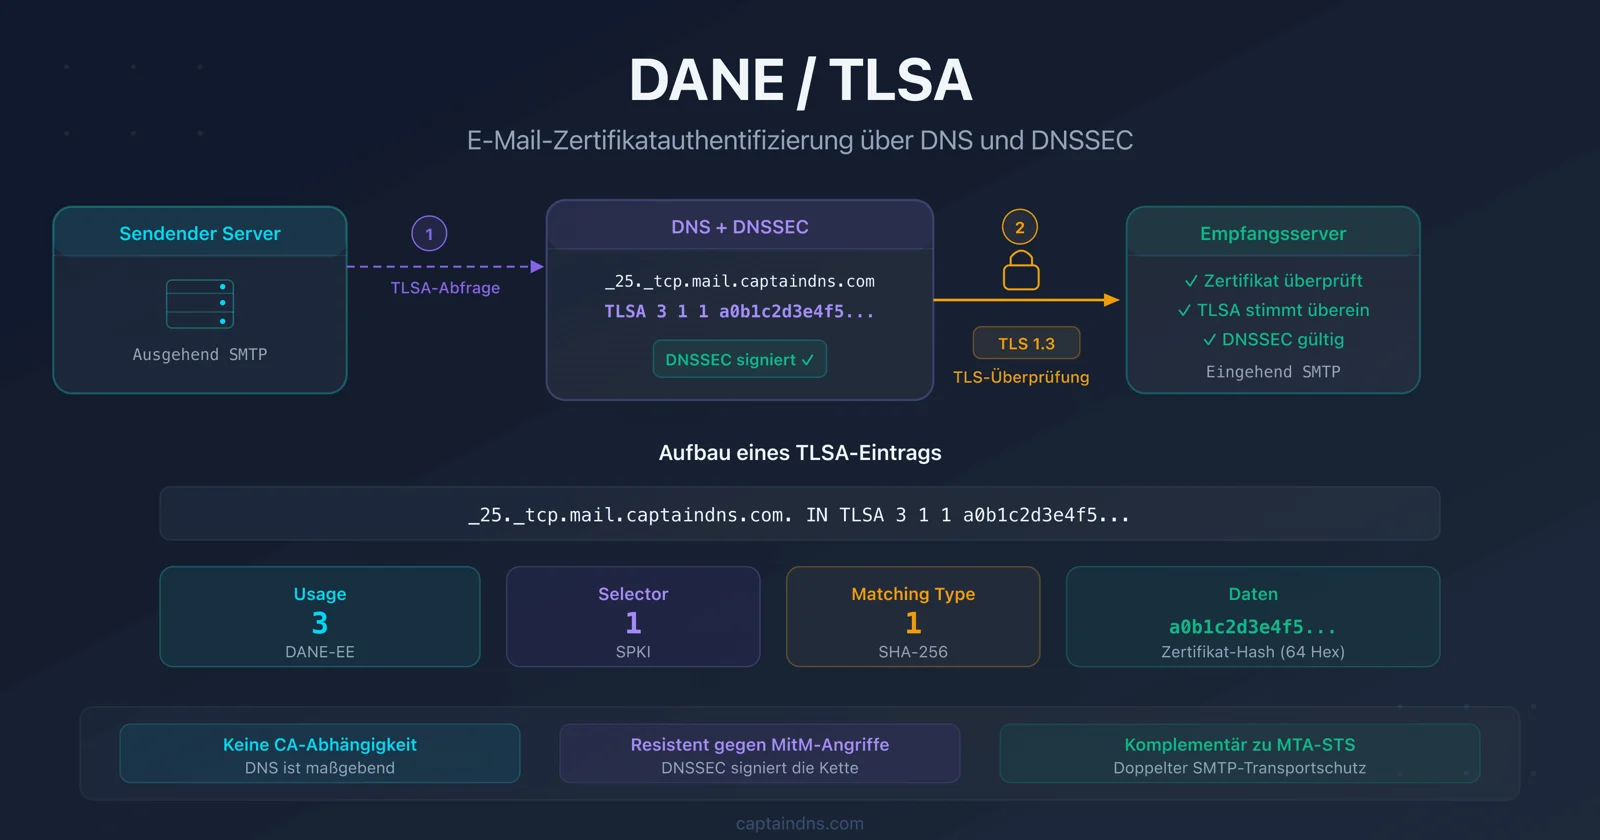
راهنمای تخصصی DANE در SMTP؛ رکورد TLSA، اعتبار DNSSEC، تطبیق گواهی، سرورهای MX، تفاوت با MTA-STS و روش استقرار مرحلهای.
 مقالهها
راهنمایی مستند بر پایهٔ مشخصات رسمی TUF نسخهٔ ۱.۰.۳۷ برای شناخت نقشهای Root، Targets، Snapshot و Timestamp، واگذاری اعتماد، consistent snapshots، چرخش کلید آفلاین و اعتبارسنجی دفاعی کلاینت در برابر rollback، freeze، mix-and-match و افشای کلید.
 مقالهها
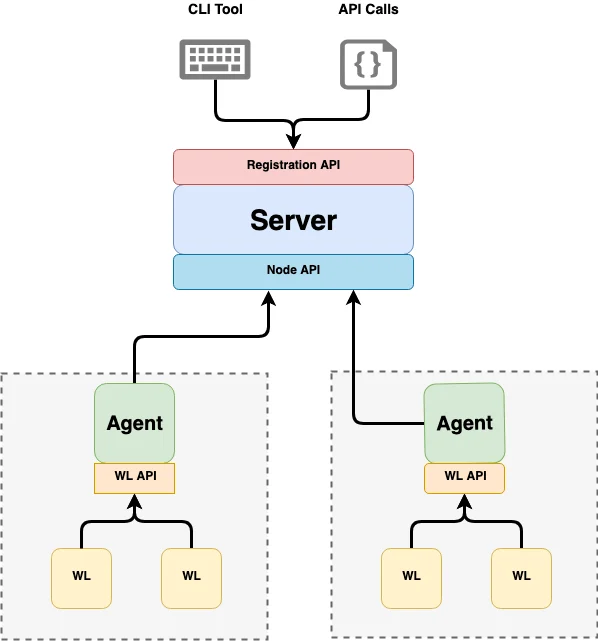
این راهنمای تألیفی، معماری SPIRE، نقش Server و Agent، ثبت workload، attestation گره و فرایند، SPIFFE ID، X.509-SVID، mTLS، bundle و مرزهای trust domain را برای استقرار دفاعی در Kubernetes و Linux بررسی میکند؛ با تمایز روشن میان الزامات رسمی و تحلیل عملیاتی.
 مقالهها
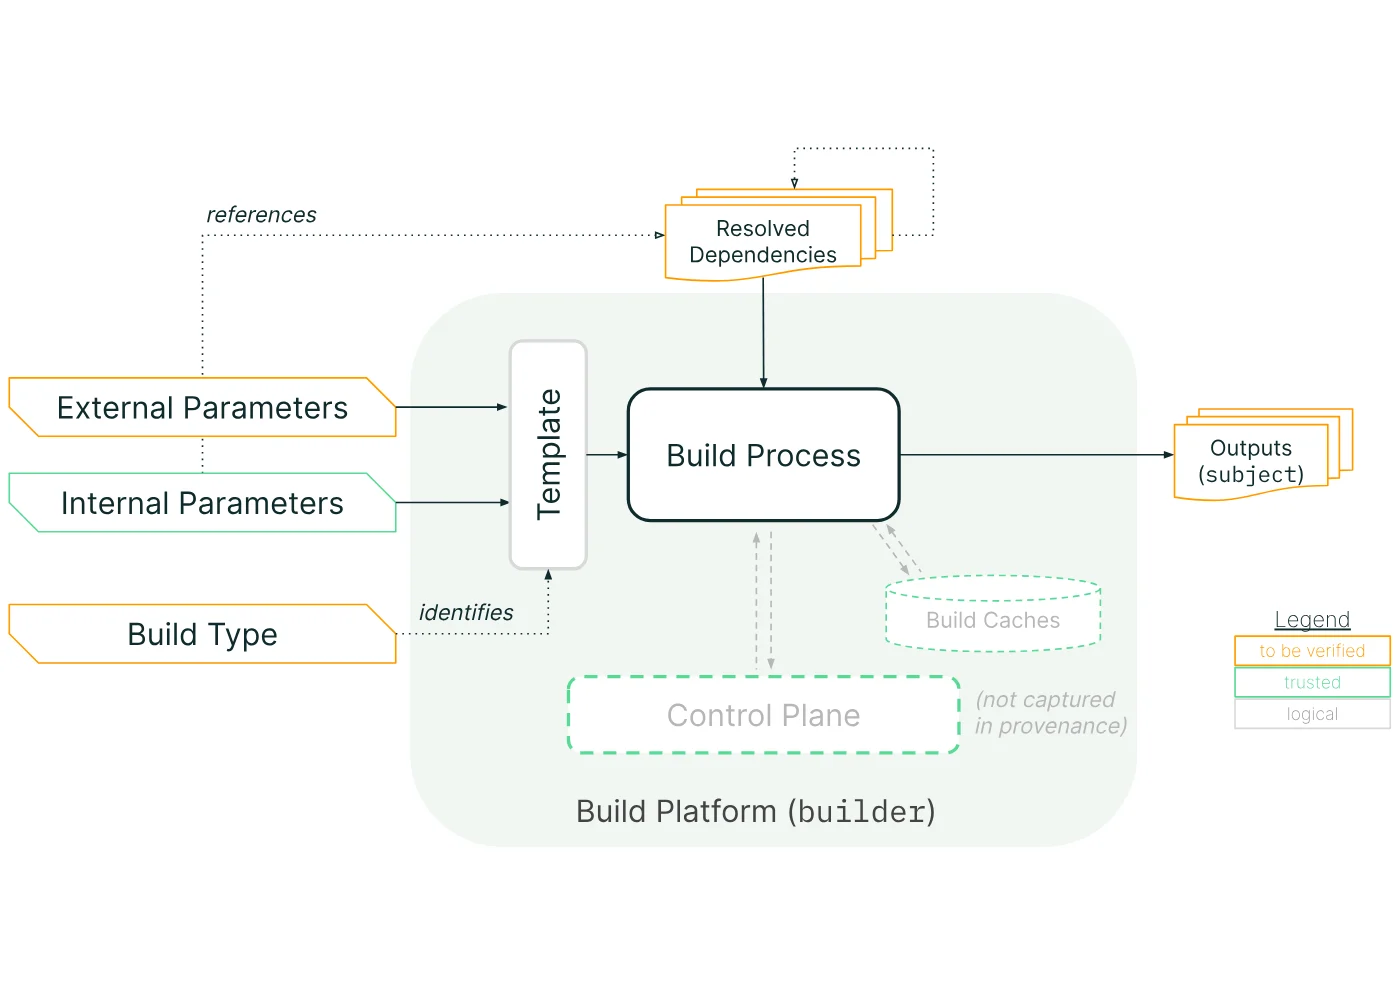
راهنمایی عملی برای فهم معماری SLSA Build Provenance v1.2؛ از subject و buildDefinition تا هویت builder، امضا، ریشه اعتماد، اتصال به CI/CD، اجرای policy و چکلیست پیادهسازی.