
Brief
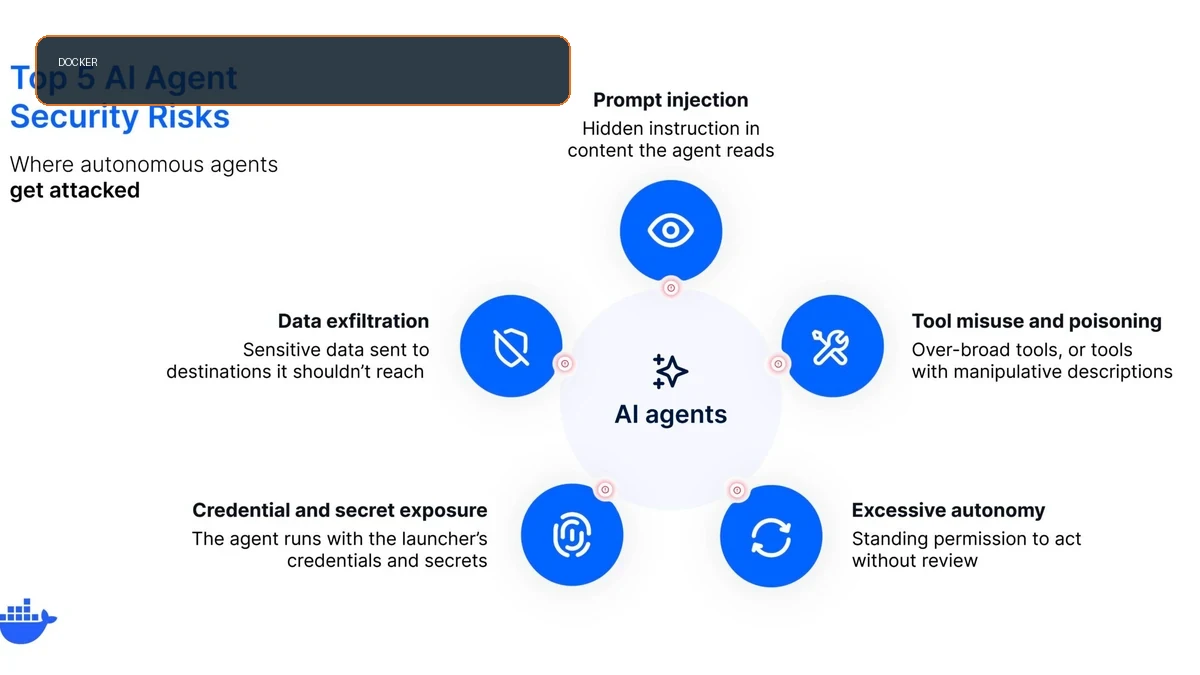
Docker در مطلب تازهاش روی prompt injection، exfiltration، tool misuse، autonomy بیش از حد و credential exposure تمرکز کرده است.
Official facts
- Docker prompt injection را یکی از ریسکهای اصلی agentها معرفی میکند.
- Data exfiltration، tool misuse/poisoning و excessive autonomy در فهرست ریسکها آمدهاند.
- Credential و secrets exposure نیز بهعنوان ریسک مهم مطرح شده و Docker بر containment/sandboxing تأکید میکند.
IROSG view
Evaluate the change against your inventory, permissions, failure modes and rollback path. The official primary source is linked below.


