
خلاصه در ۶۰ ثانیه
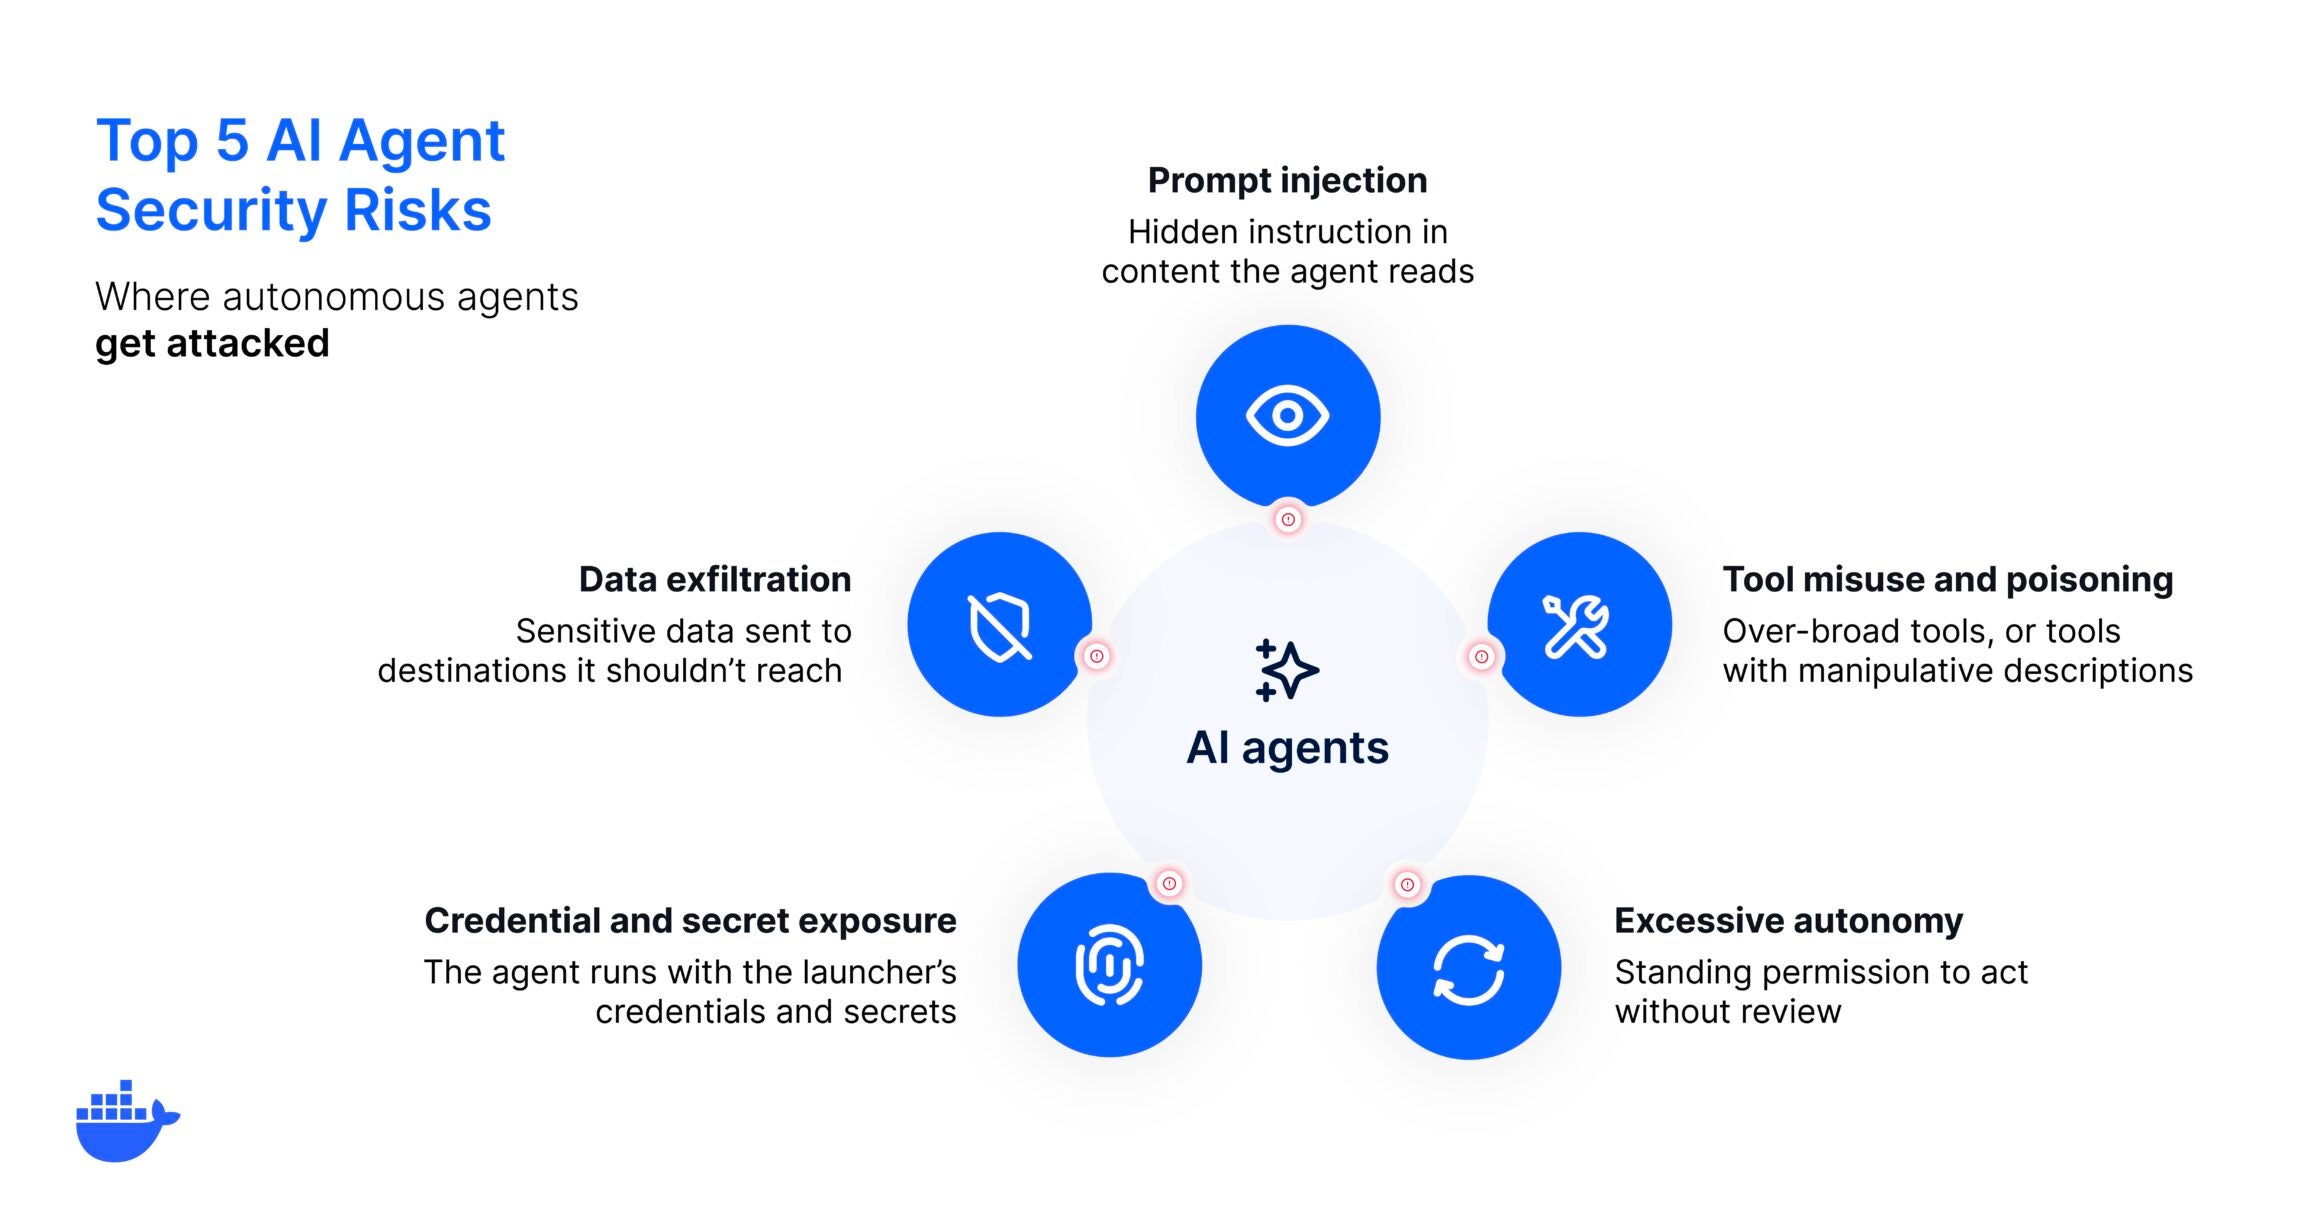
- Docker prompt injection را یکی از ریسکهای اصلی agentها معرفی میکند.
- Data exfiltration، tool misuse/poisoning و excessive autonomy در فهرست ریسکها آمدهاند.
- Credential و secrets exposure نیز بهعنوان ریسک مهم مطرح شده و Docker بر containment/sandboxing تأکید میکند.
اصل خبر چیست؟
Docker در مطلب تازهاش روی prompt injection، exfiltration، tool misuse، autonomy بیش از حد و credential exposure تمرکز کرده است.
این متن ترجمهٔ خطبهخط منبع نیست؛ تحریریهٔ IROSG اطلاعات منبع رسمی را به فارسی روان و با context فنی بازنویسی کرده است.
چرا مهم است؟
برای تیم فنی، خبر وقتی ارزش دارد که به asset، workflow یا policy واقعی وصل شود. release note رسمی را بخوانید، inventory محیط خود را مشخص کنید و اگر تغییر قابل adoption است ابتدا روی دامنهٔ کوچک آزمایش کنید. قابلیت جدید میتواند permission، dependency، telemetry، billing یا failure mode تازه ایجاد کند؛ بنابراین rollout بدون baseline و rollback فقط هیجان است.
قبل از اقدام
نسخهها، permissionها و dependencyهای فعلی را ثبت کنید. اگر feature روی CI، security یا AI agent اثر دارد، یک مسیر canary و test منفی هم بسازید. سبزشدن UI یا build بهتنهایی اثبات readiness نیست.
چه چیزی را دنبال کنیم؟
Issue tracker، changelog و تجربهٔ production در روزهای بعد جزئیاتی را روشن میکنند که launch post ندارد. تصمیم adoption را زماندار کنید و بعد از انتشار نسخههای بعدی دوباره مرور کنید.
جمعبندی IROSG
منبع اصلی در پایین صفحه قرار دارد. معیار ما برای استفاده از خبر، امکان پیگیری ادعا به منبع رسمی و تبدیل آن به تصمیم قابل اندازهگیری در محیط واقعی است.


