مقدمه: یک آداپتور کوچک با مسئولیت بزرگ
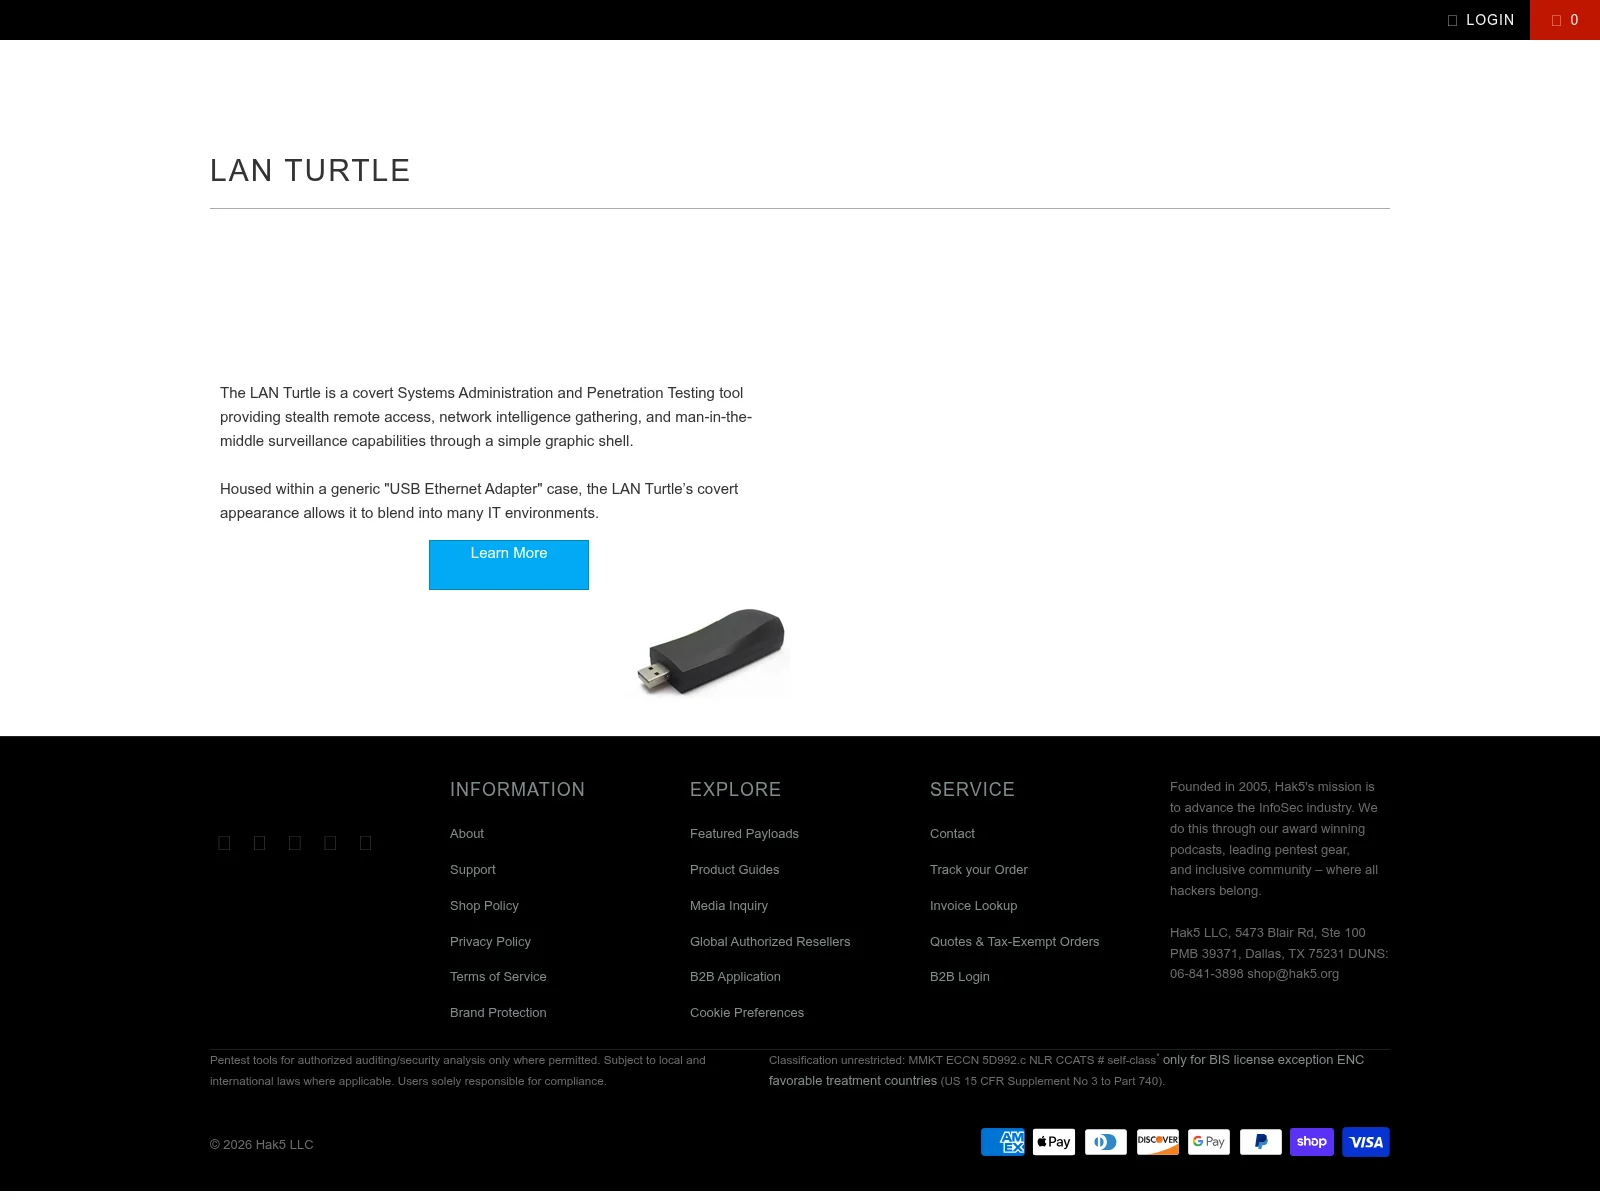
LAN Turtle شرکت Hak5 در صفحه معرفی رسمی خود بهعنوان ابزاری برای مدیریت سیستم، آزمون نفوذ و دسترسی از راه دور معرفی شده است. همان صفحه آن را وسیلهای برای گردآوری اطلاعات شبکه و نظارت مردمیانی نیز توصیف میکند و میگوید که رابط گرافیکی سادهای دارد. نکته مهم برای مدیر امنیت این است که این توصیف، بهخودیخود مجوز شنود یا ورود به شبکه دیگران نیست. این سختافزار باید فقط در شبکهای بهکار رود که مالک آن هستید یا برای آن مجوز مکتوب، محدوده زمانی و روش گزارشدهی روشن دارید. در غیر این صورت، همان ویژگیهایی که برای عیبیابی و ارزیابی مجاز مفیدند، میتوانند به نقض محرمانگی، اخلال در خدمت و مسئولیت کیفری یا قراردادی منجر شوند.
این مقاله بر مبنای معرفی رسمی Hak5 نوشته شده و هدفش ترسیم یک روش کار حرفهای، قابل حسابرسی و کمخطر است؛ نه آموزش ساخت payload پنهان، ایجاد دسترسی مخفی، سرقت اعتبارنامه یا عبور از کنترلهای امنیتی.
LAN Turtle دقیقاً چه چیزی است؟
صفحه رسمی، LAN Turtle را درون قاب ظاهری یک «USB Ethernet Adapter» عمومی نشان میدهد. بنابراین برداشت عملی از محصول، یک وسیله کوچک در نقطه اتصال شبکه است که با رایانه یا مسیر اترنت کار میکند و از طریق یک shell گرافیکی مدیریت میشود. همین ظاهر عمومی، بخش حساسی از مدل تهدید آن است: اگر وسیلهای بدون ثبت دارایی و بدون نظارت به پورت شبکه وصل شود، تشخیص آن برای تیم عملیات دشوارتر میشود. از دید دفاعی، این نکته باید به سیاست کنترل تجهیزات، ثبت پورتها و پایش تغییرات شبکه تبدیل شود، نه به دعوتی برای استتار.
در سطح مفهومی، اجزای قابل بحث را میتوان در چهار لایه دید. لایه نخست، بدنه و رابط اتصال است؛ صفحه Hak5 فقط بر فرم آداپتور اترنت USB تأکید میکند و از جزئیات دقیق برد، تراشه یا ظرفیت حافظه در همان صفحه چیزی نمیگوید. لایه دوم، مسیر شبکه است که ابزار را به محیط اترنت مورد ارزیابی مرتبط میکند. لایه سوم، محیط مدیریتی یا shell گرافیکی است که برای اجرای کارهای مدیریتی و ارزیابی بهکار میرود. لایه چهارم، قابلیتهای نرمافزاری و ماژولهایی است که باید پیش از استفاده، از نظر منبع، مجوز، لاگگذاری و اثرشان بر شبکه بررسی شوند. از نسبت دادن مشخصات فنی منتشرنشده به این مدل باید پرهیز کرد؛ برای خرید یا استقرار، سند رسمی همان نسخه و وضعیت پشتیبانی را ملاک قرار دهید.
کاربردهای مجاز برای تیم شبکه و امنیت
مدیریت و remote administration
کاربرد مشروع، زمانی شکل میگیرد که مدیر شبکه از قبل مشخص کرده باشد چه تجهیزی، در کدام سایت، روی کدام پورت و برای چه مدت بررسی میشود. LAN Turtle میتواند در چنین سناریویی بخشی از جعبهابزار مدیریت از راه دور باشد: مشاهده وضعیت ارتباط، اجرای بررسیهای کمخطر، جمعآوری نشانههای سلامت شبکه و کمک به عیبیابی حضوری. این استفاده باید جایگزین سامانههای استاندارد مدیریت نباشد؛ بلکه در کنار حسابهای نامگذاریشده، احراز هویت قوی، ثبت رویداد و فرآیند تغییر قرار گیرد. «دسترسی از راه دور» را به معنای تونل بیقیدوشرط یا درِ پشتی تلقی نکنید؛ دسترسی باید محدود، زماندار و قابل لغو باشد.
inventory و شناخت داراییها
گردآوری اطلاعات شبکه برای ساخت یا بهروزرسانی inventory، یکی از کاربردهای دفاعی ارزشمند است. پیش از شروع، محدوده را به زیرشبکهها، VLANها، ساعات مجاز و نرخ قابل قبول ترافیک تقسیم کنید. خروجی را با CMDB یا فهرست دارایی سازمان تطبیق دهید و هر مورد ناشناخته را «نیازمند بررسی» بنامید، نه الزاماً تهدید. اطلاعاتی مانند نشانیهای شبکه، نام میزبان، نقش سامانه و زمان مشاهده باید حداقلگرا، رمزنگاریشده و دارای سطح دسترسی مشخص باشند. اگر هدف فقط شمارش و تطبیق دارایی است، از هر قابلیتی که نیازمند رهگیری محتوای ارتباط یا دخالت در مسیر داده است صرفنظر کنید.
ارزیابی امنیت با مجوز
در آزمون نفوذ مجاز، مجوز باید پیش از اتصال صادر شده باشد و مالک شبکه، روش تماس اضطراری، اهداف، موارد خارج از محدوده و معیار توقف را مشخص کند. آزمون را ابتدا روی آزمایشگاه جدا یا یک segment کمریسک بازسازی کنید. سپس با کمترین دامنه و در بازهای که تیم عملیات حضور دارد پیش بروید. نتیجه باید شامل روش کلی، زمان اجرا، سامانههای درگیر، دادههای مشاهدهشده، اثر عملیاتی و راه اصلاح باشد. از ذخیره محتوای حساس، اعتبارنامه واقعی یا داده شخصی پرهیز کنید. اگر تیم قرمز نیازمند اثبات مسیر دسترسی است، وجود دسترسی را با یک نشانه بیخطر و از پیش توافقشده نشان دهد؛ هدف، اثبات ریسک است، نه حفظ حضور.
اتصال و راهاندازی امن
راهاندازی حرفهای با وصل کردن فوری دستگاه به شبکه تولید آغاز نمیشود. ابتدا مالکیت ابزار را ثبت کنید: شناسه دارایی، مسئول، محل نگهداری، نسخه نرمافزار، تاریخ آخرین بررسی و وضعیت بازنشستگی. بستهبندی و منبع دریافت را کنترل کنید و دستگاه را در یک محیط آزمایشگاهی بدون داده حساس بررسی نمایید. اگر سند رسمی نسخهای برای بازیابی یا نرمافزار مدیریتی ارائه میکند، فقط از همان کانال رسمی استفاده کنید؛ صفحه Hak5 نیز به بخشهای Product Documentation، Software Downloads و Support پیوند میدهد.
در مرحله بعد، یک سناریوی آزمایش تعریف کنید. یک شبکه آزمایش جدا، یک سیستم ثبت لاگ و یک مسیر مدیریت مستقل از شبکه هدف فراهم کنید. اتصال فیزیکی را با حضور نماینده مالک انجام دهید و پورت، زمان شروع و زمان پایان را در برگه تغییر ثبت کنید. پس از بالا آمدن ابزار، نام کاربری پیشفرض را تغییر دهید، گذرواژه یکتا و بلند بگذارید، دسترسی مدیریتی را فقط از مسیر مجاز محدود کنید و سرویسها یا ماژولهای غیرضروری را فعال نکنید. اگر اتصال مدیریتی بیسیم یا برونباند وجود دارد، آن را روی شبکهای جدا، با رمزنگاری قوی و فهرست مجاز دستگاهها قرار دهید.
در نخستین آزمون، کماثرترین کار را انتخاب کنید: بررسی حضور خود ابزار، ثبت نشانیهای مجاز و مشاهده سلامت لینک. هر مرحله باید قابل بازگشت باشد. از تغییر مسیر، رهگیری، تزریق یا بازنویسی ترافیک در محیط تولید صرفاً برای «امتحان کردن» خودداری کنید. قابلیتهای مردمیانی، طبق توصیف صفحه رسمی، ذاتاً حساساند؛ در ارزیابی سازمانی باید تنها با رضایت صریح، اطلاعرسانی مناسب و طرح حذف فوری داده به کار روند. در بسیاری از پروژهها، فعال نکردن این قابلیت امنترین انتخاب است.
کنترل دسترسی و حاکمیت عملیاتی
یک LAN Turtle نباید دارایی بیصاحب باشد. برای هر استفاده، مالک کسبوکار، مالک فنی و ارزیاب مستقل تعیین کنید. دسترسی را بر اساس نقش تفکیک کنید: فردی که ابزار را حمل میکند الزاماً نباید گزارشها را بخواند و تحلیلگر گزارش الزاماً نباید امکان اتصال مجدد داشته باشد. حسابها نامدار باشند، اشتراک گذرواژه ممنوع شود و رویدادهای ورود، تغییر پیکربندی و آغاز و پایان جلسه به سامانه مرکزی منتقل شوند؛ البته بدون ثبت غیرضروری داده حساس.
قواعد فایروال، ACL و کنترل پورت را پیشاپیش بنویسید. پورتهای بدون استفاده را در سوئیچ غیرفعال کنید، برای پورتهای مورد نیاز احراز هویت شبکه و محدودیت مکانی بگذارید و تغییرات را با هشدار نظارت کنید. ثبت تصویری یا نگهبانی از اتاق شبکه، برچسب دارایی و بازرسی دورهای کمدها، در برابر وصل کردن تجهیزات ناشناس از قابلیتهای محصول مهمتر است. برای هر مأموریت، کلید یا دسترسی موقت را پس از پایان باطل کنید و گزارش انطباق را به مالک تحویل دهید.
نگهداری، بهروزرسانی و پایان عمر
نگهداری فقط به تمیز نگه داشتن بدنه خلاصه نمیشود. دستگاه را در محفظهای قفلدار و ضدالکتریسیته ساکن نگهداری کنید و بین دو مأموریت، آن را از شبکه خارج و وضعیت پیکربندی را بررسی نمایید. نسخه نرمافزار و مستندات را در فهرست دارایی ثبت کنید و پیش از هر بهروزرسانی، نسخه پشتیبان رمزنگاریشده و روش بازگشت داشته باشید. بهروزرسانی را ابتدا در آزمایشگاه و سپس در پنجره تغییر مصوب انجام دهید؛ اگر منبع، اصالت و یکپارچگی بسته روشن نیست، نصب نکنید.
پس از هر عملیات، دادههای جمعآوریشده را طبقهبندی کنید، موارد زائد را پاک کنید، گزارش را امضا و اثر انگشت فایلهای مهم را ثبت نمایید. مسیر نگهداری لاگ و مدت حفظ آن باید مطابق سیاست سازمان و قانون باشد. اگر دستگاه گم شد، مانند افشای یک اعتبارنامه با آن برخورد کنید: دسترسیهای وابسته را فوراً لغو، مسیرهای خروجی را بررسی و رویدادها را جستوجو کنید. در پایان عمر، پاکسازی امن حافظه و ثبت خروج از چرخه دارایی را انجام دهید؛ فروش یا واگذاری بدون پاکسازی، زنجیره اعتماد را میشکند.
محدودیتها و خطرات استفاده غیرمجاز
LAN Turtle جایگزین فایروال، EDR، سامانه مدیریت پیکربندی یا ابزار مانیتورینگ سازمانی نیست. اطلاعاتی که در یک لحظه از یک نقطه شبکه دیده میشود، تصویر کاملی از توپولوژی یا وضعیت امنیتی نیست. VLANها، NAT، سوئیچینگ، رمزنگاری، سیاستهای NAC و تغییرات زمانی میتوانند مشاهده را ناقص کنند. همچنین اجرای نادرست یک بررسی ممکن است باعث بار اضافی، قطع ارتباط، افشای داده یا آلودگی زنجیره تأمین شود. باید نتایج را با منابع مستقل و کمخطر راستیآزمایی کرد.
استفاده بدون رضایت میتواند شنود، دسترسی غیرمجاز، نقض حریم خصوصی، تغییر داده یا ایجاد اختلال تلقی شود. «کوچک بودن»، «ظاهر آداپتور» یا «قابلیت فنی» هیچکدام دفاع حقوقی نیستند. به همین دلیل این راهنما وارد ساخت payload مخفیانه، پایداری، سرقت نشست، دور زدن کنترل دسترسی یا اتصال به شبکه شخص ثالث نمیشود. اگر ابزار ناشناسی پیدا شد، آن را جدا نکنید یا اجرا نکنید مگر طبق رویه پاسخگویی؛ از آن عکس و مشخصات دارایی ثبت کنید، پورت را ایزوله کنید و موضوع را به تیم امنیت تحویل دهید.
مقایسه با Packet Squirrel
در منوی رسمی Hak5، LAN Turtle و Packet Squirrel هر دو در دسته «Implants & Remote Access» دیده میشوند؛ این همدستهبودن برای مقایسه اولیه مفید است، اما به معنای یکسان بودن سختافزار یا کاربرد نیست. صفحهای که مبنای این مقاله است، مشخصات فنی تفصیلی Packet Squirrel یا جدول مقایسهای منتشر نمیکند. بنابراین نمیتوان از همین منبع درباره پردازنده، درگاهها، سرعت، سیستمعامل یا قابلیت برتری یکی بر دیگری نتیجه قطعی داد.
برای انتخاب، مسئله را تعریف کنید نه ابزار را. اگر هدف، مدیریت مجاز یک نقطه شبکه و گردآوری محدود اطلاعات با رابط معرفیشده در صفحه است، LAN Turtle در چارچوب کنترلهای بالا قابل بررسی است. اگر هدف شما ثبت و تحلیل عبور ترافیک یا آزمون دیگری است، باید محصول و مستندات رسمی همان سناریو جداگانه ارزیابی شوند و مجوز مخصوص داشته باشند. در هر دو مورد، سه معیار تعیینکنندهاند: امکان ثبت رویداد، کنترل روشن محدوده و توانایی بازگشت امن. هیچیک از این دو نام، مجوز استفاده پنهانی یا جایگزین سیاست سازمانی نیست.
جایگزینهای قانونی و مسیر تصمیمگیری
برای بسیاری از کارها، ابزارهای معمول سازمانی انتخاب بهتری هستند: سامانه مدیریت دارایی برای inventory، مانیتورینگ سوئیچ و جریان شبکه برای مشاهده، VPN سازمانی با احراز هویت چندمرحلهای برای remote administration، و اسکنر آسیبپذیری مورد تأیید برای ارزیابی. این راهکارها معمولاً هویت کاربر، چرخه تأیید و گزارشپذیری بهتری دارند. در اکوسیستم رسمی Hak5 نیز صفحه معرفی به مستندات محصول، دانلود نرمافزار، پشتیبانی، Cloud C²، Payload Studio Pro و LAN Turtle Hub پیوند میدهد؛ این نامها را باید بهعنوان مسیرهای رسمی مطالعه و ارزیابی دید، نه اینکه بدون بررسی نسخه و مجوز در شبکه عملیاتی فعال کرد.
یک تصمیم خوب با چهار پرسش تمام میشود: آیا هدف و مالک مشخص است؟ آیا راهکار کمخطرتر همین نیاز را برآورده میکند؟ آیا داده و دسترسی پس از کار حذف میشود؟ آیا تیم دفاعی میتواند اتصال و خروجی را حسابرسی کند؟ اگر پاسخ هرکدام منفی است، استقرار را متوقف کنید و به آزمایشگاه یا راهکار مدیریتی استاندارد برگردید.
جمعبندی
LAN Turtle در معرفی رسمی Hak5 ابزاری کوچک برای مدیریت سیستم، آزمون نفوذ، دسترسی از راه دور و گردآوری اطلاعات شبکه معرفی شده و در قاب شبیه آداپتور USB Ethernet قرار دارد. ارزش واقعی آن، نه در پنهانکاری، بلکه در اجرای کنترلشده یک مأموریت مشخص است: مجوز مکتوب، آزمایش جدا، حداقل دسترسی، ثبت کامل، نگهداری امن و پاکسازی پایان کار. هر قابلیتی که به رهگیری یا دسترسی حساس مربوط میشود باید پیشفرضاً خاموش یا محدود باشد. با این رویکرد، ابزار از یک ریسک ناشناخته به یک جزء کوچک، شفاف و قابل حسابرسی از برنامه امنیت شبکه تبدیل میشود؛ و اگر چنین کنترلهایی ممکن نیست، استفاده نکردن از آن تصمیم حرفهایتری است.