Nitrokey 3 برای چه کاری طراحی شده است؟
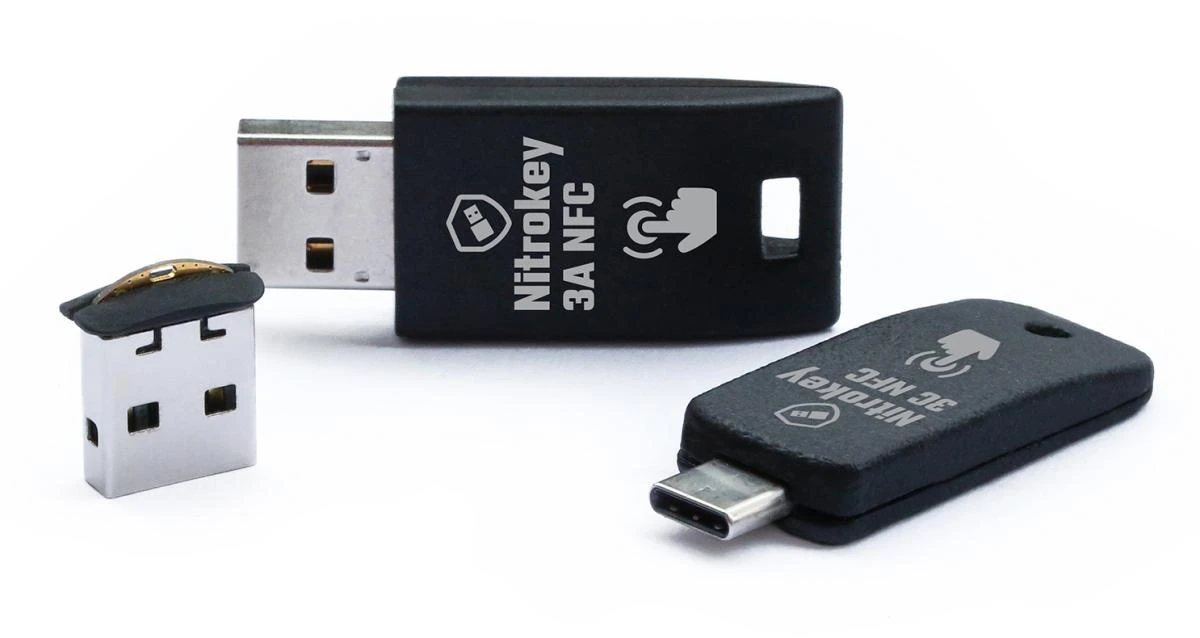
Nitrokey 3 یک کلید سختافزاری چندمنظوره برای کار با اعتبارهای ورود و عملیات رمزنگاری است. مزیت عملی چنین وسیلهای زمانی روشن میشود که سازمان بخواهد استفاده از حساب یا کلید را به یک ابزار قابل حمل و قابل مدیریت پیوند دهد. اما انتخاب آن فقط با دیدن عبارت «کلید امنیتی» کامل نمیشود. باید مشخص باشد هدف ورود به وب است، کار با کارت هوشمند است یا نگهداری کلید برای امضا و رمزگشایی؛ هر کاربرد، نرمافزار و روش بازیابی خودش را دارد.
این راهنما میان قابلیت اعلامشده سازنده و پیشنهاد اجرایی تحریریه تفاوت میگذارد. مشخصات محصول در بخش بعد از مستندات رسمی آمدهاند. مثالهای سازمانی و روش ارزیابی، الگوی پیشنهادی برای بررسی نیاز شما هستند و نباید بهعنوان قابلیت آماده یا تضمین امنیت محصول خوانده شوند. پیش از خرید، مدل فیزیکی، نسخه میانافزار و محیط واقعی استفاده باید با نیاز تطبیق داده شوند.
قابلیتها و یک تفاوت مهم در حفاظت کلید
صفحه رسمی Overview برای Nitrokey 3 قابلیتهای FIDO2، U2F، OpenPGP Card، S/MIME، Password Safe و PIV را فهرست میکند. در همان جدول، FIDO2 و U2F روی USB و NFC و قابلیتهای کارت هوشمند روی USB معرفی شدهاند. پشتیبانی از Secure Element یکسان نیست: جدول برای FIDO2 و U2F آن را «خیر» و برای OpenPGP و PIV «بله» ثبت میکند. بنابراین وجود تراشه امن را نباید به همه عملیات دستگاه تعمیم داد.
سازنده پشتیبانی Secure Element برای OpenPGP را از میانافزار پایدار 1.7.0 و برای PIV از 1.8.0 ذکر میکند. این اعداد حد شروع قابلیتاند، نه توصیه به نصب نسخه قدیمی. مستندات FAQ نیز تأکید دارد تغییر backend مربوط به OpenPGP داده همان بخش را پاک میکند. هیچ تغییر backend یا بازنشانی را بدون بررسی نسخه، مستندات و مسیر بازیابی انجام ندهید.
از یک مسئله مشخص شروع کنید
اگر مسئله اصلی دسترسی مدیر به کنسول ابری است، اولین کار تهیه فهرست سرویسهایی است که باید کلید را بپذیرند. برای هر سرویس، نوع حساب، نقش مدیریتی، روش ورود موجود و مسئول بازیابی را ثبت کنید. این موجودی ساده مانع میشود خرید تجهیزات به پروژهای تبدیل شود که هنوز معلوم نیست چه خطر مشخصی را کاهش میدهد. یک نام تجاری مشترک میان سرویسها به معنی رفتار یکسان در ثبت کلید نیست.
در سناریوی دیگری، تیم میخواهد کلید امضای انتشار نرمافزار را بهتر مدیریت کند. در این حالت، پرسش مهم فقط امکان امضا نیست؛ باید روشن شود چه کسی اجازه امضا دارد، چگونه نسخه نهایی را میبیند و اگر صاحب کلید در دسترس نبود چه میشود. مسیر ورود وب و مسیر امضای انتشار را جدا مستند کنید. قرارگرفتن هر دو روی یک وسیله، مسئولیتها و چرخه عمرشان را یکسان نمیکند.
ثبت دستگاه با ثبت حساب تفاوت دارد
وصلکردن ابزار به رایانه به معنی فعالشدن آن برای تمام حسابها نیست. تیم باید مسیر ثبت هر سرویس را جدا انجام دهد و نتیجه را با یک ورود تازه بررسی کند. اگر پس از ثبت فقط همان نشست قبلی باز بماند، هنوز معلوم نیست روش جدید در خروج کامل و ورود دوباره کار میکند. آزمایش باید در زمانی انجام شود که راه جایگزین معتبر همچنان در دسترس است.
نامگذاری کلیدها در حساب نیز اهمیت دارد. برچسبی مانند «کلید اصلی دفتر» یا «کلید ذخیره مدیریت» از چند نام مشابه و مبهم بهتر است. در فهرست داخلی، شماره دارایی و صاحب فعلی کافی است؛ PIN، کد بازیابی و مواد محرمانه نباید در همان جدول قرار گیرند. هدف موجودی، تشخیص مالکیت و وضعیت ثبت است، نه ساختن محل تازهای برای گردآوری رازهای حسابها.
کلید پشتیبان، نسخه کپی یکسان نیست
برای طراحی بازیابی، به جای فرض اینکه دستگاه دوم همه چیز را خودکار در اختیار دارد، آن را یک مسیر مستقل در نظر بگیرید. برای هر حساب باید معلوم شود دستگاه جایگزین ثبت شده است یا نه و چه کسی اجازه استفاده از آن را دارد. وجود یک کلید نو در کشو، بدون ثبت و آزمون، الزاماً کمکی به ورود روز حادثه نمیکند.
در کاربرد امضا یا رمزگشایی، مفهوم پشتیبان میتواند متفاوت باشد. لازم است پیش از تولید یا واردکردن کلید تصمیم بگیرید در صورت خرابی دستگاه، داده قدیمی چگونه قابل دسترسی خواهد بود. این تصمیم را پس از گمشدن وسیله نمیتوان به گذشته برگرداند. نگهداری محرمانه نسخه پشتیبان، تفکیک مسئولیت و شرایط بازیابی باید با سیاست همان کاربرد سازگار باشند؛ یک دستور مشترک برای تمام نوع کلیدها کافی نیست.
PINها و مرز میان قابلیتها
FAQ رسمی میگوید Nitrokey 3 برای قابلیتهای مختلف PINهای جدا دارد و برای مدیریت باید از nitropy یا Nitrokey App 2 استفاده کرد، نه Nitrokey App 1. همچنین گواهی امنیتی ذکرشده مربوط به Secure Element و محدوده آن است؛ نباید آن را بدون بررسی به گواهی کل دستگاه یا تمام کاربردها تبدیل کرد. این تفاوتها هنگام نوشتن راهنمای پشتیبانی مهماند، چون کاربر ممکن است همه درخواستهای PIN را یکسان تصور کند.
راهنمای داخلی بهتر است بگوید در هر مرحله کدام برنامه درخواست را نمایش میدهد و کاربر برای چه عملی تأیید میکند. از توصیه به آزمودن پشتسرهم PINهای حدسی خودداری کنید. اگر کاربر مطمئن نیست درخواست متعلق به کدام بخش است، متوقفشدن و بررسی مستندات بهتر از تغییر چند تنظیم نامرتبط است. پشتیبان فنی نیز نباید برای حل مشکل، PIN کاربر را مطالبه یا در تیکت ثبت کند.
میزبان همچنان بخشی از مسئله امنیت است
استفاده از ابزار سختافزاری، رایانه آلوده یا نشست بازشده را به محیط قابل اعتماد تبدیل نمیکند. حتی وقتی یک عملیات حساس به دستگاه وابسته است، کاربر باید بداند چه درخواستی را تأیید میکند و خروجی در کجا مصرف میشود. ارزیابی محصول باید مرز حفاظت را توضیح دهد؛ ادعای کلی «هر نوع بدافزار دیگر بیاثر است» برای تصمیم فنی کافی نیست.
در محیط سازمانی، دستگاه مدیریتشده، بهروزرسانی مرورگر، کنترل نشست و محدودکردن دسترسی همچنان معنا دارند. برای حساب مدیریتی، بهتر است آزمون روی همان دستگاه و همان سیاست مرورگر انجام شود که در کار واقعی استفاده خواهد شد. موفقیت روی لپتاپ شخصی کارشناس، سازگاری با محیط قفلشده سازمان را ثابت نمیکند. هدف آزمون، دیدن تمام زنجیره استفاده است، نه فقط روشنشدن نشانگر روی کلید.
پایلوت کوچک اما قابل اندازهگیری
پایلوت را با گروهی کوچک و متنوع آغاز کنید: یک کاربر روزمره، یک مدیر سامانه و فردی که گاهی از دستگاه دیگری استفاده میکند. وظیفه هر نفر باید مشخص باشد؛ ثبت اولیه، ورود پس از خروج، استفاده از کلید ذخیره و گزارش مشکل. برای هر سناریو زمان انجام و نیاز به کمک ثبت شود. این دادهها نشان میدهند مشکل از محصول، مستندات یا سیاست سرویس است.
معیار موفقیت را پیش از آزمون بنویسید. مثلاً تمام حسابهای پایلوت باید بدون حفظ نشست قبلی با روش تازه وارد شوند و مسیر جایگزین نیز آزمایش شود. شمار خریداریشده یا تعداد ثبت اولیه، معیار کافی برای آمادگی نیست. اگر یک سناریو شکست خورد، نتیجه را همراه با مدل دستگاه، سیستمعامل، مرورگر و پیام خطا نگه دارید تا بتوانید آن را تکرار و علت را جدا کنید.
بهروزرسانی را مانند تغییر زیرساخت ببینید
میانافزار بخشی از چرخه عمر محصول است. پیش از بهروزرسانی، یادداشت انتشار مرتبط با نسخه فعلی و مقصد را بخوانید و مشخص کنید آیا تغییر بر داده، سازگاری یا روش مدیریت اثر دارد. صرف جدیدتر بودن نسخه، توضیح کافی برای اجرای همزمان تغییر روی تمام کلیدهای حیاتی نیست. یک دستگاه آزمایشی و مسیر دسترسی مستقل، هزینه اشتباه را کاهش میدهند.
برای اجرای تغییر، یک برنامه کوتاه بنویسید: دستگاه انتخابشده، حسابهای وابسته، شخص پاسخگو و آزمون پس از پایان. پس از بهروزرسانی فقط شماره نسخه را نگاه نکنید؛ ورود یا عملیات مورد نیاز را دوباره اجرا کنید. اگر کلید برای چند کاربرد استفاده میشود، هر کاربرد آزمون خودش را میخواهد. موفقیت FIDO بهتنهایی وضعیت OpenPGP یا PIV را ثابت نمیکند.
سناریوی گمشدن و قطع همکاری
پیش از حادثه، مشخص کنید کاربر گمشدن کلید را از چه مسیری گزارش میکند و چه کسی مجاز است ثبت آن را از حسابها حذف کند. در فهرست دارایی باید بتوان حسابهای وابسته را پیدا کرد. اگر این ارتباط ثبت نشده باشد، تیم هنگام حادثه مجبور میشود از حافظه افراد یا تاریخچه مرورگر کمک بگیرد؛ چنین روشی برای حسابهای متعدد قابل اتکا نیست.
در خروج کارمند نیز بازپسگیری فیزیکی کلید تنها اقدام لازم نیست. دسترسی حساب، ثبت روش ورود و مالکیت کلیدهای مرتبط باید با فرایند قطع همکاری بررسی شوند. اگر وسیله دوباره به فرد دیگری واگذار میشود، وضعیت داده و پاکسازی طبق راهنمای رسمی بررسی شود. بازنشانی نباید پیش از انتقال مسئولیت یا اطمینان از دسترسی به دادههای لازم انجام گیرد، چون میتواند کار بازیابی را دشوار یا ناممکن کند.
عیبیابی را لایهبهلایه انجام دهید
هنگام مشکل، ابتدا مشخص کنید میزبان دستگاه را میبیند یا نه. سپس بررسی کنید برنامه مدیریت مناسب در حال استفاده است و در نهایت سراغ تنظیمات سرویس بروید. عوضکردن همزمان پورت، مرورگر، میانافزار و سیاست ورود باعث میشود معلوم نشود کدام تغییر اثر داشته است. هر مرحله باید یک فرض مشخص را آزمایش کند و نتیجه قابل ثبت داشته باشد.
اگر کلید در یک محیط کار میکند و در محیط دیگر نه، تفاوتها را محدود کنید: نوع اتصال، تبدیل، سیاست مرورگر و حساب انتخابشده. از ثبت تصویر حاوی اطلاعات محرمانه در تیکت پرهیز کنید؛ پیام خطا و جزئیات غیرحساس معمولاً برای شروع کافیاند. ریست کارخانهای نباید اولین پیشنهاد پشتیبانی باشد. پیش از آن باید اثر بر تمام کاربردها و امکان دسترسی جایگزین روشن شده باشد.
هزینه واقعی انتخاب
قیمت خرید تنها بخش هزینه است. زمان ثبت حسابها، آموزش کاربر، تهیه کلید ذخیره، مدیریت خروج کارکنان و رسیدگی به مشکل نیز باید در برآورد قرار گیرد. برای سازمان کوچک، یک قابلیت اضافی که هیچکس از آن استفاده نمیکند ممکن است فقط راهنمای پشتیبانی را پیچیدهتر کند. انتخاب خوب با کمترین تعداد قابلیت تعریف نمیشود؛ با تناسب قابلیتها و نیاز واقعی تعریف میشود.
اگر استفاده شما فقط ورود وب است، وزن سهولت ثبت و بازیابی بیشتر میشود. اگر امضا یا کارت هوشمند هم لازم است، سازگاری نرمافزار و چرخه کلید مهمتر خواهد بود. این مقایسه باید با نمونه عملی و مدل دقیق انجام شود. از تعمیم ویژگی یک محصول دیگر خانواده Nitrokey به Nitrokey 3 یا برعکس خودداری کنید؛ جدول عمومی خانواده برای شروع شناخت مفید است، اما جانشین مستندات همان مدل نیست.
منابع رسمی و محدوده این راهنما
این متن، راهنمای ارزیابی و بهرهبرداری است و دستور اجرای تغییر روی دستگاه شما محسوب نمیشود. مشخصات پویا، وضعیت میانافزار و گزینههای قابل خرید باید هنگام اجرا دوباره بررسی شوند. پیشنهادهای سازمانی بالا تحلیل تحریریهاند؛ ادعای انجام آزمون مستقل نفوذ یا تأیید امنیت محصول مطرح نشده است.
- نمای کلی قابلیتهای Nitrokey 3
- پرسشهای متداول Nitrokey 3
- خانواده محصولات Nitrokey
- فروشگاه رسمی برای تطبیق مدل فیزیکی
تاریخ بازبینی منابع: ۲۷ اکتبر ۲۰۲۶.