Solo 2؛ کلید امنیتی با تمرکز بر ورود
Solo 2 برای کسی معنا دارد که میخواهد ثبت و استفاده از یک عامل سختافزاری را وارد جریان ورود به حسابهایش کند. موضوع اصلی این راهنما خرید یک وسیله کوچک نیست؛ طراحی روشی است که کاربر بتواند هر روز از آن استفاده کند و در صورت خرابی یا گمشدن نیز کنترل حساب را حفظ کند. کیفیت این فرایند به سرویس مقصد، مرورگر، سیاست سازمان و آموزش کاربر وابسته است.
در این متن، مشخصات اعلامشده سازنده از پیشنهادهای اجرایی جدا شدهاند. هیچ ادعایی درباره آزمون مستقل امنیتی این نمونه خاص مطرح نمیشود. همچنین عبارت «Solo 2» نباید تفاوت میان درگاه، NFC و نسخه توسعهدهنده را پنهان کند. پیش از سفارش باید نام دقیق مدل در فاکتور و مشخصات محصول با سناریوی استفاده تطبیق داده شود؛ شباهت ظاهری برای تشخیص قابلیت کافی نیست.
مدل معمولی، مدل دارای NFC و نسخه Hacker
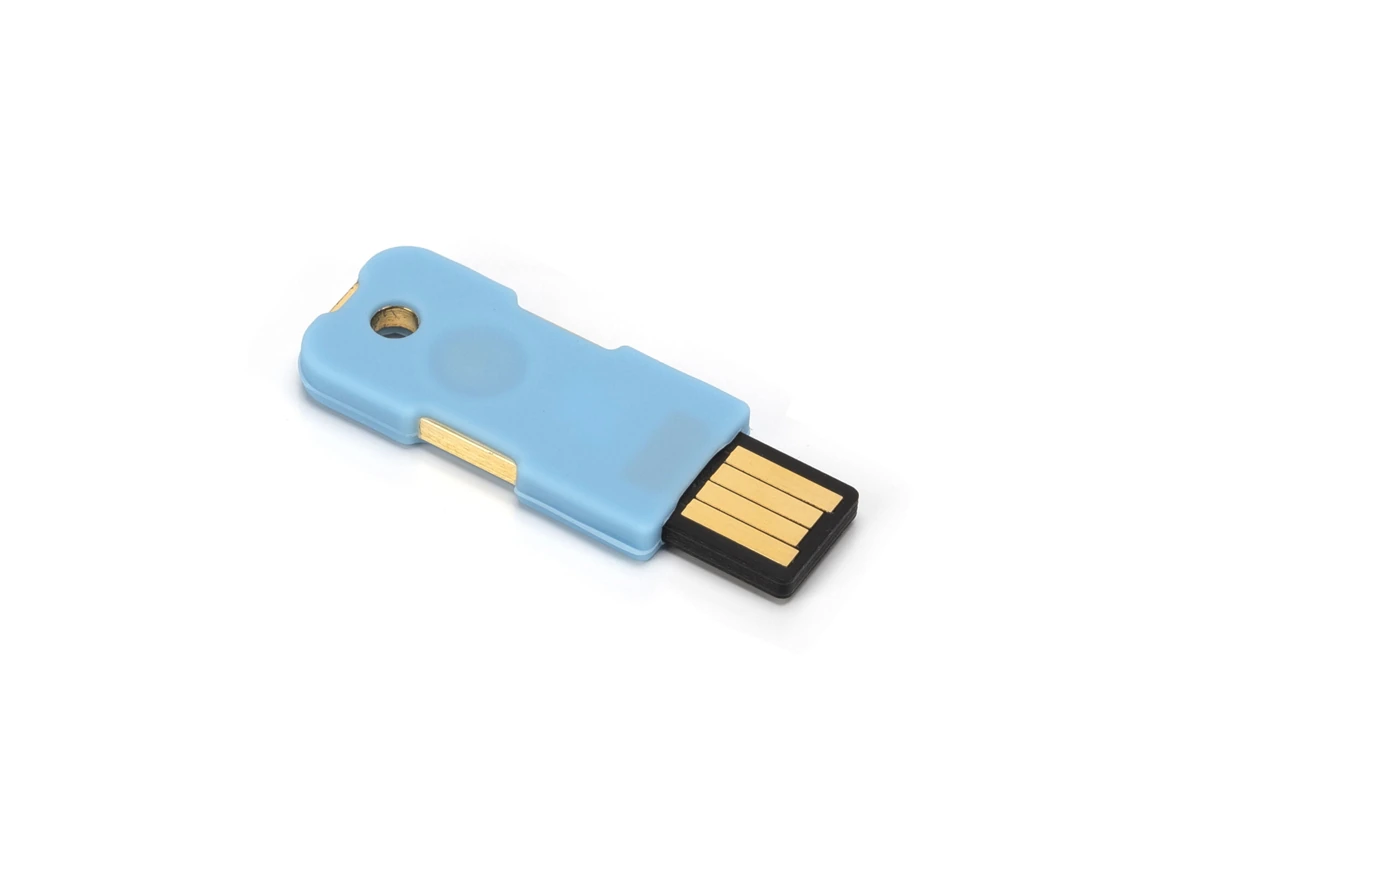
صفحه رسمی SoloKeys EU مدل Solo 2A را کلید USB-A با پشتیبانی FIDO2 و U2F معرفی میکند و صریحاً میگوید این نسخه NFC ندارد. در همان فروشگاه، مدلهای دارای علامت «+ NFC» جدا عرضه میشوند. بنابراین اگر هدف استفاده بدون اتصال کابلی روی تلفن است، نباید نسخه عادی را به امید داشتن NFC انتخاب کرد.
راهنمای سازنده، Solo 2 را مبتنی بر Trussed و متنباز معرفی میکند. استفاده پایه از مسیر ثبت کلید در سرویس انجام میشود و نسخه معمولی برای کاربر روزمره در نظر گرفته شده است. نسخه Hacker برای بارگذاری میانافزار سفارشی است و طبق راهنما attestation نسخه استاندارد را ندارد. این تفاوت برای سازمانی که سیاست پذیرش نوع احرازگر دارد مهم است؛ نسخه توسعهدهنده را نباید بدون بررسی جای نسخه عملیاتی گذاشت.
سناریوی کاربر روزمره را روشن کنید
فرض کنید کاربر با یک رایانه رومیزی در محل کار و لپتاپ در خانه وارد حساب میشود. پرسش نخست این است که هر دو دستگاه درگاه مناسب و محیط مورد قبول سرویس را دارند یا نه. داشتن کلید در جیب، زمانی مفید است که اتصال آن در هر دو محیط ساده باشد. تبدیل نامناسب یا دسترسی دشوار به پورت میتواند کاربر را به استفاده مداوم از روش جایگزین سوق دهد.
سناریوی دیگری، کاربری است که عمدتاً با تلفن کار میکند. در این حالت باید مدل، روش اتصال و تجربه مرورگر همان تلفن بررسی شود. از نتیجه موفق روی یک رایانه نباید سازگاری همه تلفنها را نتیجه گرفت. یک آزمون کوتاه با دستگاه واقعی، از خرید تعداد زیاد و کشف محدودیت در روز تحویل بهتر است. هدف، حذف ابهام پیش از گسترش استفاده است.
ورود بدون گذرواژه را با هر نوع ثبت کلید یکسان ندانید
در بعضی سرویسها، کلید بخشی از ورود چندمرحلهای است و در بعضی جریانها نقش دیگری دارد. نام مشترک «کلید امنیتی» در رابط سرویسها تضمین نمیکند مراحل یکسان باشند. راهنمای کاربر باید از تجربه همان سرویس تهیه شود: ابتدا چه چیزی وارد میشود، چه زمانی کلید لازم است و چه تأییدی از کاربر خواسته میشود.
برای مستندسازی، یک مسیر ثبت و یک مسیر ورود تازه را جدا ثبت کنید. بسیاری از خطاهای عملی وقتی آشکار میشوند که کاربر از نشست قبلی خارج شده و دیگر به صفحه تنظیمات دسترسی ندارد. آزمایش باید این وضعیت را پوشش دهد. اگر سرویس چند حساب شخصی و سازمانی دارد، نام حسابی که کلید برای آن ثبت شده نیز باید روشن باشد؛ حضور کلید برای یک حساب به حساب دیگر منتقل نمیشود.
لمس دستگاه و معنای تأیید
راهنمای SoloKeys تأیید با حسگر لمسی را توضیح میدهد و توصیه میکند کلید دوم هنگام ثبت کلید اصلی به سرویسها افزوده شود. همچنین میگوید فراموشی PIN میتواند نیازمند بازنشانی باشد و بازنشانی، اعتبارهای ذخیرهشده را پاک میکند. این نکات باید در آموزش اولیه حضور داشته باشند؛ آموزش نباید به جمله «وصل کن و لمس کن» محدود شود.
از دید تجربه کاربر، مهم است لمس با قصد مشخص انجام شود. کاربر باید بداند اکنون در کدام سایت و برای کدام حساب اقدام کرده است. درخواست غیرمنتظره، بهخصوص وقتی چند پنجره یا نشست باز است، باید باعث توقف و بررسی شود. حسگر لمسی دکمه تأیید همه کارهای رایانه نیست. این تفکیک ساده از عادتکردن به تأیید خودکار هر درخواست جلوگیری میکند.
سیاست بازیابی باید پیش از اجبار آماده باشد
اگر سازمان استفاده از کلید را الزامی میکند، باید قبل از اعمال سیاست مسیر جایگزین معتبر را آماده کرده باشد. این مسیر باید هم قابل استفاده باشد و هم تحت کنترل بماند. فرایندی که هر تماس تلفنی را برای حذف عامل دوم کافی بداند، ممکن است ارزش کنترل اصلی را کاهش دهد. در مقابل، فرایند ناممکن بازیابی میتواند کار واقعی را برای مدت طولانی متوقف کند.
برای طراحی، چند وضعیت را جدا کنید: کاربر کلید را جا گذاشته، کلید شکسته، کلید گم شده یا احتمال دسترسی شخص دیگر وجود دارد. پاسخ یکسان به همه این موارد دقیق نیست. در برخی موارد دسترسی موقت لازم است و در برخی موارد باید ثبت کلید قبلی بررسی یا حذف شود. مسئول تصمیم، مدرک لازم و زمان اعتبار دسترسی موقت را از قبل تعیین کنید.
کلید ذخیره باید آزمایش شود
کلید ذخیره را در همان سرویسهایی ثبت کنید که ادامه دسترسی به آنها ضروری است. پس از ثبت، یک بار ورود با همان کلید را در شرایط کنترلشده انجام دهید. وجود نام آن در صفحه تنظیمات مفید است، اما آزمون واقعی اطمینان بیشتری درباره مسیر استفاده میدهد. برای حسابهای حساس، نتیجه و تاریخ بررسی را در موجودی غیرمحرمانه ثبت کنید.
محل نگهداری نیز باید با سناریوی حادثه سازگار باشد. اگر هر دو کلید همیشه در یک کیف باشند، گمشدن کیف میتواند هر دو مسیر را همزمان از بین ببرد. اگر کلید ذخیره در محل بسیار دور و بدون فرد پاسخگو قرار گیرد، بازیابی ممکن است بیش از زمان قابل قبول طول بکشد. توازن میان دسترسپذیری و حفاظت، بخشی از طراحی است و صرف خرید دستگاه دوم آن را حل نمیکند.
ورود کارمند جدید و تحویل دارایی
یک بسته تحویل خوب شامل مدل دقیق، روش استفاده، مسیر درخواست کمک و توضیح بازیابی است. کاربر باید بداند کلید متعلق به کدام حسابهاست و آیا اجازه استفاده شخصی از آن را دارد. اگر این موضوع روشن نباشد، هنگام بازپسگیری وسیله ممکن است حسابهای شخصی و سازمانی درهم آمیخته باشند. سیاست قابل فهم از مشکل بعدی پیشگیری میکند.
ثبت دارایی باید ساده و کماطلاعات باشد. شناسه داخلی، نام تحویلگیرنده، تاریخ تحویل و وضعیت کافیاند؛ رازهای ورود نباید وارد فایل موجودی شوند. مسئول پشتیبانی نیز باید بتواند بدون دانستن PIN کاربر، مشکل را طبقهبندی کند. اگر فرایند پشتیبانی به دریافت راز از کاربر وابسته شده است، بهتر است خود فرایند بازطراحی شود، نه اینکه این رفتار به عادت سازمانی تبدیل شود.
انتخاب نسخه توسعهدهنده برای آزمایشگاه
نسخه Hacker میتواند برای بررسی میانافزار و توسعه جذاب باشد، اما آزادی تغییر رفتار با نیاز یک کلید روزمره یکسان نیست. در آزمایشگاه، از حساب و اعتبار آزمایشی استفاده کنید تا بازسازی یا تغییر نرمافزار به حساب کاری آسیب نزند. دستگاه توسعه بهتر است برچسب واضح داشته باشد و در چرخه تجهیزات عملیاتی گم نشود.
پیش از هر آزمایش، هدف و معیار پایان را تعیین کنید. اگر قرار است فقط رفتار یک درخواست بررسی شود، نیازی نیست کل محیط ورود سازمان به دستگاه آزمایشی وابسته شود. خروجی مفید آزمایشگاه میتواند گزارش قابل تکرار، تغییر کد مشخص یا نتیجه آزمون باشد. تعداد دفعات فلشکردن دستگاه معیار پیشرفت نیست. مرز میان پژوهش و استفاده روزمره باید در انتخاب حساب، نگهداری کلید و مستندات قابل مشاهده باشد.
متنباز بودن چگونه به ارزیابی کمک میکند؟
وجود کد و طراحی باز امکان بررسی و مشارکت را فراهم میکند، اما خودبهخود به معنی بررسی تمام مسیرها توسط شما نیست. در ارزیابی خرید، پرسش مفید این است که سازمان چگونه از این شفافیت استفاده خواهد کرد. آیا تیم توان بررسی تغییرات را دارد؟ آیا انتشارها و گزارش مشکلات را پیگیری میکند؟ آیا فرایند اعتماد به نسخه نصبشده روشن است؟
برای تیمی که توسعه میانافزار انجام نمیدهد، ارزش عملی میتواند در دسترسی به مستندات فنی و امکان فهم رفتار باشد. نباید از کاربر عادی انتظار داشت برای استفاده روزمره همه کد را ممیزی کند. تقسیم مسئولیت بهتر این است که تیم فنی نسخه مورد قبول و روش تغییر را مدیریت کند و کاربر دستور کوتاه و روشن برای ثبت، ورود و گزارش مشکل داشته باشد.
بهروزرسانی با امکان بازگشت به کار
راهنمای رسمی مدیریت میانافزار را از طریق solo2-cli توضیح میدهد. پیش از استفاده از ابزار مدیریت، مستندات همان نسخه و مدل را بررسی کنید و از روی نام مشابه فرمان یا راهنمای قدیمی نتیجه نگیرید. این راهنما عمداً فرمان تغییر میانافزار یا بازنشانی ارائه نمیکند، زیرا اجرای درست به وضعیت دستگاه و مسیر بازیابی وابسته است.
در سازمان، تغییر را ابتدا روی نمونه آزمایشی انجام دهید و سپس سناریوهای اصلی را دوباره اجرا کنید. «ابزار پیام موفقیت نشان داد» با «کاربر دوباره به همه حسابهای لازم دسترسی دارد» یک نتیجه نیست. پس از تغییر باید ورود، استفاده از کلید ذخیره و رفتار برنامههای ضروری بررسی شوند. اگر مشکلی پیدا شد، گزارش باید نسخه قبلی و فعلی، مدل دقیق و سناریوی شکست را مشخص کند.
عیبیابی بدون پاککردن شواهد
وقتی دستگاه شناسایی نمیشود، ابتدا مسیر فیزیکی را بررسی کنید: پورت، تبدیل و اتصال مستقیم. سپس دستگاه را در محیط شناختهشده دیگری آزمایش کنید تا مشکل سختافزار از مشکل میزبان جدا شود. تغییر همزمان چند عامل، تشخیص را سخت میکند. هر مرحله بهتر است نتیجه روشن داشته باشد؛ مثلاً میزبان ابزار را میبیند ولی سرویس ثبت را نمیپذیرد.
اگر دستگاه شناسایی میشود اما ورود شکست میخورد، حساب و ثبت سرویس را بررسی کنید. ممکن است کلید برای حساب دیگری ثبت شده یا کاربر مسیر ورود متفاوتی انتخاب کرده باشد. بهجای چند تلاش حدسی PIN، راهنمای رسمی و وضعیت درخواست را ببینید. بازنشانی آخرین مرحله یک فرایند بررسی است، نه میانبری عمومی برای هر خطا. پیش از آن باید دسترسی جایگزین و اثر حذف اعتبارها معلوم باشد.
معیارهای یک پایلوت موفق
پایلوت خوب فقط کاربر متخصص را شامل نمیشود. افراد با تجربههای متفاوت، روش کار عادی و دستگاههای واقعی باید در آن حضور داشته باشند. از آنها بخواهید ثبت اولیه، ورود روزانه، استفاده پس از چند روز فاصله و بازیابی آزمایشی را انجام دهند. تفاوت میان انجام کار بدون کمک و انجام کار با همراهی کارشناس باید ثبت شود.
در پایان، نرخ شکست، زمان صرفشده و نوع درخواستهای پشتیبانی را کنار هم ببینید. اگر یک مشکل بارها تکرار شده، شاید آموزش یا انتخاب مدل نیازمند اصلاح باشد. گسترش تعداد کلیدها قبل از حل مسئله، هزینه پشتیبانی را تکثیر میکند. تصمیم ادامه باید به شواهد پایلوت وابسته باشد، نه صرف رضایت اولیه از ظاهر وسیله یا موفقیت یک نمایش کوتاه.
مرز حفاظت و تصمیم نهایی
کلید سختافزاری بخشی از کنترل دسترسی است، نه جایگزین مراقبت از نشست، دستگاه و حساب بازیابی. حسابی که روش جایگزین ضعیف یا دسترسی بازیابی نامشخص دارد، با افزودن یک ابزار بهتنهایی کامل مدیریت نمیشود. ارزیابی باید تمام راههای ورود را در نظر بگیرد و مشخص کند کدام مسیر در چه شرایطی مجاز است.
Solo 2 برای سناریویی ارزشمند است که مدل درست، سرویس سازگار و بازیابی آزمودهشده کنار هم قرار گیرند. برای توسعه، نسخه مناسب آزمایشگاه را جدا انتخاب کنید؛ برای استفاده روزمره، پیچیدگی غیرضروری اضافه نکنید. نتیجه مطلوب این است که کاربر مسیر معمول را بهآسانی انجام دهد و تیم مسئول در وضعیت غیرعادی بداند دقیقاً چه باید بررسی شود.
منابع رسمی
مشخصات محصول به این منابع ارجاع دارد؛ طراحی پایلوت، مدیریت دارایی و فرایندهای پیشنهادی بالا تحلیل مستقل تحریریه است. تاریخ بازبینی: ۲۷ اکتبر ۲۰۲۶.