USB armory Mk II؛ یک رایانه کوچک برای ساخت ابزار امنیتی
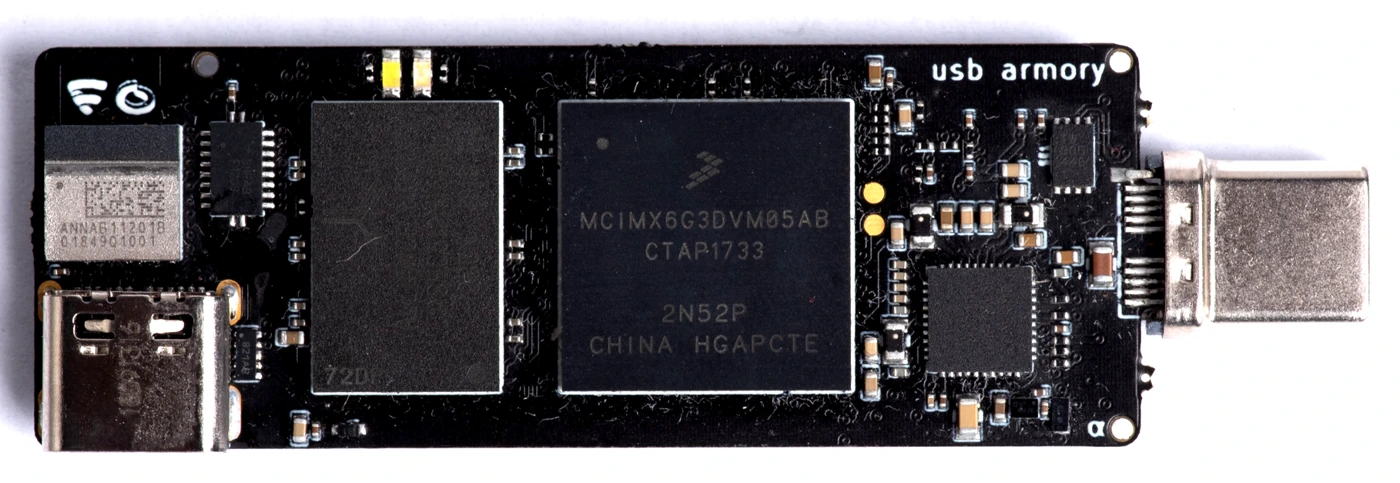
USB armory Mk II یک بستر سختافزاری باز برای اجرای نرمافزار و ساخت کاربردهای امنیتی است. آن را نباید صرفاً یک حافظه USB یا کلید آماده ورود به حساب دانست. ارزش این وسیله در امکان طراحی سامانهای محدود و مشخص است که رفتار آن را تیم توسعه کنترل کند. در مقابل، همین انعطاف به معنی مسئولیت بیشتر برای ساخت، بهروزرسانی، مدیریت کلید و پشتیبانی خواهد بود.
اگر هدف فقط خرید یک محصول آماده با فرایند پشتیبانی ساده است، ابتدا بررسی کنید آیا واقعاً به یک رایانه قابل برنامهریزی نیاز دارید. انتخاب USB armory زمانی توجیه روشنتری دارد که کاربرد، مرز اعتماد و مهارت تیم معلوم باشد. این متن راهنمای طراحی و ارزیابی است؛ مثالها پیشنهاد تحریریهاند و ادعای وجود محصول آماده، گواهی خاص یا امنیت تضمینشده برای هر برنامه دلخواه نیستند.
مشخصات پایه و تفاوت UL با ULZ
طبق معرفی رسمی، مدل استاندارد USB از NXP i.MX6ULZ با فرکانس ۹۰۰ مگاهرتز استفاده میکند. گونه i.MX6UL با فرکانس ۵۲۸ مگاهرتز برای سفارشهای خاص در نظر گرفته شده و برخی ویژگیهای امنیتی متفاوت دارد. مهمترین نکته برای انتخاب این است که رمزگذاری لحظهای حافظه خارجی را نباید به مدل ULZ نسبت داد؛ این قابلیت در مستندات به گونه UL مربوط است.
همان معرفی، eMMC شانزده گیگابایتی، جایگاه microSD، ارتباط USB و ماژول Bluetooth را توضیح میدهد و Debian و TamaGo را در مسیرهای نرمافزاری پروژه مطرح میکند. اینها ظرفیتهای بسترند؛ کاربرد نهایی به نرمافزاری که نصب میکنید وابسته است. همچنین نسخه USB و LAN و بازنگری برد باید از هم تفکیک شوند. فهرست ویژگی یک گونه، مشخصات قطعی همه دستگاههایی با نام Mk II نیست.
پیش از انتخاب، مرز اعتماد را رسم کنید
برای یک کاربرد امنیتی، نخست بنویسید چه دادهای وارد دستگاه میشود، چه چیزی از آن خارج میشود و کدام طرف باید قابل اعتماد باشد. اگر دستگاه میان رایانه و یک وسیله USB قرار میگیرد، صرف حضور سختافزار میانی به معنی کنترل کامل همه رفتارها نیست. برنامه باید مشخص کند چه درخواستهایی را میپذیرد، چه اطلاعاتی را عبور میدهد و هنگام خطا چه میکند.
در یک کاربرد دیگر، ممکن است دستگاه عملیات مشخصی را با یک کلید انجام دهد. در آن صورت باید معلوم باشد درخواستکننده چگونه مجاز شناخته میشود و خروجی چه محدودیتی دارد. محافظت از فایل کلید با کنترل استفاده از کلید یک مسئله واحد نیست. اگر هر میزبان متصل بتواند هر درخواستی بفرستد، حفظ محرمانگی کلید بهتنهایی تمام هدف امنیتی را تأمین نمیکند.
از نمونه اولیه به وسیله قابل بهرهبرداری
نمونه اولیه معمولاً برای نشاندادن امکان یک ایده ساخته میشود. یک دستگاه قابل بهرهبرداری باید علاوه بر مسیر موفق، قطع برق، ورودی ناقص، اتصال دوباره و خرابی ذخیرهسازی را هم مدیریت کند. تفاوت این دو مرحله را از ابتدا در برنامه پروژه بگذارید. یک نمایش موفق چنددقیقهای دلیل کافی برای وابستهکردن فرایند حیاتی سازمان به دستگاه نیست.
برای شروع، کوچکترین کاربرد مفید را انتخاب کنید. مثلاً فقط یک نوع ورودی و یک نوع پاسخ مجاز باشد. محدودکردن دامنه، فهم و آزمون رفتار را سادهتر میکند. پس از پایدارشدن این هسته، قابلیت بعدی را اضافه کنید و دوباره فرضهای امنیتی را بررسی کنید. اضافهکردن هر رابط یا خدمت مدیریتی، مسیر تازهای برای خطا و نیاز تازهای برای پشتیبانی ایجاد میکند.
انتخاب محیط اجرا
انتخاب محیط اجرا باید به توان تیم و نیاز برنامه وابسته باشد. محیط عمومیتر میتواند ابزار و کتابخانه بیشتری در اختیار بگذارد، اما سرویسها و وابستگیهای بیشتری نیز نیازمند نگهداری خواهند بود. محیط محدودتر ممکن است برای یک وظیفه دقیق مناسب باشد، ولی هزینه توسعه و اشکالزدایی متفاوتی دارد. «کوچکتر» یا «متنباز» بودن بهتنهایی جای تحلیل را نمیگیرد.
پیش از تصمیم، یک فهرست از نیازهای واقعی بسازید: ارتباط با میزبان، قالب پیام، ذخیرهسازی، زمان پاسخ، امکان بهروزرسانی و ثبت رخداد. سپس بررسی کنید تیم کدام محیط را میتواند با اطمینان نگه دارد. وابستگی به مهارت تنها یک نفر، ریسک عملیاتی است. مستندات ساخت و اجرای پروژه باید به اندازهای روشن باشد که فرد دیگری بتواند نسخه مشخص را بازسازی و آزمایش کند.
قابلیت امنیتی باید با گونه برد تطبیق داده شود
صفحه رسمی ویژگیهای امنیتی، برای ULZ شتابدهنده DCP و برای UL شتابدهنده CAAM را تفکیک میکند. قابلیت BEE برای رمزگذاری حافظه خارجی به UL محدود است. حضور Secure Element نیز به مدل و بازنگری وابسته است؛ بنابراین عبارت کلی «این برد تراشه امن دارد» بدون شناسه دقیق برای طراحی کافی نیست.
در خرید یا تحویل، مشخصات واقعی را در پرونده دارایی ثبت کنید. اگر نرمافزار به قابلیت خاصی وابسته است، برنامه باید نبود آن را تشخیص دهد و رفتار روشن داشته باشد. بهتر است ناسازگاری در آزمون پذیرش دیده شود، نه پس از نصب در محل کاربر. همچنین وجود یک بلوک سختافزاری لزوماً به معنی استفاده صحیح نرمافزار از آن نیست؛ مسیر فراخوانی و تنظیم آن باید در طراحی و آزمون بررسی شود.
Secure Boot و تغییرات برگشتناپذیر
راهنمای رسمی Secure Boot هشدار میدهد فعالسازی آن با ثبت دائمی اطلاعات در فیوزهای یکباربرنامهپذیر همراه است. اشتباه در این فرایند یا ازدسترفتن زیرساخت امضا میتواند دستگاه را از اجرای کد مورد نیاز ناتوان کند. این ویژگی مانند تغییر یک گزینه معمولی و برگشتپذیر در تنظیمات رایانه شخصی نیست.
به همین دلیل، پیش از هر اقدام دائمی باید بتوانید تصویر معتبر را بسازید، امضا کنید و مسیر راهاندازی مورد انتظار را روی نمونه مناسب بررسی کنید. این راهنما فرمان نوشتن فیوز ارائه نمیکند. چنین مرحلهای باید با دستورالعمل دقیق همان سختافزار، نگهداری مطمئن کلیدهای امضا و بازبینی مستقل برنامه انجام شود. قابلیت امنیتی زمانی ارزش دارد که فرایند مدیریت آن نیز قابل اتکا باشد.
راهاندازی معتبر با امنیت هنگام اجرا یکسان نیست
مستندات پروژه میان تأیید زنجیره بوت و رفتار پس از بوت فاصله میگذارد. از منظر طراحی، این تمایز بسیار مهم است: پذیرفتهشدن تصویر نرمافزار در شروع، بهتنهایی نشان نمیدهد برنامه در برابر تمام ورودیهای بعدی مقاوم است. کنترل طول پیام، مجوز عملیات، مدیریت حافظه و رسیدگی به خطا همچنان باید در نرمافزار بررسی شوند.
همچنین باید تعیین کنید تغییرات پیکربندی چگونه معتبر شناخته میشوند. اگر کد تأییدشده بعداً تنظیمات نامعتبر را بدون کنترل بپذیرد، هدف طراحی ممکن است تضعیف شود. در بازبینی معماری، زنجیره تصمیمها را دنبال کنید: چه کسی تصویر را میسازد، چه کسی امضا میکند، چه کسی پیکربندی را تغییر میدهد و دستگاه در هر مرحله چه چیزی را بررسی میکند. ابهام در یکی از این گامها باید پیش از استقرار حل شود.
رابطهای ارتباطی را بر اساس نیاز فعال کنید
برای هر رابط، نقش و کاربرد مشخص تعریف کنید. ارتباط داده با میزبان، مدیریت دستگاه و بازیابی اضطراری بهتر است در طراحی از هم تشخیصپذیر باشند. اگر همه کارها از یک مسیر انجام میشوند، باید توضیح دهید چگونه مجوز و نوع درخواست از هم جدا میشود. داشتن چند درگاه بهتنهایی جداسازی اعتماد ایجاد نمیکند.
در کاربردی که به ارتباط بیسیم نیاز ندارد، اضافهکردن آن صرفاً به دلیل موجودبودن سختافزار تصمیم کافی نیست. در کاربردی که نیاز دارد، جفتسازی، تغییر کاربر و قطع ارتباط باید جزو آزمونها باشند. این پیشنهادها درباره کمکردن پیچیدگی غیرضروریاند؛ نه ادعای وجود مشکل مشخص در ماژول دستگاه. هر قابلیتی که فعال میشود باید صاحب، هدف و روش نگهداری داشته باشد.
ذخیرهسازی، قطع برق و دوام داده
در سامانه کوچک، مدیریت ذخیرهسازی گاهی دیر دیده میشود. باید معلوم باشد کدام داده موقت، کدام داده قابل بازسازی و کدام داده برای ادامه کار ضروری است. ثبت بیرویه لاگ یا نگهداری داده اضافی میتواند بازیابی را دشوار کند. سیاست پاکسازی و ظرفیت باید در طراحی مشخص باشد، نه اینکه پس از پرشدن رسانه به آن فکر شود.
قطع برق را در محیط آزمایشی و با داده غیرتولیدی بررسی کنید. پس از شروع دوباره، برنامه باید وضعیت خود را بفهمد و از ادامه یک عملیات نیمهتمام برداشت نادرست نکند. برای تغییرات حساس، تعیین مرز موفقیت اهمیت دارد: کاربر چه زمانی پاسخ نهایی میگیرد و اگر ارتباط پیش از آن قطع شد، چگونه نتیجه را میفهمد؟ این پرسشها مستقل از اندازه فیزیکی برد، بخشی از مهندسی یک خدمت قابل اتکا هستند.
ساخت قابل تکرار و انتشار کنترلشده
برای هر انتشار، نسخه کد، وابستگیها، تنظیمات ساخت و خروجی نهایی را ثبت کنید. داشتن یک فایل که فقط روی لپتاپ سازنده ساخته شده، زنجیره نگهداری مناسبی نیست. فرد دیگری باید بتواند فرایند را دنبال کند و مشخص کند کدام تغییر باعث تفاوت رفتار شده است. ثبت منشأ خروجی، بررسی حادثه و بازگشت به نسخه شناختهشده را سادهتر میکند.
مسیر امضا را از توسعه روزمره جدا طراحی کنید. دسترسی به کلید انتشار نباید لازمه هر آزمون محلی باشد. تیم میتواند برای نمونههای آزمایشی از هویت و داده جدا استفاده کند و فقط نسخه بررسیشده را وارد مسیر انتشار کند. این تفکیک، خطر آمیختن آزمایش و تولید را کاهش میدهد. شرایط نگهداری و بازیابی کلید امضا نیز باید با عمر مورد انتظار دستگاه هماهنگ باشد.
آزمون پذیرش متناسب با کاربرد
آزمون باید از هدف دستگاه شروع شود. اگر قرار است درخواست محدودی را پردازش کند، نمونه معتبر، نمونه ناقص، درخواست خارج از مجوز و تکرار درخواست را بررسی کنید. هدف این نیست که فقط پیام موفقیت دیده شود؛ باید معلوم شود دستگاه در شرایط نامناسب چه پاسخی میدهد و آیا وضعیتش قابل پیشبینی باقی میماند.
برای آزمون عملیاتی، زمان شروع، مصرف منابع، دوام ارتباط و رفتار پس از قطع را ثبت کنید. حدود قبول باید پیش از اندازهگیری تعیین شوند تا نتیجه دلخواه جای معیار را نگیرد. بار آزمون نیز باید نماینده استفاده واقعی باشد. یک عملیات کوچک در هر دقیقه با صدها درخواست متوالی یکسان نیست. گزارش نهایی باید شرایط اجرا را داشته باشد تا نتیجه خارج از همان شرایط تعمیم داده نشود.
پشتیبانی و مشاهدهپذیری بدون افشای راز
دستگاه باید اطلاعات کافی برای تشخیص مشکل بدهد، اما لازم نیست داده حساس را در لاگ بنویسد. نوع رخداد، زمان، نسخه نرمافزار و کد خطا اغلب از چاپ محتوای کامل درخواست مفیدترند. پیش از انتشار، نمونه لاگ را بازبینی کنید و بررسی کنید آیا اطلاعاتی ثبت شده که برای پشتیبانی لازم نیست.
کاربر یا اپراتور باید بتواند میان «دستگاه آماده نیست»، «درخواست مجاز نیست» و «عملیات شکست خورد» تفاوت بگذارد. پیام مبهم میتواند باعث تکرار خطرناک یک عملیات یا تلاش برای دورزدن کنترل شود. اگر بازیابی نیازمند دسترسی فیزیکی است، ابزار و فرد پاسخگو را از قبل تعیین کنید. یک دستگاه بسیار کوچک همچنان به فرایند پشتیبانی واقعی نیاز دارد.
چه زمانی این بستر انتخاب مناسبی است؟
USB armory Mk II برای تیمی مناسبتر است که نیاز مشخص و توان ساخت و نگهداری نرمافزار محدود دارد. اگر هدف، یادگیری معماری اعتماد، توسعه یک وسیله تخصصی یا بررسی رفتار سامانه در آزمایشگاه باشد، بازبودن طراحی و مستندات میتواند ارزشمند باشد. اما استفاده از نام یک بستر امنیتی، برنامه دلخواه روی آن را خودکار به محصول امن تبدیل نمیکند.
برای تصمیم نهایی، هزینه سختافزار را کنار زمان توسعه، آزمون، تأمین مدل دقیق و پشتیبانی قرار دهید. تفاوت UL و ULZ را پیش از وابستهکردن طراحی به قابلیت حافظه حل کنید. تغییرات دائمی را تا زمان آمادهشدن فرایند انتشار و بازیابی عقب نگه دارید. نتیجه مطلوب، دستگاهی با یک وظیفه روشن و رفتار قابل توضیح است؛ وسیلهای که تیم بداند چگونه ساخته شده و چگونه باید نگه داشته شود.
منابع رسمی و حدود استناد
- معرفی رسمی USB armory Mk II
- ویژگیهای امنیتی به تفکیک مدل و بازنگری
- راهنمای رسمی Secure Boot و هشدار فیوزهای دائمی
مشخصات محدود ذکرشده از این مستندات گرفته شدهاند. پیشنهادهای طراحی، آزمون و بهرهبرداری تحلیل مستقل تحریریه هستند و جای دستورالعمل همان نسخه سختافزار را نمیگیرند. تاریخ بازبینی: ۲۷ اکتبر ۲۰۲۶.