ابزار دفاعی هویت
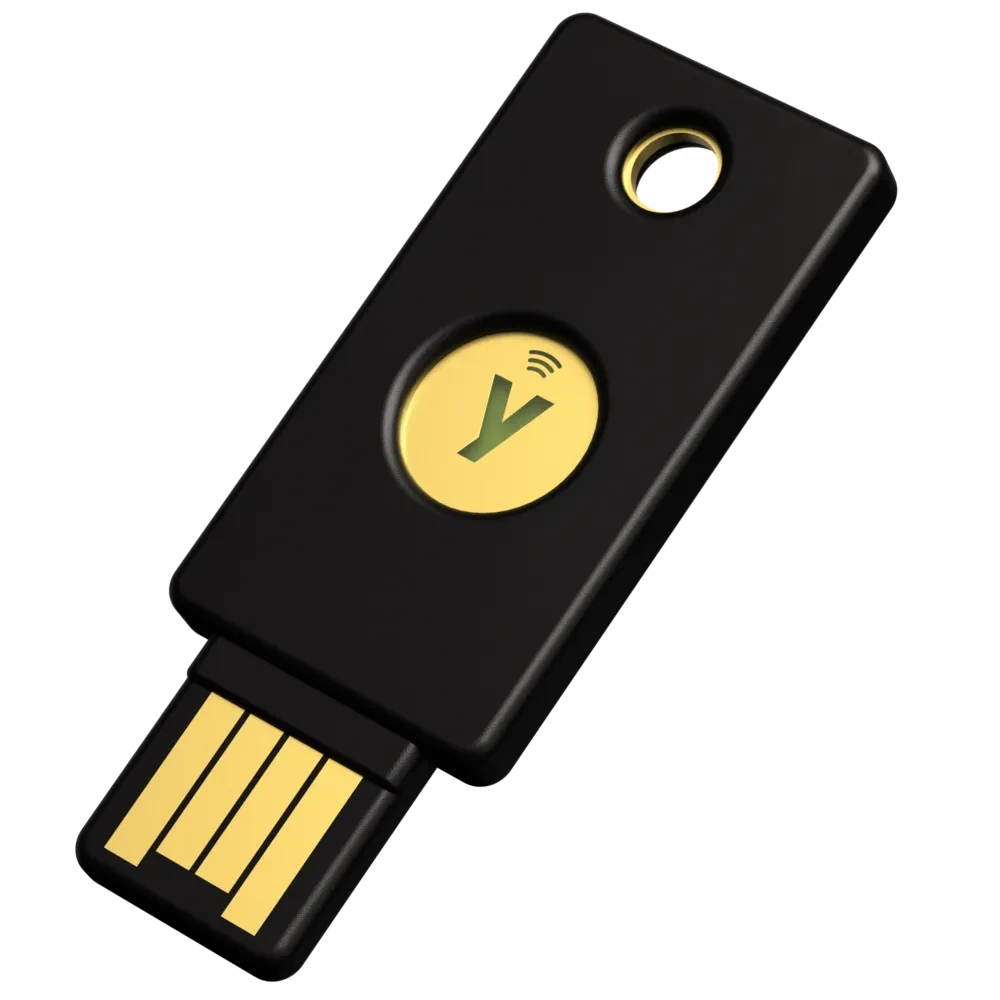
YubiKey 5 NFC یک کلید سختافزاری چندپروتکلی است که از FIDO2/WebAuthn، U2F، PIV، OpenPGP و OATH پشتیبانی میکند و از طریق USB‑A یا NFC قابل استفاده است.
چرا مهم است؟
برای حسابهای حساس، Passkey سختافزاری و MFA مقاوم در برابر فیشینگ میتوانند ریسک سرقت Credential را نسبت به روشهای مبتنی بر SMS یا OTP کاهش دهند.
استقرار سازمانی
برای سازمان بهتر است حداقل دو کلید برای کاربران حساس، فرآیند Recovery، موجودی Serial/Owner و سیاست Lifecycle تعریف شود. انتخاب بین 5 NFC و 5C NFC به نوع پورت Clientها بستگی دارد.
یک کلید، چند کاربرد مستقل
YubiKey 5 NFC چند رابط احراز هویت را در یک سختافزار ارائه میکند، اما فعال کردن یکی به معنی تنظیم خودکار بقیه نیست. ثبت کلید برای ورود به یک وبسایت با آماده کردن گواهی PIV برای ورود سازمانی فرق دارد. همچنین OATH و OpenPGP هر کدام مدل استفاده و مدیریت خود را دارند. پیش از استقرار، فهرست کاربردها را بنویسید: ورود وب، دسترسی سازمانی، امضا یا تولید کد. برای هر کاربرد، سرویس پشتیبان، نرمافزار کلاینت و روش بازیابی را جدا مشخص کنید.
نام محصول به تنهایی سازگاری کامل را ثابت نمیکند. سیستمعامل، مرورگر، برنامه و سیاست سرویس باید روش مورد نظر را پشتیبانی کنند. یک آزمایش روی لپتاپ کافی نیست اگر کاربران با تلفن یا دستگاه مشترک نیز وارد میشوند. مسیر USB و NFC را در دستگاههای واقعی سازمان بررسی کنید. اگر کاربر آداپتور لازم دارد، آن را در تجربه روزمره لحاظ کنید؛ کنترل امنیتی که در شرایط معمول قابل استفاده نیست، ممکن است کاربران را به مسیر ضعیفتر سوق دهد.
FIDO و مقاومت در برابر فیشینگ
در احراز هویت مبتنی بر WebAuthn، اعتبارنامه به زمینه سرویس وابسته است و این ویژگی با وارد کردن یک کد یکبارمصرف در هر صفحه دلخواه تفاوت دارد. بنابراین مزیت ضد فیشینگ را باید به روش استفاده نسبت داد، نه صرف اینکه قطعهای سختافزاری در دست کاربر است. اگر همان حساب هنوز از مسیر بازیابی ضعیف یا ورود جایگزین نامناسب قابل تصاحب باشد، کلید به تنهایی همه خطر را حذف نمیکند. سیاست حساب باید مسیر اصلی و مسیرهای جایگزین را با هم بررسی کند.
برای آموزش، یک حساب آزمایشی در سرویس پشتیبانیکننده بسازید و ثبت کلید را انجام دهید. سپس از جلسه مرورگر تازه وارد شوید تا مطمئن شوید نتیجه به نشست قبلی وابسته نیست. از کاربر بخواهید توضیح دهد چه زمانی باید کلید را لمس کند و چه چیزی را روی صفحه بررسی کند. هدف آموزش صرفاً حفظ چند کلیک نیست؛ کاربر باید بداند یک درخواست احراز هویت غیرمنتظره را نباید بیفکر تأیید کند. ابزار قوی همچنان به رفتار روشن و قابل فهم نیاز دارد.
PIN، لمس و رمز حساب یک چیز نیستند
PIN مربوط به یک قابلیت کلید را با رمز وبسایت یا رمز ورود سیستمعامل اشتباه نگیرید. هر کدام محل بررسی و نقش متفاوتی دارند. لمس فیزیکی نیز معمولاً نشاندهنده حضور یا تأیید کاربر در جریان خاص است و نباید معادل شناخت کامل هویت فرض شود. در مستند سازمان، از واژههای دقیق استفاده کنید تا کاربر هنگام درخواست PIN بداند باید کدام رمز را وارد کند. ابهام در این مرحله هم خطا و هم تماس پشتیبانی را افزایش میدهد.
قبل از استفاده گسترده، رفتار تلاش ناموفق و روش بازیابی یا بازنشانی همان قابلیت را از مستندات سازنده بخوانید. بازنشانی میتواند اعتبارنامهها یا تنظیمات مربوط را از بین ببرد و نباید نخستین اقدام پشتیبان در هر خطا باشد. اگر کاربر کلید را نمیشناسد، ابتدا نام سرویس، نوع درخواست و دستگاه مورد استفاده را بررسی کنید. مشکل میتواند از ثبت نشدن کلید در آن حساب، انتخاب روش نادرست یا پشتیبانی نرمافزار باشد، نه الزاماً خرابی سختافزار.
ثبت کلید دوم قبل از نیاز اضطراری
یک کلید پشتیبان باید در سرویسهای لازم ثبت و آزمایش شده باشد. داشتن قطعه دوم در کشو بدون ثبت آن، مسیر بازیابی آماده نمیسازد. برای حساب آزمایشی، هر دو کلید را جدا ثبت کنید و ورود با هر کدام را از نشست تازه بسنجید. سپس کلید اصلی را موقتاً کنار بگذارید و سناریوی دسترسی با پشتیبان را اجرا کنید. این تمرین نشان میدهد آیا وابستگی پنهانی به جلسه فعال یا دستگاه خاص وجود دارد یا نه.
کلید پشتیبان و کدهای بازیابی را در محل مناسب و جدا از کلید اصلی نگه دارید. انتخاب محل به شرایط فرد یا سازمان وابسته است، اما گم شدن یک کیف نباید همه راهها را همزمان از بین ببرد. برای حسابهای مدیریتی، فرایند بازیابی باید شامل بررسی هویت و ثبت اقدام باشد. راه اضطراری بیشازحد آسان میتواند همان نقطهای شود که مهاجم به جای مقابله با کلید از آن استفاده میکند. در عین حال فرایند باید در شرایط واقعی قابل اجرا باشد.
PIV و گواهی سازمانی
در کاربرد PIV، کلید بخشی از یک زیرساخت گواهی و اعتماد میشود. گواهی، کلید خصوصی، سامانه صدور و سیاست پذیرش هر کدام نقش دارند. وجود گواهی روی کلید به تنهایی باعث نمیشود همه سرویسها آن را قبول کنند. زنجیره اعتماد، نام یا ویژگی هویت و قواعد سرویس باید هماهنگ باشند. برای آزمایش، یک گواهی مخصوص محیط آزمایشی استفاده کنید و آن را از گواهیهای تولید جدا نگه دارید تا خطای تنظیم اثر واقعی بر حسابهای سازمان نگذارد.
چرخه عمر گواهی را از چرخه عمر سختافزار جدا ببینید. ممکن است کلید سالم باشد ولی گواهی منقضی یا لغو شده باشد. پشتیبان باید بتواند این حالت را از مشکل اتصال USB تشخیص دهد. تاریخهای مهم، مالک و کاربرد گواهی را در موجودی ثبت کنید، اما خود کلید خصوصی یا رازهای مدیریت را در فایل عمومی موجودی قرار ندهید. برای تمدید، یک آزمون پیش از انقضا داشته باشید تا تغییر گواهی به قطع ناگهانی دسترسی کاربر تبدیل نشود.
OpenPGP و تفاوت امضا با رمزگشایی
در جریان کاری OpenPGP، نیاز امضای کد یا پیام با نیاز رمزگشایی داده قدیمی فرق دارد. از دست دادن دسترسی به کلیدی که برای رمزگشایی استفاده میشود میتواند پیامد متفاوتی از تعویض کلید امضای جدید داشته باشد. قبل از انتقال یا تولید کلید، طرح نگهداری و بازیابی را طبق ابزار مورد استفاده مشخص کنید. تصمیم درباره محل تولید و امکان پشتیبانگیری باید آگاهانه باشد؛ نمیتوان بعداً فرض کرد هر راز داخل سختافزار قابل استخراج است.
برای آموزش، از کلید و فایل ساختگی استفاده کنید. یک فایل را امضا کنید و اعتبار امضا را روی دستگاه دوم بررسی کنید. سپس یک پیام آزمایشی را رمز کنید و بازیابی آن را با مسیر از پیش تعیینشده بسنجید. نتیجه را با فایلهای واقعی مشتری امتحان نکنید تا یک اشتباه آموزشی به از دست رفتن داده تبدیل نشود. این تمرین تفاوت میان اثبات اصالت، محرمانگی و مدیریت کلید را به شکل ملموس نشان میدهد.
NFC در تجربه روزمره
تماس نزدیک با تلفن باید با برنامه و جریان احراز هویت سازگار باشد. اگر خواندن انجام نمیشود، محل آنتن تلفن، قاب، وضعیت NFC و درخواست فعال برنامه را بررسی کنید. نگه داشتن کلید در نزدیکی دستگاه بدون وجود جریان مناسب الزاماً نتیجهای نمیدهد. برای راهنمای کاربر، تصویر یا توضیح محل تماس روی دستگاههای رایج سازمان مفید است. با این حال دستورالعمل را به یک مدل تلفن محدود نکنید اگر کاربران دستگاههای متنوع دارند.
در استفاده USB نیز سلامت درگاه و آداپتور را از مشکل حساب جدا کنید. یک آزمایش ساده روی دستگاه مجاز دوم میتواند نشان دهد سختافزار شناسایی میشود یا نه. از نصب ابزارهای ناشناس برای «تعمیر» کلید خودداری کنید؛ ابتدا ابزار و مستند رسمی همان قابلیت را به کار ببرید. اگر چند کلید به یک رایانه وصل است، نامگذاری حساب و ثبت موجودی کمک میکند کاربر بداند کدام کلید را استفاده میکند و پشتیبان اشتباهاً کلید سالم را بازنشانی نکند.
گم شدن، خروج کاربر و لغو دسترسی
وقتی کلید گم میشود، اقدام فقط خرید جایگزین نیست. باید ثبتهای مربوط به آن در سرویسها بررسی و در صورت لزوم حذف یا لغو شوند. فهرست سرویسهایی که کلید در آنها ثبت شده، این کار را بسیار آسانتر میکند. برای کارمند خارجشده از سازمان، تحویل سختافزار و لغو دسترسی حساب دو کار جدا هستند. پس گرفتن قطعه به تنهایی تضمین نمیکند همه نشستها یا روشهای ورود دیگر بسته شدهاند.
در سناریوی آزمایشی، یک کلید را از حساب حذف کنید و ورود با آن را بررسی کنید؛ کلید پشتیبان باید همچنان طبق انتظار کار کند. سپس گزارش اقدام را ثبت کنید. این آزمون به تیم نشان میدهد مسیر لغو واقعی کجاست و چه کسی اختیار آن را دارد. برای سرویسهای مختلف ممکن است مراحل متفاوت باشند، بنابراین یک دستورالعمل کلی بدون فهرست سرویسها کافی نیست. موجودی کاربرد کلید بخشی از نگهداری امنیتی است، نه صرفاً کار اداری.
معیار موفقیت استقرار
استقرار موفق یعنی کاربران بتوانند در دستگاههای مورد نیاز وارد شوند، مسیر بازیابی آزموده باشد و روشهای ضعیفتر طبق سیاست کنترل شوند. تعداد کلیدهای توزیعشده معیار کافی نیست. نرخ خطای ورود، تماسهای پشتیبانی و موارد استفاده از بازیابی را بررسی کنید تا مشکلات تجربه کاربر آشکار شوند. برای حسابهای حساس، آزمون دورهای کلید پشتیبان انجام دهید. نتیجه باید اعتماد به یک فرایند کامل باشد: ثبت، استفاده، نگهداری، لغو و بازیابی؛ نه صرف اعتماد به داشتن یک قطعه سختافزاری.
نامگذاری اعتبارنامهها در حسابها
بسیاری از سرویسها اجازه میدهند برای روش ورود ثبتشده نام انتخاب کنید. نامی مانند «کلید روزمره» یا «کلید پشتیبان محل امن» از یک نام مبهم قابل استفادهتر است. نام نباید شامل PIN یا اطلاعات محرمانه باشد. تاریخ ثبت و مالک را در محل مناسب نگه دارید تا هنگام گم شدن بتوانید مورد درست را حذف کنید. اگر چند کلید همشکل دارید، برچسب فیزیکی ساده نیز کمک میکند، به شرط آنکه اطلاعات حساس حساب روی آن نوشته نشود. پس از هر تغییر، یک ورود تازه با کلید باقیمانده انجام دهید. این بررسی کوتاه جلوی وضعیتی را میگیرد که کاربر به اشتباه تنها روش سالم خود را حذف کرده و فقط به نشست موقت باز وابسته مانده است.