
 مقالهها
Sigstore Cosign و Keyless Signing؛ هویت، Fulcio و Rekor چه نقشی دارند؟
در امضای keyless هویت OIDC، certificate کوتاهعمر و transparency log بخش اصلی مدل اعتماد هستند.
3 دقیقه مطالعهبخوانید ↗
راهنماها و نوشتههای روز برای فهم بهتر فناوری و تصمیمهای فنی آگاهانهتر.
مقالههادر امضای keyless هویت OIDC، certificate کوتاهعمر و transparency log بخش اصلی مدل اعتماد هستند.
 مقالهها
CRI-O درخواست kubelet را به lifecycle pod/container و runtime سازگار با OCI وصل میکند.
 مقالهها
content store، snapshotter، image، container و task در containerd مفاهیم جدا هستند.
 مقالهها
Raft داخلی OpenBao، snapshot و seal سه مسئله مرتبط اما جدا در طراحی secret management هستند.
 مقالهها
Talos مدیریت node را حول API و configuration declarative قرار میدهد و shell سنتی را حذف میکند.
 مقالهها
Karpenter نیاز Pod و constraintهای NodePool را برای ساخت capacity مناسب کنار هم میگذارد.
 مقالهها
انتخاب Layer 2 یا BGP در MetalLB روی failover و مسیر ترافیک اثر مستقیم دارد.
 مقالهها
مسیر Automatic HTTPS در Caddy از تشخیص hostname و ACME تا renewal و redirect را بررسی میکنیم.
 مقالهها
جهت همگامسازی، حذف مقصد، مقایسه فایلها، تفاوت Backendها و بررسی نتیجه انتقال را پیش از خودکارسازی rclone روشن میکنیم.
 مقالهها
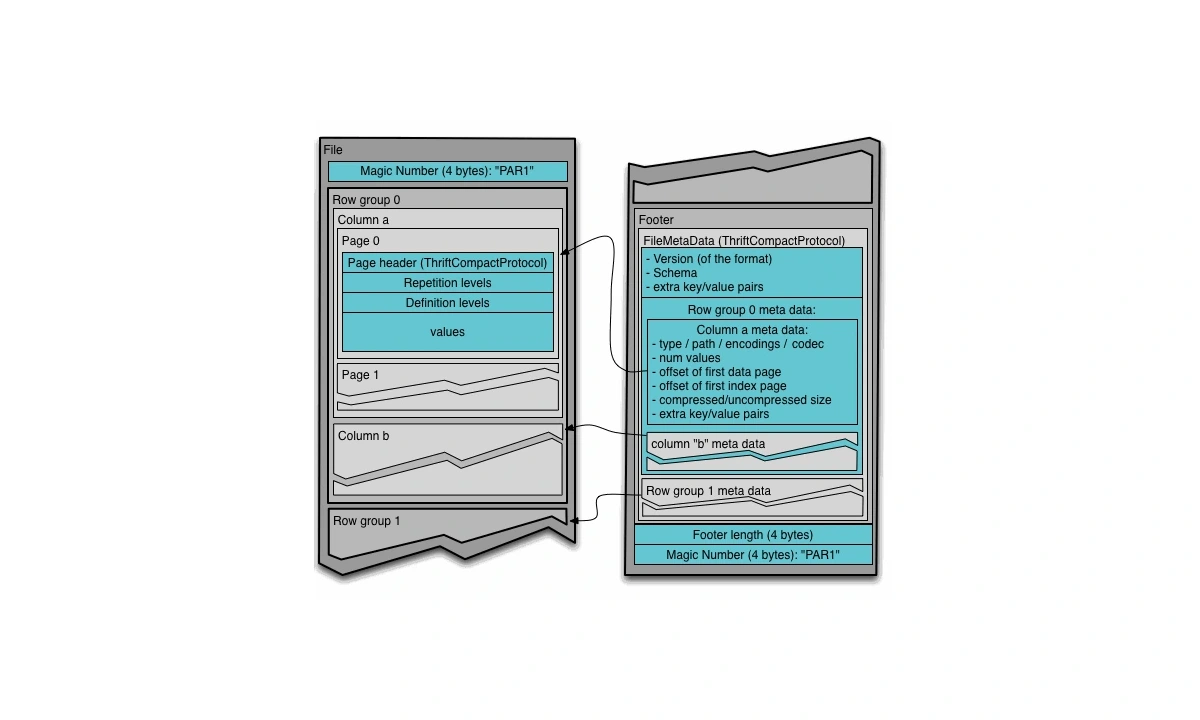
ساختار فایل ستونی، Encoding و Compression، آمار ستون و قرارداد انتشار فایل را با سناریوی تحلیل رخداد بررسی میکنیم.
 مقالهها
مدل تقسیم کلیدها میان گرهها، Hash Tag، جابهجایی Slot و محدودیتهای سازگاری را پیش از استقرار یک خوشه Valkey بشناسیم.
 مقالهها
عمر تراکنش، Snapshot، فضای مرده، autovacuum و تفاوت VACUUM عادی با FULL را برای نگهداری قابل پیشبینی پایگاه داده بررسی میکنیم.