
 مقالهها
Terraform State در Production؛ Lock، Backend، Drift و رازهایی که نباید در State بمانند
State قلب تصمیم Terraform است؛ اگر آن را مثل فایل عادی ببینیم، هم concurrency و هم امنیت زیرساخت به خطر میافتد.
9 دقیقه مطالعهبخوانید ↗
راهنماها و نوشتههای روز برای فهم بهتر فناوری و تصمیمهای فنی آگاهانهتر.
مقالههاState قلب تصمیم Terraform است؛ اگر آن را مثل فایل عادی ببینیم، هم concurrency و هم امنیت زیرساخت به خطر میافتد.
 مقالهها
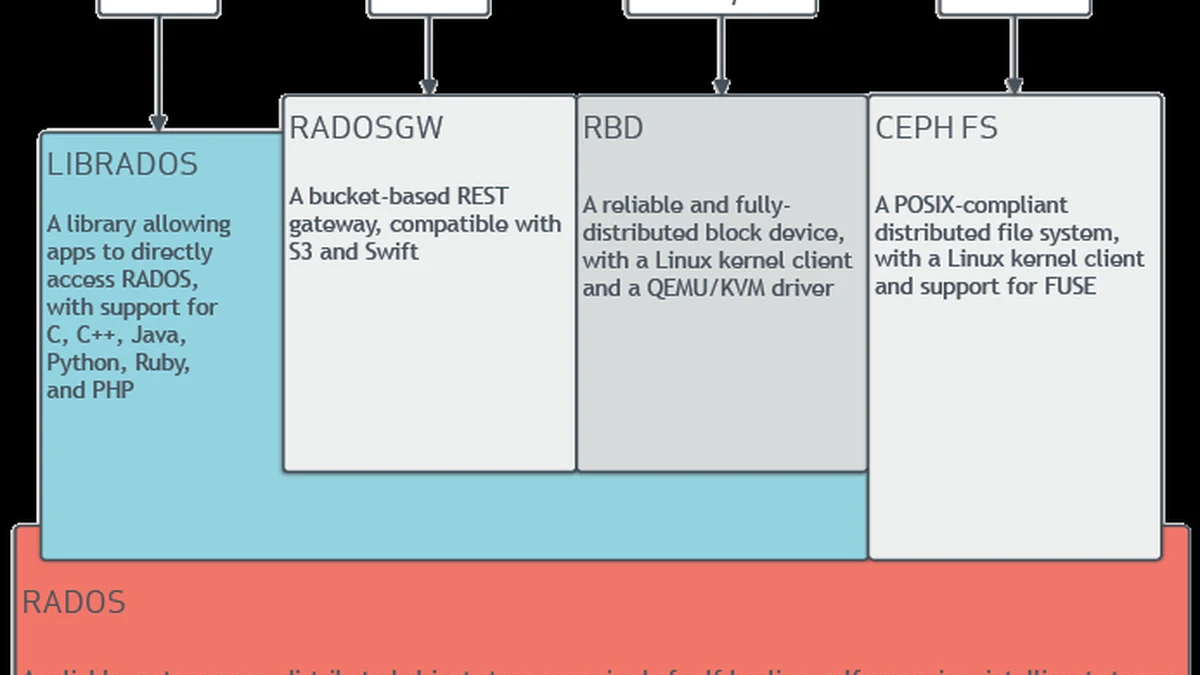
Ceph را بدون حفظکردن اسم سرویسها بفهمیم: داده کجا میرود، CRUSH چه تصمیمی میگیرد، MON چه چیزی را نگه میدارد و چرا failure domain مهم است.
 مقالهها
Zero Trust محصول واحد نیست. هویت، context، least privilege، segmentation و automation باید در یک چرخهٔ قابل اندازهگیری کنار هم قرار بگیرند.
 مقالهها
اینترنت به اعتماد بین ASها متکی است. RPKI origin را کمک میکند؛ ASPA به path validation نزدیک میشود. معماری را بدون ترس باز کنیم.
 مقالهها
زنجیرهٔ تأمین نرمافزار فقط اسکن CVE نیست. منشأ، dependency، build provenance، امضا و policy release را در یک مدل دفاعی قرار دهیم.
 مقالهها
گذار Post‑Quantum قرار نیست یکشبه الگوریتمهای کلاسیک را حذف کند. Hybrid KEX در OpenSSH چگونه ریسک امروز و فردا را ترکیب میکند؟
 مقالهها
HTTPS فقط «قفل مرورگر» نیست. مسیر ClientHello تا کلید جلسه و نقش CA/Certificate را با نگاه عملی بررسی کنیم.
 مقالهها
DNSSEC رمزنگاری ترافیک DNS نیست؛ authenticity پاسخ را امضا میکند. زنجیرهٔ اعتماد از Root تا Zone را مرحلهبهمرحله باز کنیم.
 مقالهها
eBPF میتواند syscall، network و latency را بدون تغییر application مشاهده کند؛ اما دادهٔ زیاد بدون سؤال دقیق فقط noise است.
 مقالهها
اتوماسیون خطا را هم سریعتر میکند. Playbook را طوری طراحی کنیم که تغییر گسترده قابل مشاهده، مرحلهای و برگشتپذیر باشد.
 مقالهها
Backup وقتی ارزش دارد که Restore شود. طراحی PITR، RPO/RTO و آزمایش بازیابی PostgreSQL را مرحلهبهمرحله ببینیم.
 مقالهها
Observability را از dashboard جدا کنیم؛ instrumentation، context propagation، Collector و OTLP چگونه به هم متصل میشوند؟