
 مقالهها
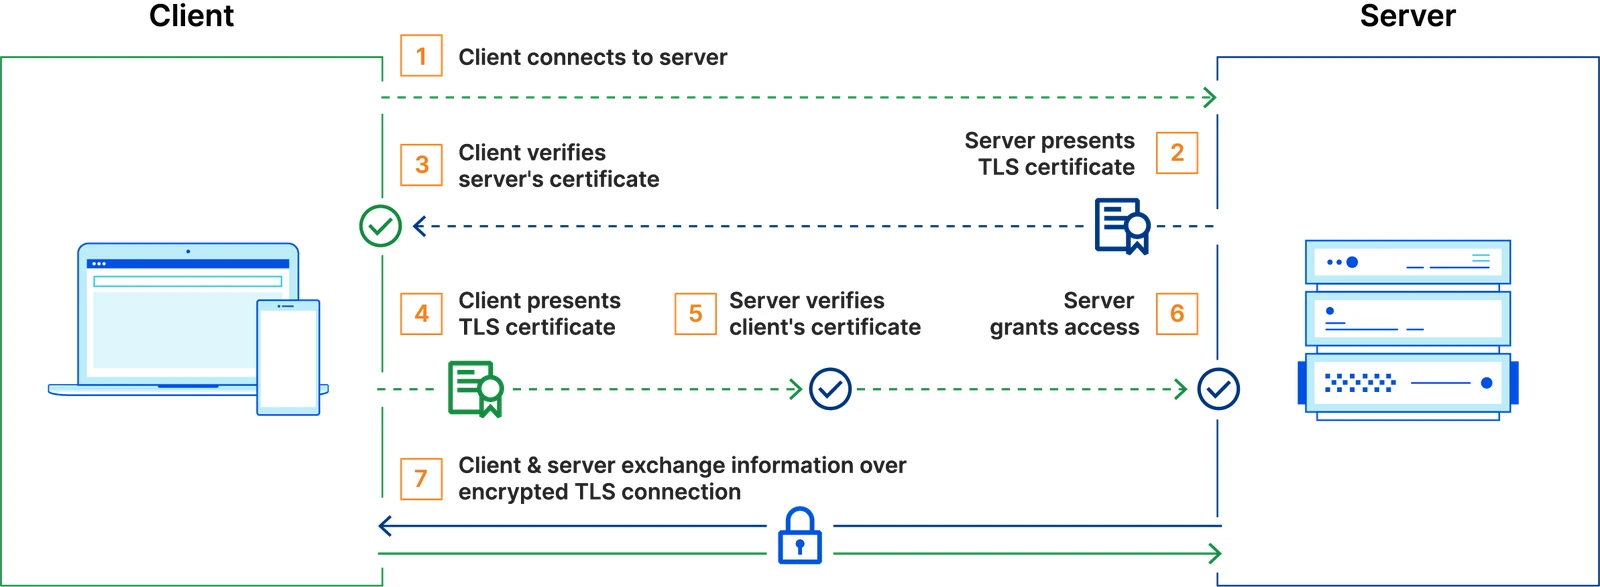
mTLS چیست؟ احراز هویت دوطرفه، بدون اشتباهگرفتن هویت با مجوز
در ارتباط سرویسبهسرویس، ارائه گواهی معتبر فقط یک بخش از تصمیم دسترسی است؛ چرخه عمر گواهی و سیاست مجوز هم لازماند.
9 دقیقه مطالعهبخوانید ↗
راهنماها و نوشتههای روز برای فهم بهتر فناوری و تصمیمهای فنی آگاهانهتر.
مقالههادر ارتباط سرویسبهسرویس، ارائه گواهی معتبر فقط یک بخش از تصمیم دسترسی است؛ چرخه عمر گواهی و سیاست مجوز هم لازماند.
 مقالهها
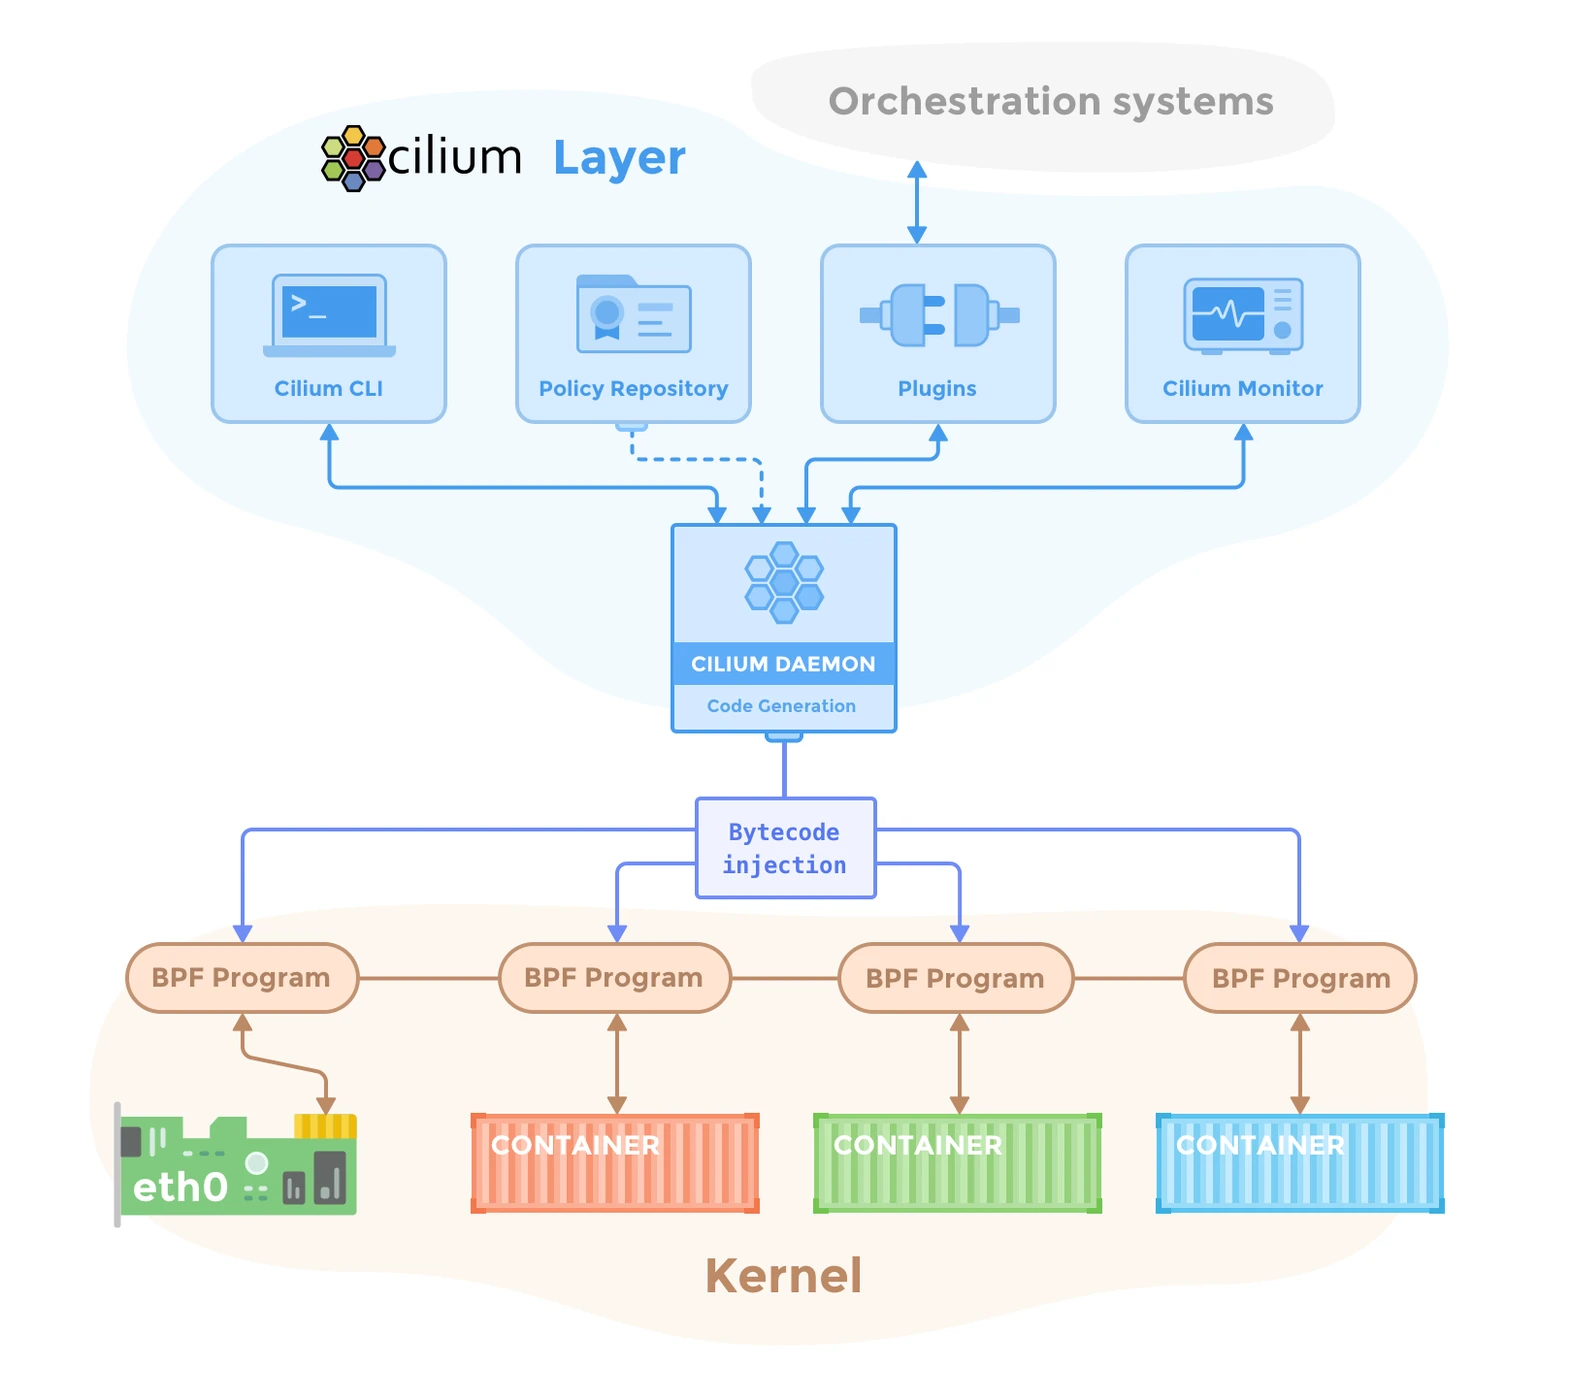
نقش عامل هر گره، اپراتور و Hubble را جدا کنیم؛ مشاهده ترافیک با مجازکردن یا مسدودکردن آن یکی نیست.
 مقالهها
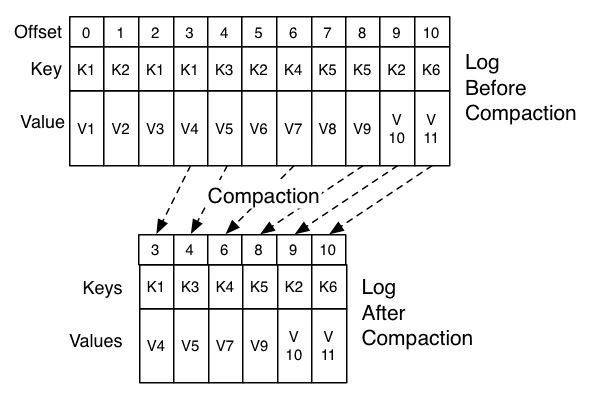
چرا داشتن چند replica به معنی نسخه پشتیبان نیست و چرا compaction جای همه سیاستهای نگهداری داده را نمیگیرد؟
 مقالهها
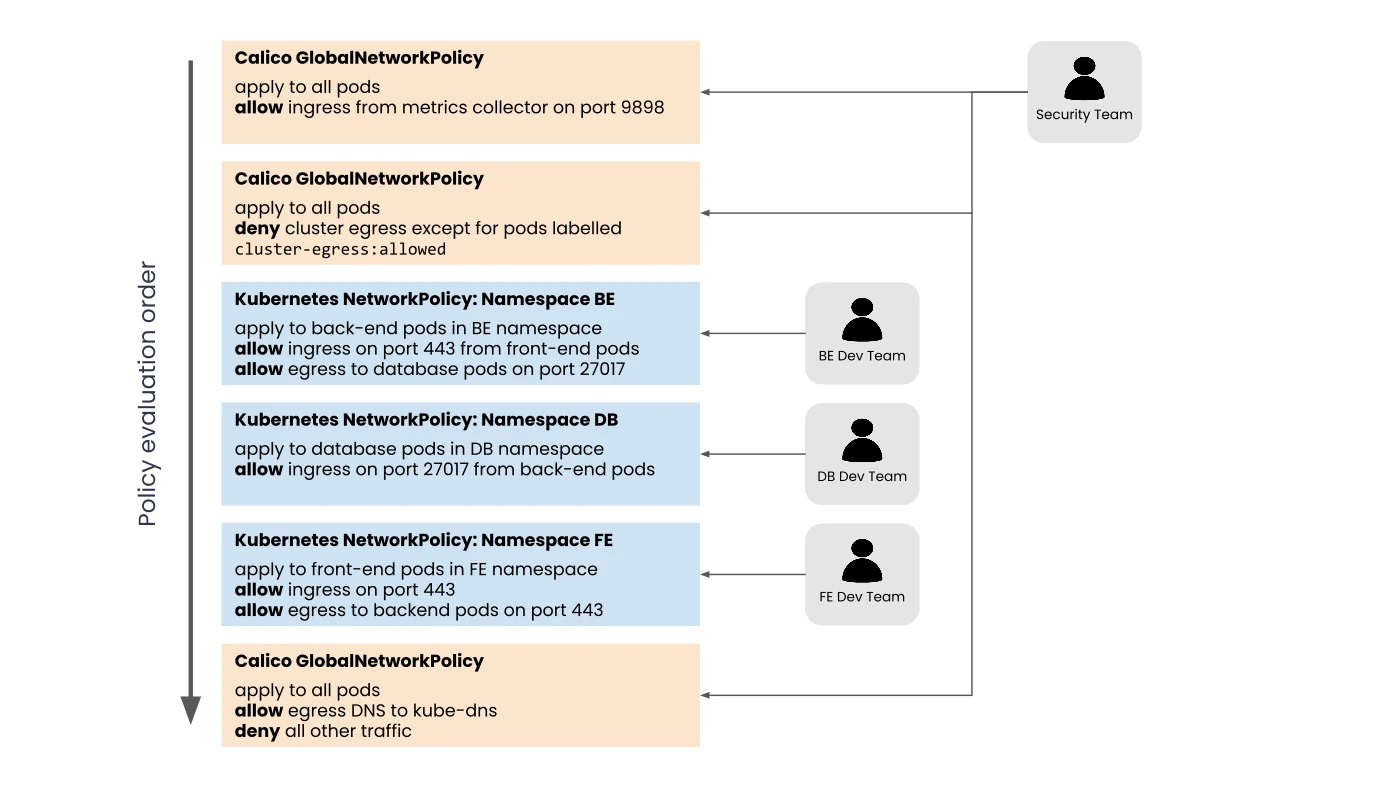
تفاوت انتخاب Pod، جهت ترافیک و قواعد بومی Kubernetes با سیاستهای توسعهیافته Calico؛ همراه با سناریوی آزمون.
 مقالهها
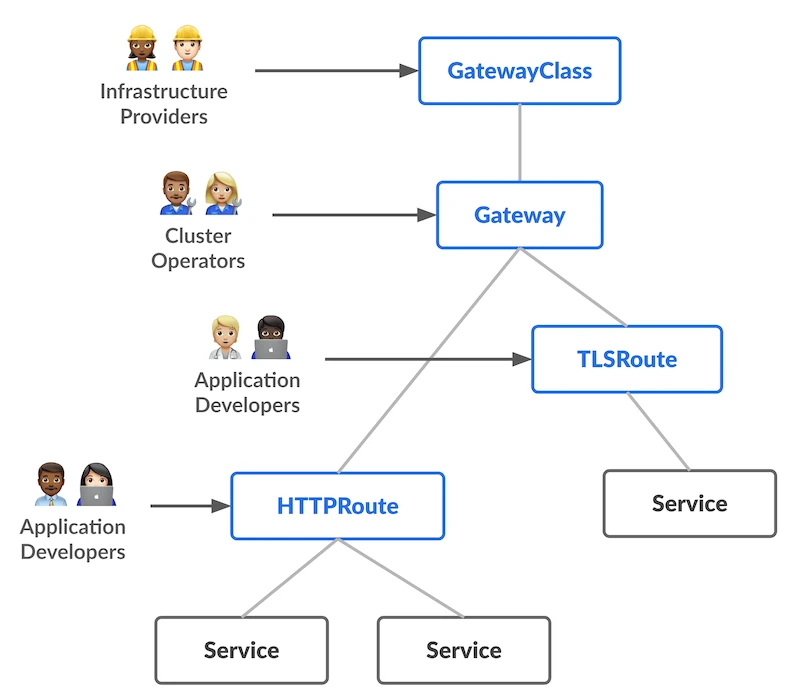
GatewayClass، Gateway و HTTPRoute سه اسم برای یک چیز نیستند؛ معماری نقشمحور مسیریابی را با نمودار رسمی مرور میکنیم.
 مقالهها
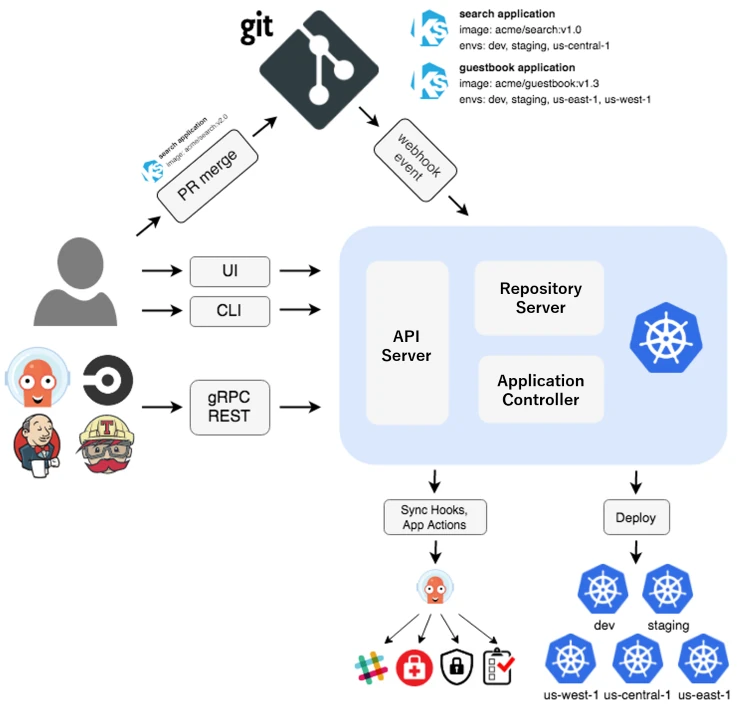
معماری GitOps از مخزن تا کنترلگر؛ تفاوت همگامسازی، سلامت برنامه و بازگشت امن به نسخه قبلی.
 مقالهها
Alloy میتواند collection و processing telemetry را یکجا جمع کند؛ اما migration باید ownership، config و failure domain را روشن نگه دارد.
 مقالهها
Collector مرز خوبی بین application و backend telemetry میسازد؛ اگر queue، batch و memory limit درست تنظیم شوند.
 مقالهها
BuildKit فقط build سریعتر نیست؛ DAG، cache mount و secret mount میتوانند CI را سریعتر و امنتر کنند.
 مقالهها
Tracing وقتی مفید است که ingestion، sampling، storage و correlation را بفهمیم؛ Tempo معماری trace را برای مقیاس بالا ساده میکند.
 مقالهها
Vault فقط یک محل نگهداری password نیست؛ trust boundary، unseal، auth method و secret engine باید با معماری سازمان هماهنگ شوند.
 مقالهها
Log فقط متن نیست؛ timestamp، boot ID، unit و metadata باید به یک timeline قابل جستوجو تبدیل شوند.