
 تازهها
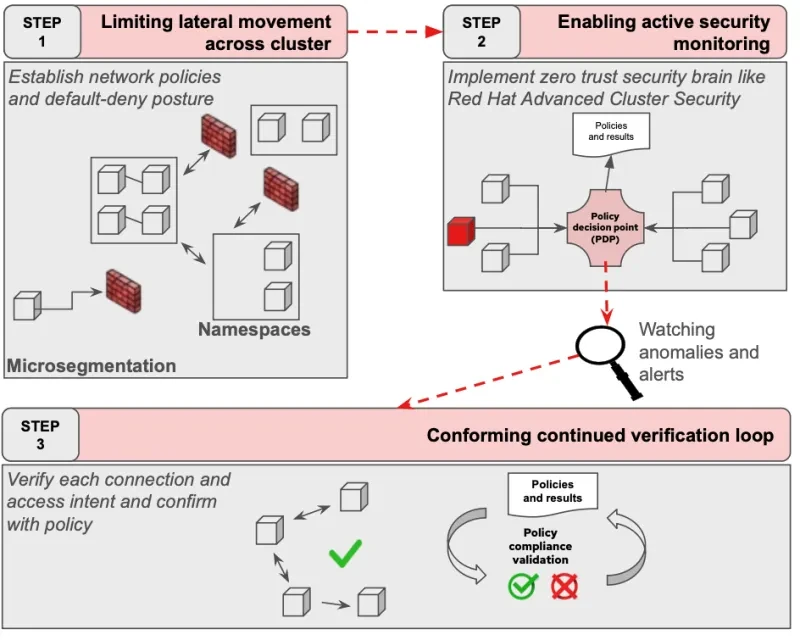
الگوی لایهای Zero Trust برای OpenShift؛ از توصیه کلی تا پیکربندی قابل بازبینی
Red Hat یک الگوی معتبرشده را برای هماهنگکردن لایههای امنیتی معرفی کرده است؛ نصب الگو بهتنهایی تأیید امنیت یک سازمان نیست.
2 دقیقه مطالعهبخوانید ↗
گزارشهای کوتاه و مستند از دنیای نرمافزار، زیرساخت و فناوری؛ با منبع و تاریخ روشن.
تازههاRed Hat یک الگوی معتبرشده را برای هماهنگکردن لایههای امنیتی معرفی کرده است؛ نصب الگو بهتنهایی تأیید امنیت یک سازمان نیست.
 تازهها
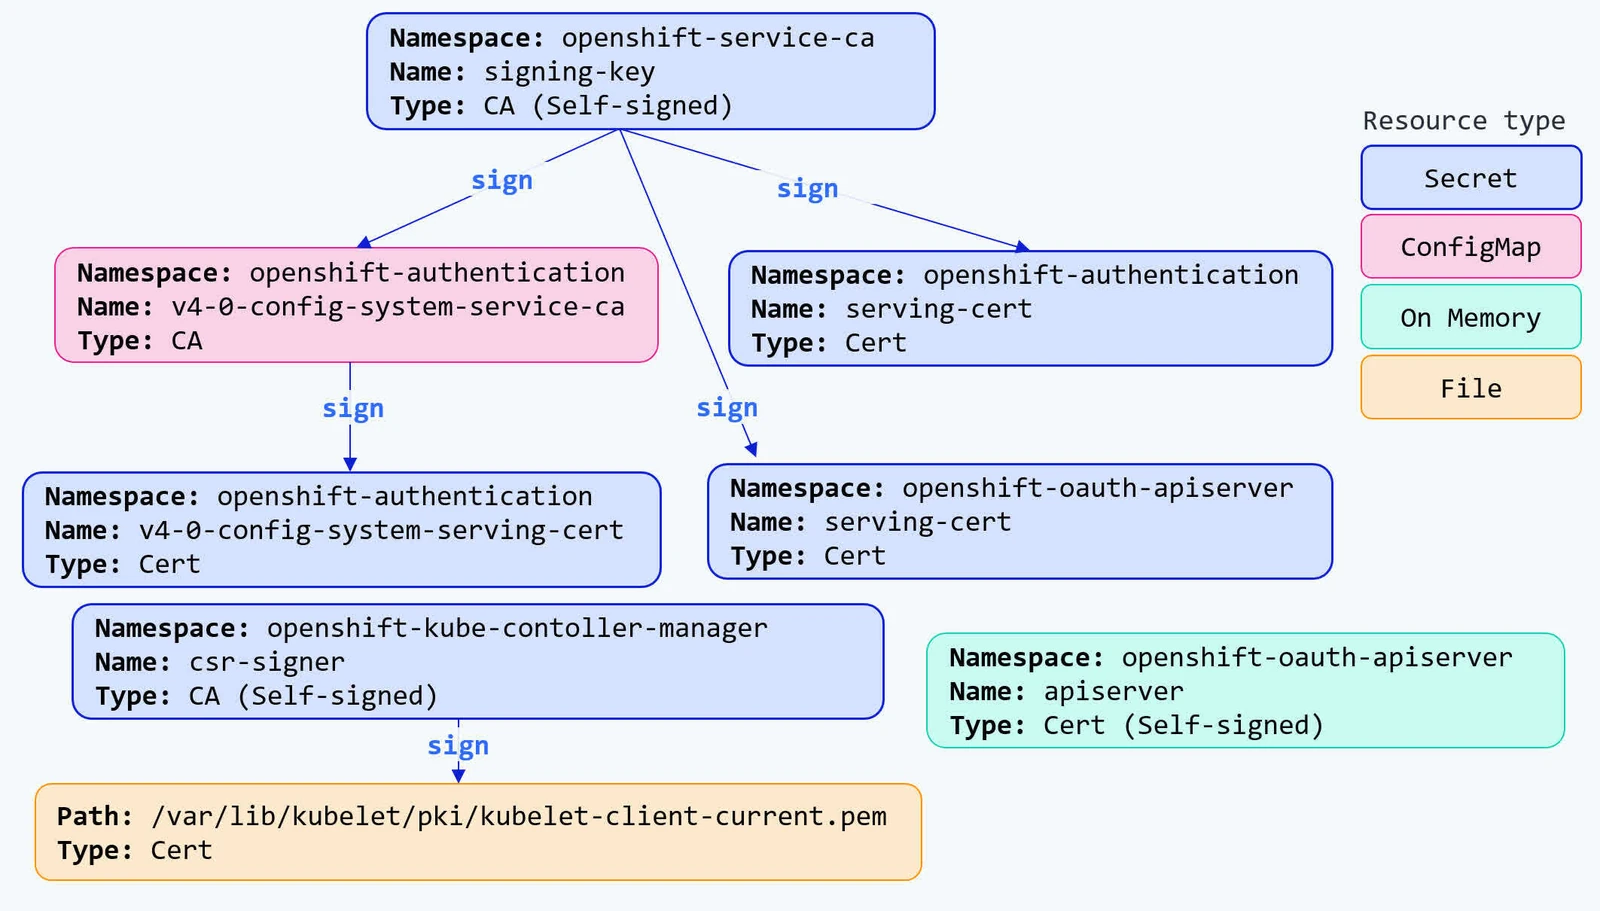
TLS Registry برای قابل مشاهده و قابل بررسی کردن اطلاعات گواهیها در چرخه مهندسی OpenShift معرفی شده است.
 تازهها
Docker جزئیات نقص CVE-2026-105445 را منتشر کرده است؛ مسئله به دسترسی رجیستری مربوط بود، نه تصاحب کامل رابط وب حساب.
 تازهها
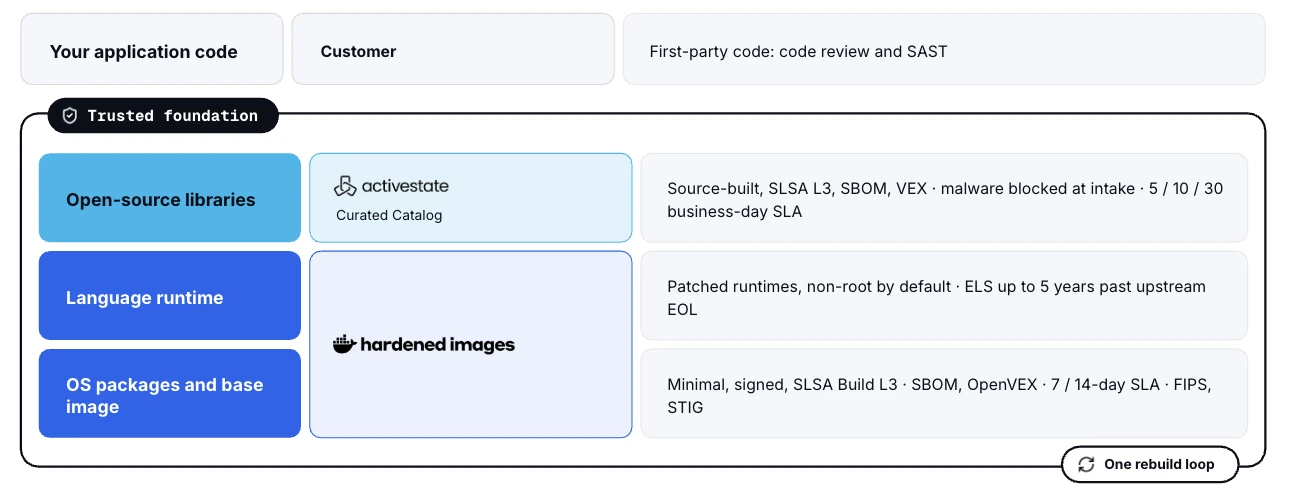
همکاری جدید، Docker Hardened Images را به بستههای متنباز مدیریتشده ActiveState پیوند میدهد؛ لایههای بالای ایمیج همچنان مهماند.
 تازهها
گزارش تازه Cloudflare نشان میدهد بومیسازی فرایند ثبتنام و شواهد عملیاتی، بخشی از مسیر دریافت گواهی بوده است.
 تازهها
نسخه نخست پایدار llm-d روی چندمستاجری، اولویتبندی و عملیات پس از راهاندازی اولیه تمرکز دارد.
 تازهها
از معماری مرجع DSX POD تا OpenShell؛ خبرهای زیرساختی سخنرانی GTC را از وعدههای بازاریابی تفکیک میکنیم.
 تازهها
Cloudflare از یکپارچهسازی آزمایشی WebMCP برای تعامل ساختیافته عاملها با فروشگاههای اینترنتی خبر داده است.
 تازهها
گزارش مهندسی GitHub نشان میدهد انتقال زیرساخت فقط جابهجایی فایل نیست؛ تأخیر شبکه و مدل هماهنگی نوشتن نیز باید بازطراحی شوند.
 تازهها
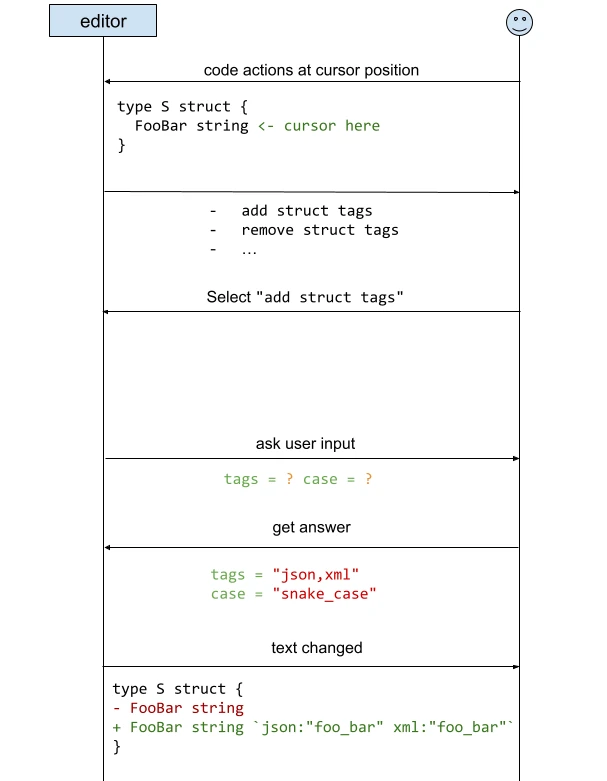
تیم Go مسیر تازهای را نشان داده که در آن انتخابهای کاربر بخشی از عملیات بازآرایی کد هستند، نه یک مرحله دستی پس از آن.
 تازهها
شصتویکمین انتشار OpenBSD با تغییرهای معماری، مجازیسازی، راهاندازها و پشتیبانی بهتر از حالت خواب منتشر شده است.
 تازهها
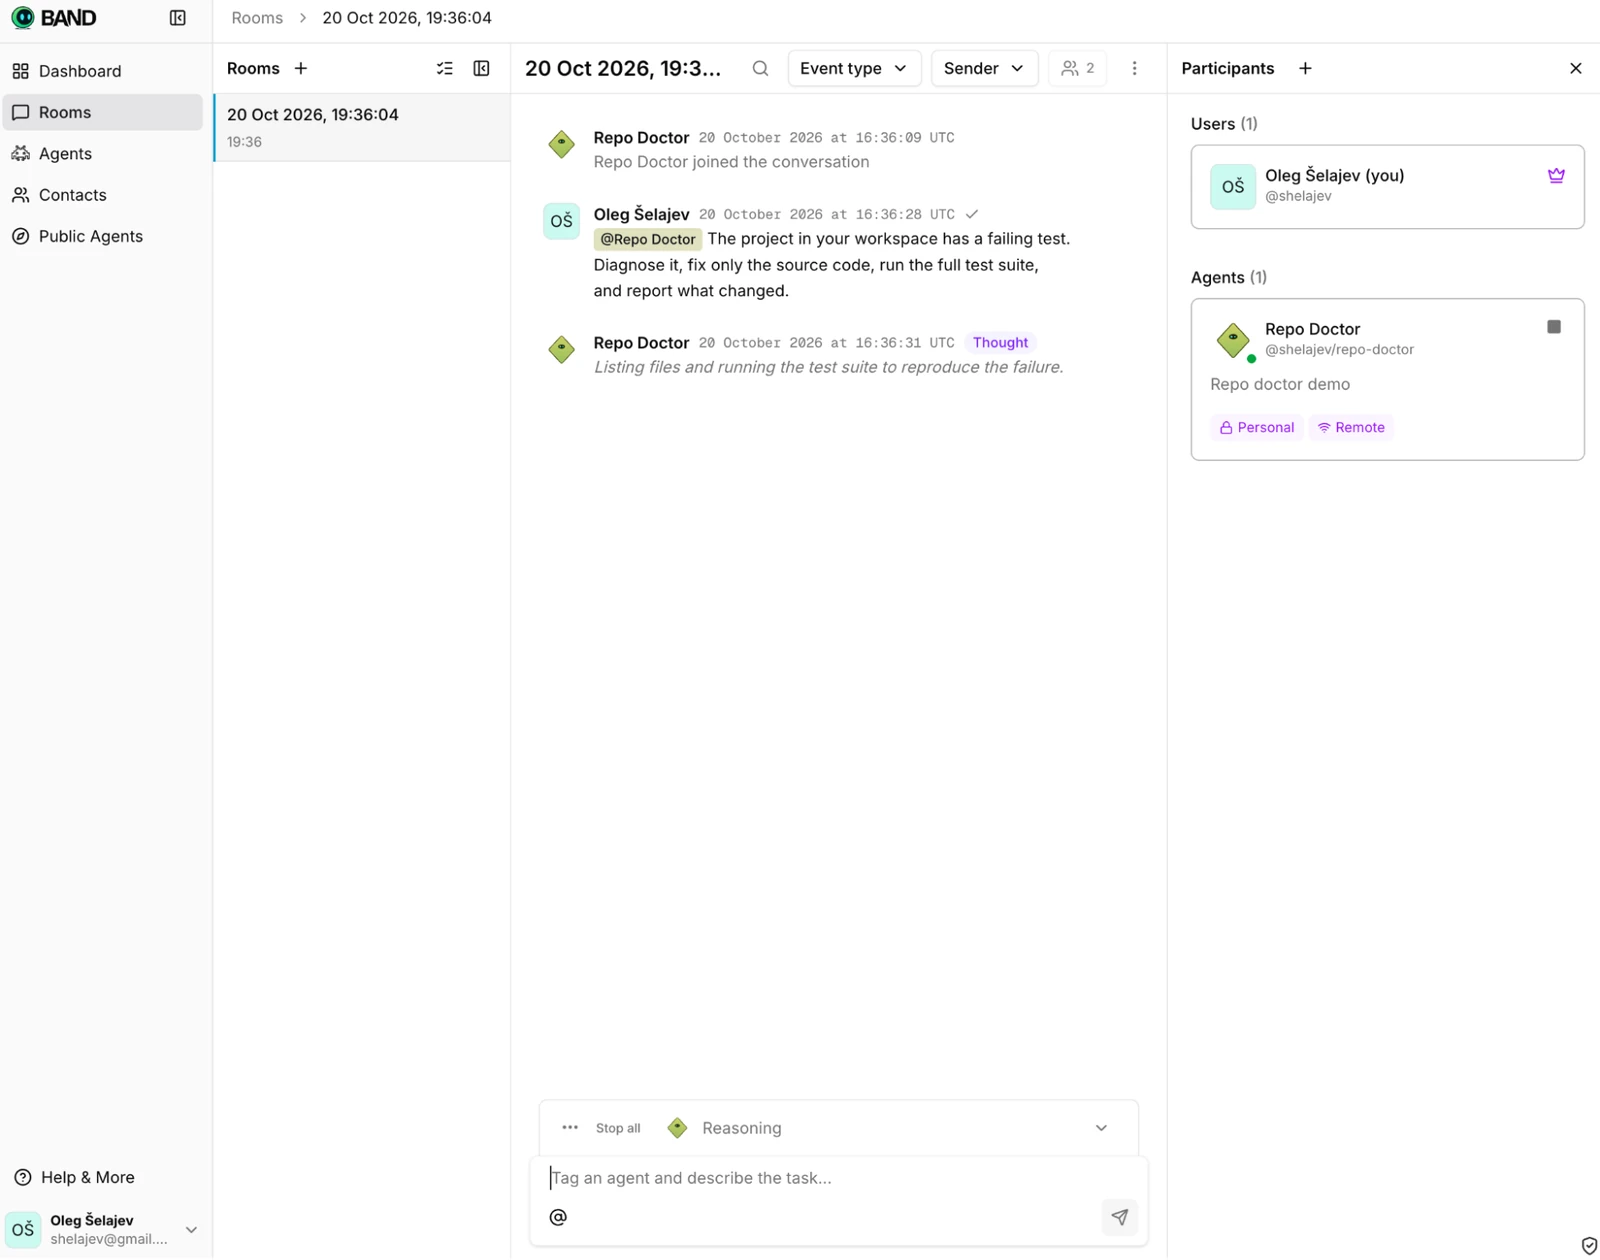
Docker نمونهای از هماهنگی چند عامل را معرفی کرده که ارتباط تیمی را از محیط اجرای جداشده هر عامل تفکیک میکند.