
 مقالهها
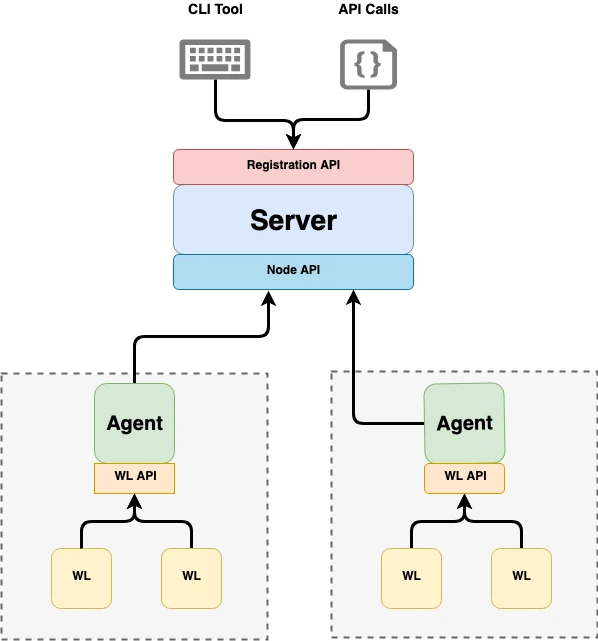
SPIRE؛ هویت بار کاری چگونه بدون پخش یک راز مشترک صادر میشود؟
Node Attestation، Workload Attestation و SVID را در یک مسیر ببینیم؛ هویت معتبر هنوز به سیاست مجوز نیاز دارد.
9 دقیقه مطالعهبخوانید ↗
راهنماها و نوشتههای روز برای فهم بهتر فناوری و تصمیمهای فنی آگاهانهتر.
مقالههاNode Attestation، Workload Attestation و SVID را در یک مسیر ببینیم؛ هویت معتبر هنوز به سیاست مجوز نیاز دارد.
 مقالهها
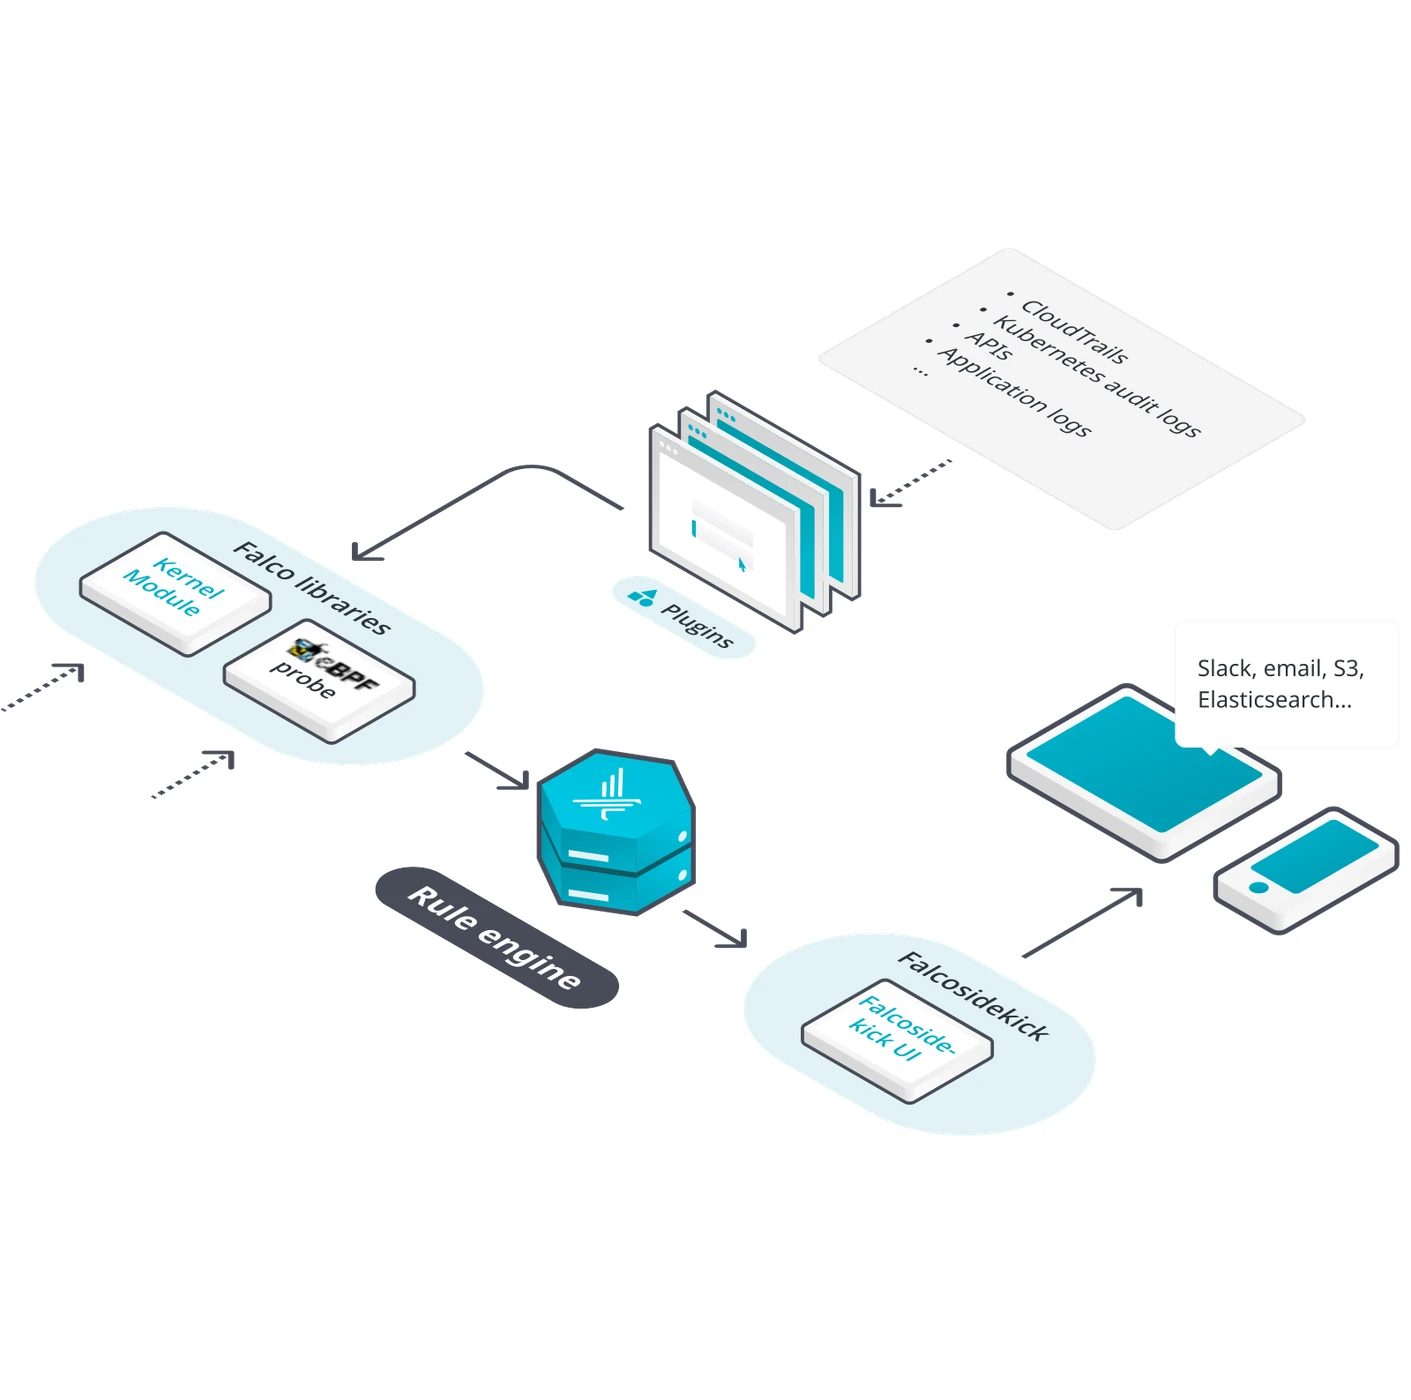
از رویداد سیستمی تا هشدار قابل استفاده؛ چرا کیفیت قاعده و سلامت مسیر جمعآوری هر دو مهماند؟
 مقالهها
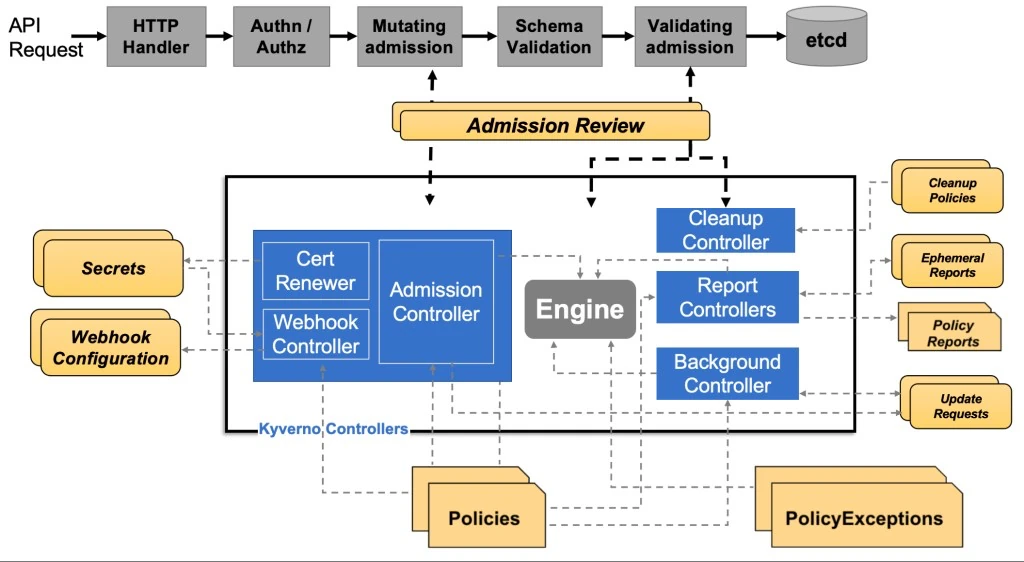
معماری Webhook، موتور سیاست و کنترلگرهای گزارش را مرور میکنیم و یک مسیر کمخطر برای آزمودن سیاست میسازیم.
 مقالهها
تفکیک تصمیم از اعمال مجوز، مزیت معماری است؛ به شرطی که پاسخ نامشخص یا شکست موتور سیاست فراموش نشود.
 مقالهها
Issuer، Certificate و Secret را جدا ببینیم؛ تمدید موفق گواهی لزوماً به معنی بارگذاری نسخه تازه در برنامه نیست.
 مقالهها
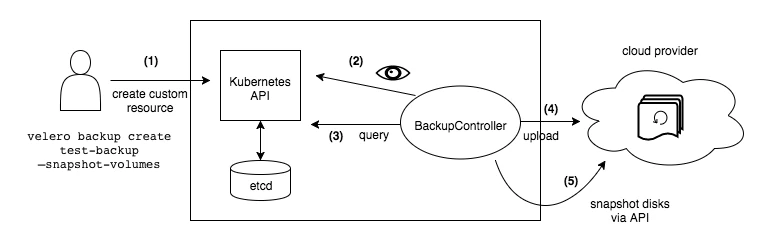
از شیء Backup تا آزمون Restore؛ موفقیت یک کار پشتیبانگیری را با قابلاستفادهبودن داده اشتباه نگیریم.
 مقالهها
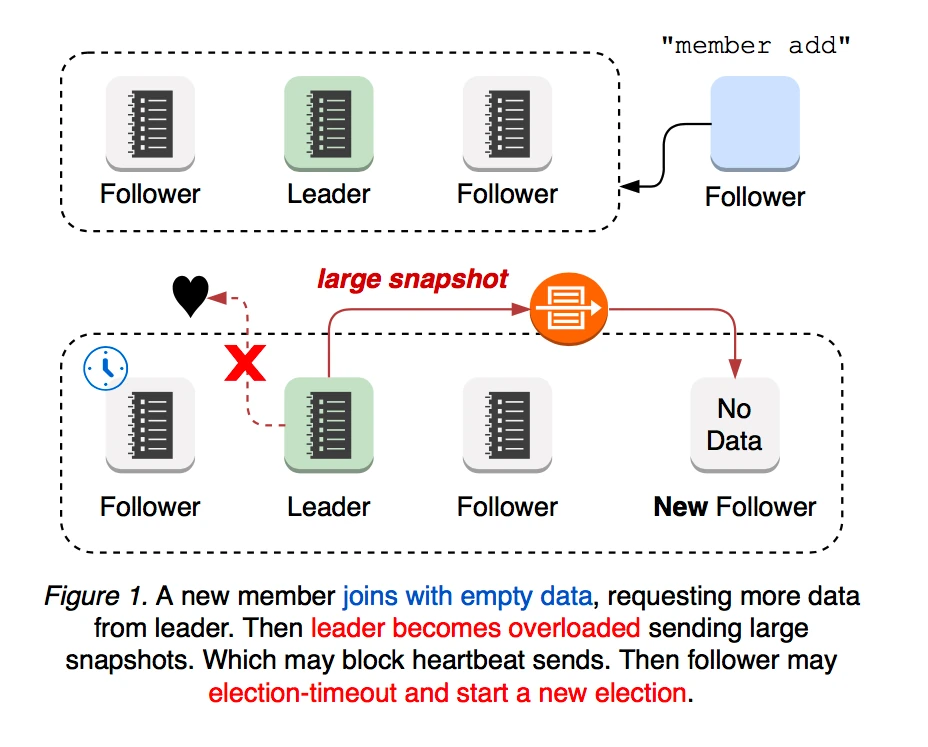
بازیابی داده کنترلی Kubernetes با بازگرداندن فایل یکسان نیست؛ مصرفکنندگان داده و محدوده نسخه پشتیبان اهمیت دارند.
 مقالهها
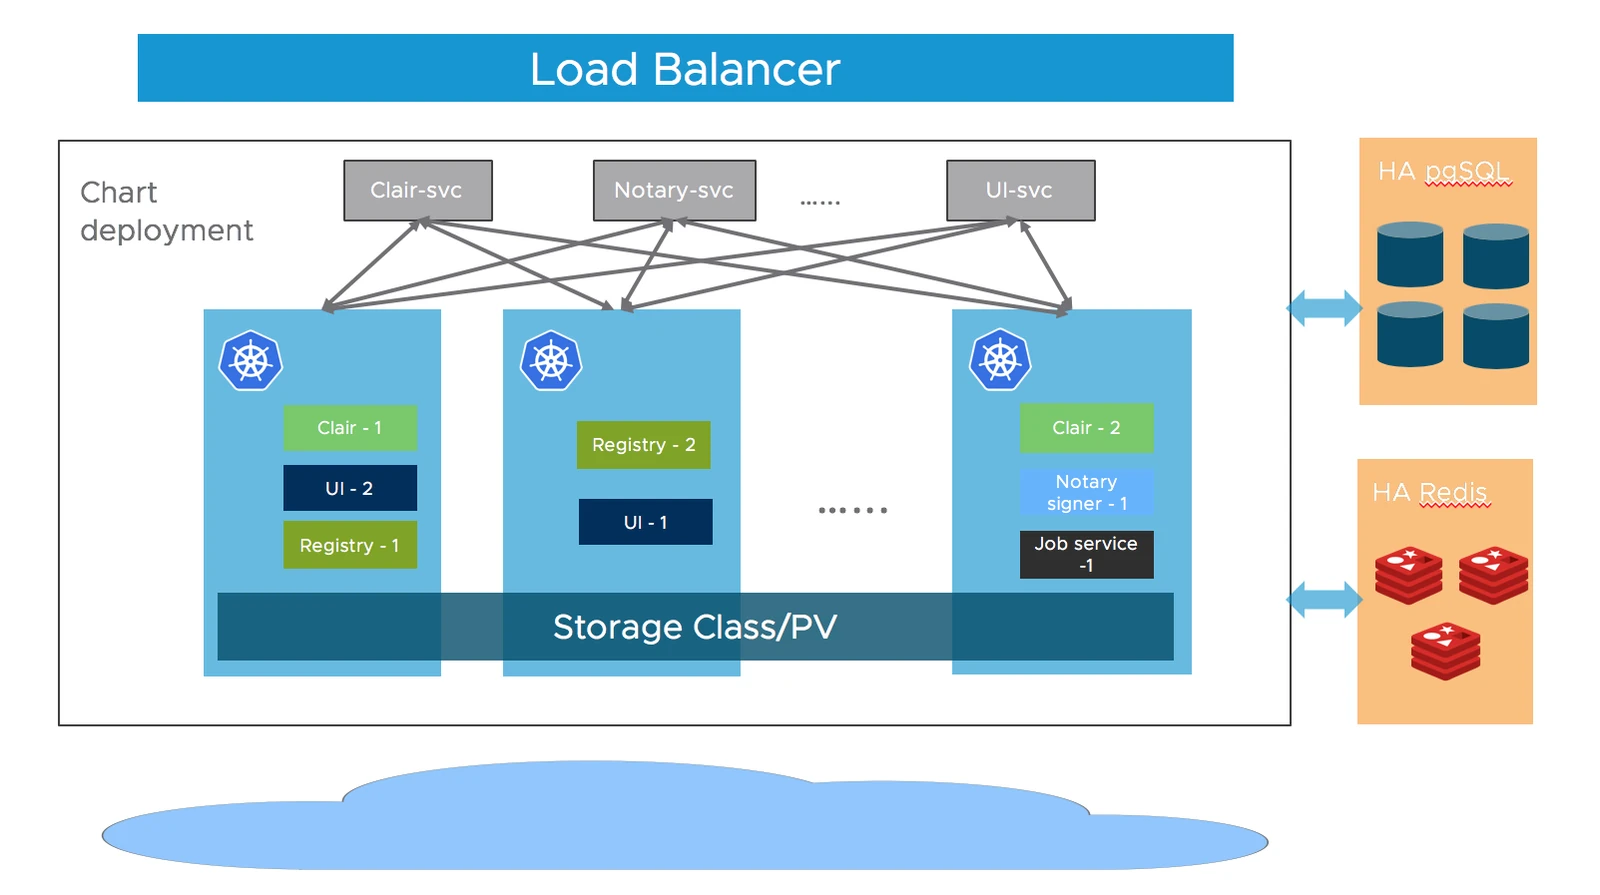
نقش ذخیرهسازی، پایگاه داده، Redis و مسیر ورودی را در طراحی یک رجیستری قابل بازیابی جدا ببینیم.
 مقالهها
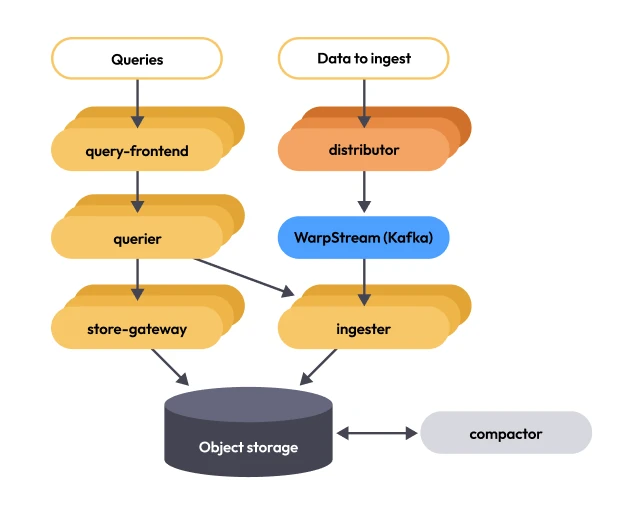
نقش Kafka، Distributor و Ingester در معماری جدید Mimir و اثر آن بر ظرفیتسنجی و تأخیر مشاهده داده.
 مقالهها
Stream، Consumer و تأیید دریافت را جدا کنیم؛ ماندگاری پیام به معنی اجرای دقیقاً یکباره هر اثر تجاری نیست.
 مقالهها
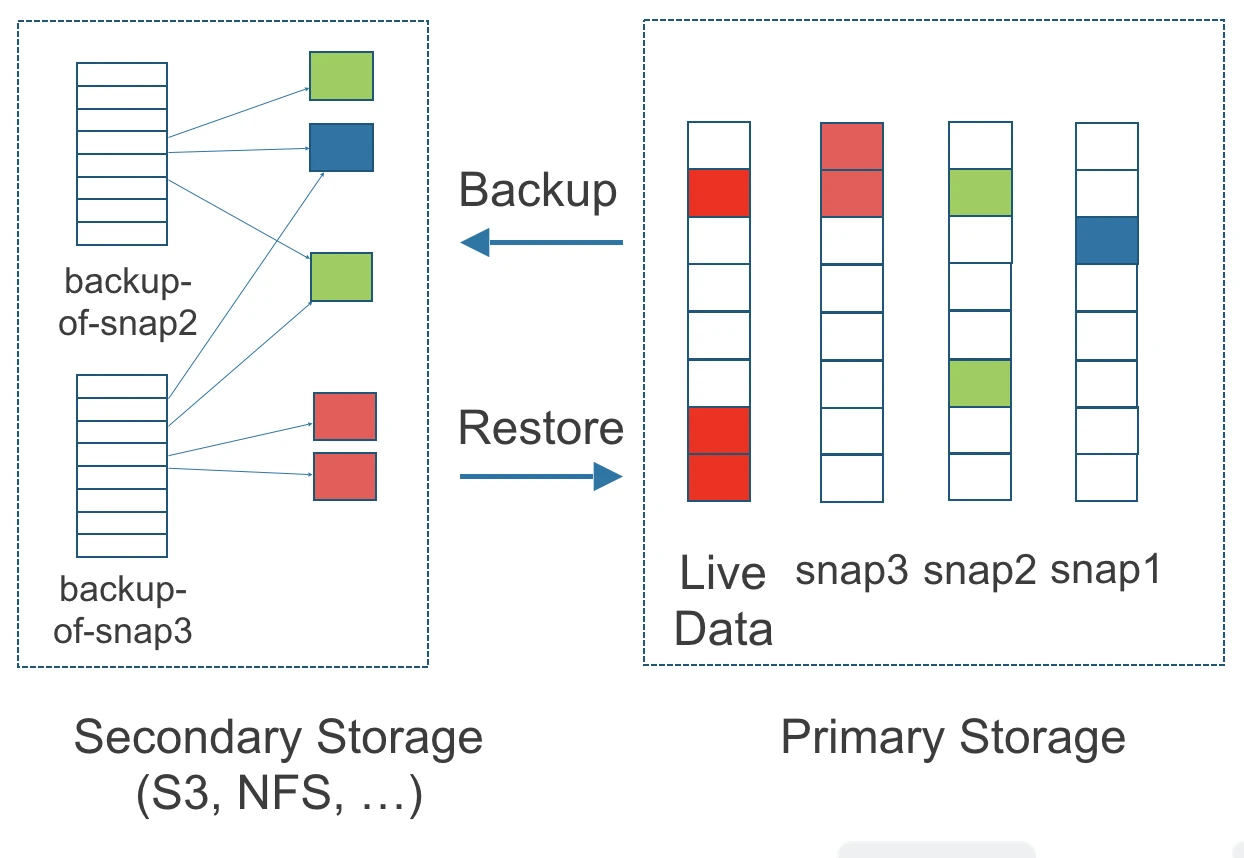
ذخیرهسازی بلوکی در Kubernetes را با تمرکز بر محدوده خرابی، نسخه پشتیبان بیرونی و آزمون بازیابی بررسی میکنیم.
 مقالهها
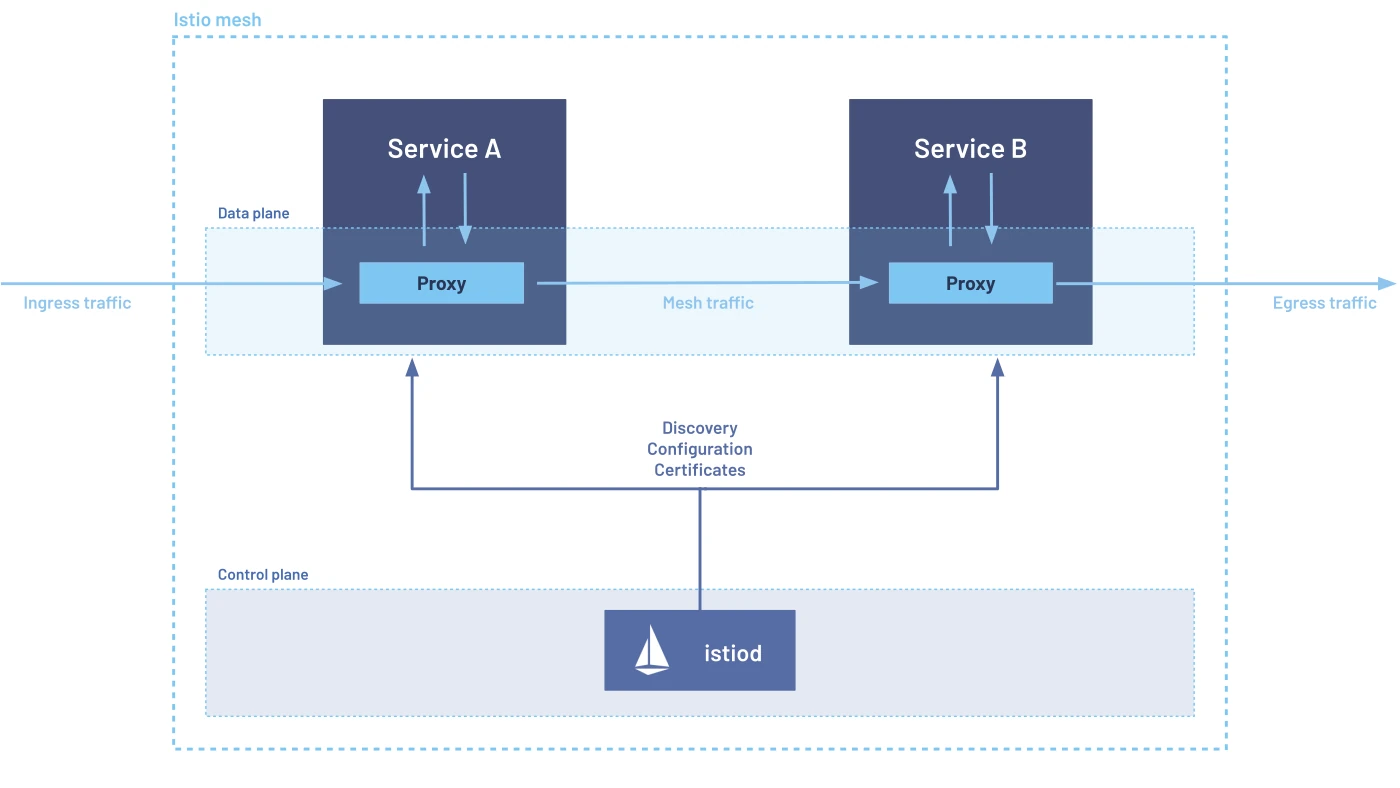
Envoy و istiod مسئولیت یکسانی ندارند؛ این تفکیک برای فهم امنیت، بهروزرسانی و عیبیابی Service Mesh ضروری است.